Логотип Государственной Технической Службы
Мемлекеттік 
техникалық қызмет
~6,007,349ИҚБЖШ-ға бұғатталған кибершабуылдар ( Тамыз, 2026 жыл)
~ 826Қазнетке бұғатталған DDoS-шабуылдар ( Тамыз, 2026 жыл)
2008Құрылған жылы
300+қызметкер
100+сертификат

CTF турнирінің жеңімпаздары

Грант иегерлерінің толық тізімі

Мемлекеттік техникалық қызмет

ҚАЗАҚСТАННЫҢ КИБЕР ҚАЛҚАНЫНЫҢ ТЕХНОЛОГИЯЛЫҚ ӨЗЕГІ

Интернет трафигімен алмасу нүктесі

ҚАЗАҚСТАННЫҢ КИБЕР ҚАЛҚАНЫНЫҢ ТЕХНОЛОГИЯЛЫҚ ӨЗЕГІ

Инвестициялық ұсыныстың

ҚАЗАҚСТАН КИБЕРҚАЛҚАНЫНЫҢ ТЕХНОЛОГИЯЛЫҚ ӨЗЕГІ

Интернетке бірыңғай қол жеткізу шлюзі және электрондық поштаға бірыңғай шлю

ҚАЗАҚСТАННЫҢ КИБЕР ҚАЛҚАНЫНЫҢ ТЕХНОЛОГИЯЛЫҚ ӨЗЕГІ

Ұлттық ақпараттық қауіпсіздік үйлестіру орталығы (ҰАҚҮО)

ҚАЗАҚСТАННЫҢ КИБЕР ҚАЛҚАНЫНЫҢ ТЕХНОЛОГИЯЛЫҚ ӨЗЕГІ

"Электрондық үкіметтің" ақпараттандыру объектілерінің ақпараттық қауіпсіздік талаптарына сәйкестігін сынау

ТЕХНОЛОГИЧЕСКОЕ ЯДРО КИБЕРЩИТА КАЗАХСТАНА

Зиянды бағдарламаларды талдау

ҚАЗАҚСТАННЫҢ КИБЕР ҚАЛҚАНЫНЫҢ ТЕХНОЛОГИЯЛЫҚ ӨЗЕГІ
ilac-MRAilac-MRA
NCANCA
CISMCISM
redhatredhat
redhat-linuxredhat-linux
redhat-certified-engineerredhat-certified-engineer
CCNACCNA
GREMGREM
GCFAGCFA
Blue Team level 2Blue Team level 2
GIACGIAC

НОВОСТИ

DevSecOps процестеріндегі жеткізу тізбегі қауіпсіздігінің негізі ретінде бағдарламалық жасақтама құрамын талдау (SCA)
The modern software development industry has undergone a fundamental shift from writing proprietary code to assembling applications from pre-built building blocks. Research shows that in modern commercial applications, third-party components, open-source libraries, and frameworks account for 80% to 90% of the entire codebase volume.

The use of open-source solutions significantly accelerates time-to-market and reduces development costs. However, this trend generates new attack vectors associated with Software Supply Chain Security. Vulnerabilities contained in widely used libraries are automatically imported into all dependent systems, creating large-scale risks, including data breaches, infrastructure disruption, and severe reputational damage.

Nature and Capabilities of the SCA Methodology

Software Composition Analysis (SCA) is an automated technology aimed at the inventory, identification, and risk management associated with the use of third-party and open-source components in a software product.

Unlike tools that analyze the quality and security of developers' proprietary code, SCA focuses exclusively on external dependencies. The primary functional capabilities of modern SCA solutions include the following areas:

  • Identification of Known Vulnerabilities (CVE): Comparing libraries and their versions used in a project against global vulnerability databases (e.g., the National Vulnerability Database — NVD) to detect known security defects.
  • Transitive Dependency Analysis: Many libraries import other components (dependencies of the second and deeper levels). SCA tools build complete dependency trees to identify hidden ("transitive") vulnerabilities that developers did not include directly.
  • License Compliance Audit: Checking third-party component licenses for compliance with the company's legal policies. This helps prevent the inadvertent use of libraries with restrictive copyleft licenses (e.g., GPL), which may require the company to open-source its own commercial product's codebase.
  • Obsolescence Control (Technical Debt): Monitoring the versions of packages in use. Outdated components not only harbor more latent defects, but also hinder system upgrade efforts when critical zero-day vulnerabilities are discovered.

Comparative Analysis: SCA, SAST, and DAST

To ensure comprehensive Application Security (AppSec), it is essential to clearly delineate the scopes of application for different security testing tools. The table below provides a comparison of key analysis technologies.

Comparison of Primary Security Testing Methodologies

CriterionSCASASTDAST
Object of AnalysisThird-party libraries and dependenciesProprietary application source codeRunning application in a runtime environment
Testing MethodWhite / gray box (manifest analysis)White box (static code analysis)Black box (external scanning)
Type of Defects DetectedKnown CVEs, licensing risksLogic flaws, injections (SQLi, XSS)Configuration errors, authorization issues
Implementation StageBuild and integration (CI/CD)Code authoring and buildTesting and operations
 
 
As seen in the table, SCA and SAST complement each other during the static analysis stage. SAST delves deeply into the structure of proprietary code (building abstract syntax trees, taint analysis), yet completely overlooks the internal design of packaged third-party dependencies. SCA, conversely, closes this SAST blind spot by auditing the entire imported software stack.

Integrating SCA into DevSecOps Processes and Best Practices

The implementation of SCA into the daily workflow of engineering teams must be carried out on the principle of continuous control, rather than periodic audits.

Automation in CI/CD

The most effective approach is to integrate SCA scanners directly into build pipelines (CI/CD pipelines). On every Pull Request or commit to the repository, the system should automatically scan dependency manifest files (such as package.json, pom.xml, requirements.txt).

Configuring automated Security Gates allows blocking builds or branch merges upon detecting vulnerabilities with a high severity level (e.g., $\text{CVSS} > 8.0$). This prevents dangerous flaws from entering the main development branch.

The MTTR Metric Challenge and Prioritization

One of the primary challenges when adopting SCA is the high alert volume, which leads to developer alert fatigue. The industry average Mean Time to Remediate (MTTR) for half of detected defects is approximately 252 days.

To optimize the vulnerability remediation process, the following practices are recommended:

  • Reachability Analysis: Using modern static analysis tools and runtime monitoring systems to verify whether a vulnerable function in a third-party library is actually invoked within the real execution context of the application. If the vulnerable code is physically unreachable, the remediation priority of such a CVE can be temporarily deprioritized.
  • Automated Dependency Updates: Utilizing specialized tooling to automatically create PRs with updated library versions where the vulnerability has already been resolved by the vendor's patch.

Conclusion

Software Composition Analysis (SCA) is no longer an optional tool in the cybersecurity professional's toolkit. In an era of extensive open-source adoption, securing the software supply chain becomes critically important. Regular dependency scanning, automated CI/CD checks, and fostering collaborative partnerships between development and security teams help minimize legal, financial, and technical risks, establishing a solid foundation for the secure evolution of IT products.
«МТҚ» АҚ болашақ мамандарға арналған киберқауіпсіздік бойынша STS Cyber Challenge 2026 жарыстарын өткізеді

«Мемлекеттік техникалық қызмет» акционерлік қоғамы киберқауіпсіздік бойынша жыл сайынғы STS Cyber Challenge 2026 жарыстары өткізілетінін хабарлайды.


Жарыстар студенттердің киберқауіпсіздік саласындағы практикалық дағдыларын дамытуға, цифрлық құзыреттерін жетілдіруге, дарынды жас мамандарды анықтау мен саланың кадрлық әлеуетін дамытуға бағытталған.


Қазақстан Республикасының жоғары және арнаулы орта оқу орындарының «Киберқауіпсіздік» бағыты бойынша білім алып жатқан студенттер командалары жарысқа қатысуға шақырылады. Оқу орындарының толық тізбесімен тіркелген кезде танысуға болады. Команданың құрамы – 4 қатысушы.


STS Cyber Challenge 2026 шеңберінде қатысушылар жарыстардың екі кезеңінен өтеді. 


Бірінші кезең 2026 жылғы 8 қазанда  онлайн-CTF (Capture The Flag) форматында 8 сағат ұзақтығымен өткізіледі. Бұл кезеңде қатысушыларға практикалық тапсырмалар ұсынылады, олардың әрқайсында талдау және шешімін табу үшін жеке осалдықтар болады. Бір тапсырмада үш осалдыққа дейін болуы мүмкін. Іріктеу кезеңінің қорытындылары бойынша финалға қатысатын командалар анықталатын болады.


Қорытынды кезең 2026 жылғы 9-11 желтоқсан аралығында Астана қаласында компанияның инфрақұрылымы толық ұқсастырылған киберполигонда өтеді. Финалистер Киберқауіпсіздікті қамтамасыз ету орталықтары (КҚҚО) атынан қатысатын Blue Team командаларына қарсы практикалық жарысқа қатысады.


2026 жылы жарыстардың техникалық әріптесі Freedom Cloud болып, практикалық тапсырмаларды және кибероқу-жаттығуларын өткізуге арналған технологиялық инфрақұрылымды қамтамасыз етеді. 


Жарыстардың қорытындылары бойынша жеңімпаздар мен жүлдегерлер марапатталады. Бірінші кезеңнің нәтижелері 2026 жылғы 9 қазанда  жарияланады, ал марапаттау рәсімі 2026 жылғы 11 желтоқсанда өтеді.   


Командалар 2026 жылғы 6 қазаны сағат 24:00-ге дейін тіркеле алады.

Толық ақпарат және тіркелу challenge.sts.kz сайтында.

ҚР-дағы киберқауіпсіздік жөніндегі KazHackStan 2026 конференциясы

2026 жылғы 29–30 қыркүйек, Астана қаласы, «Тәуелсіздік сарайы» кешені


Жыл тақырыбы: Cyber Resilience («Кибертұрақтылық»).

29–30 қыркүйекте Астанадағы Тәуелсіздік сарайында Орталық Азиядағы мемлекетті, бизнесті, технологиялық компанияларды, халықаралық сарапшылар мен хакерлік қауымдастықты біріктіретін ең ірі кәсіби алаң — KazHackStan 2026 халықаралық киберқауіпсіздік конференциясы өтеді.

Биылғы басты тақырып — Cyber Resilience (кибертұрақтылық). Бүгінгі таңда кибершабуылдардың алдын алудың өзі ғана жеткіліксіз: мемлекеттік жүйелер, компаниялар мен цифрлық қызметтер қауіптерді уақтылы анықтауға, оқиғаларға жедел әрекет етуге, жұмысты қалпына келтіруге және тіпті күрделі шабуылдан кейін де өз функцияларын жалғастыруға қабілетті болуы тиіс.

Сонымен қатар, киберқауіпсіздік тек мамандардың ғана мәселесі емес. Интернет-алаяқтық, дербес деректердің таралып кетуі, фишинг, дипфэйктер және басқа да цифрлық қауіптер күн сайын азаматтарға әсер етеді. Сондықтан KazHackStan 2026 кәсіби күн тәртібін цифрлық ортадағы қоғам қауіпсіздігі мәселелерімен біріктіреді.


1-күн — GOVERNMENT & BUSINESS DAY


Бірінші күн мемлекеттің, бизнестің, маңызды инфрақұрылымның кибертұрақтылығына және азаматтардың қауіпсіздігіне арналады.

Негізгі тақырыптар:

  • Азаматтарды интернет-алаяқтықтан, қаржы пирамидаларынан және әлеуметтік инженериядан қорғау.

  • Дербес деректердің таралуы және оларды қорғау.

  • Фейктер, дипфэйктер және ақпараттық манипуляциялар.

  • Киберқылмысқа қарсы іс-қимылдың практикалық кейстері.

  • Сыни маңызы бар инфрақұрылымды қорғау.

  • Киберқауекелдерді басқару және басшылардың жауапкершілігі.

  • Мемлекет, бизнес және ақпараттық қауіпсіздік мамандарының өзара іс-қимылы.

  • Жасанды интеллектке, бұлтты технологияларға және цифрлық трансформацияға байланысты туындайтын жаңа қауіптер.


2-күн — SECURE DEVELOPMENT & HACK DAY


Екінші күн қауіпсіз әзірлеуді, техникалық киберқауіпсіздікті және практикалық хакингті біріктіреді.

Secure Development бағыты:

  • AppSec және DevSecOps.

  • Әзірлеудің барлық кезеңдеріндегі қауіпсіздік.

  • Бұлтты инфрақұрылымды қорғау.

  • Олқылықтарды (уязвимости) іздеу және жою.

  • Әзірлеу процесінде жасанды интеллектті қолдану және жаңа қауекелдер.

Hack бағыты:

  • Жетекші қазақстандық және халықаралық сарапшылардың техникалық баяндамалары.

  • Шабуылдар мен қорғаныс әдістерінің тікелей көрсетілімдері (демонстрация).

  • Нақты олқылықтар мен кибероқиғаларды талдау.

  • ICO 2027 Ұлттық іріктеуінің финалы: оқушыларды Италияда өтетін халықаралық киберқауіпсіздік олимпиадасына қатысу үшін Қазақстан құрамасына іріктеудің очный кезеңі (Jeopardy CTF форматындағы жарыс).

  • Ауқымды практикалық киберқауіпсіздік жарысы — CyberKumbez финалы.

Іс-шара алаңында қазақстандық және халықаралық компаниялар киберқауіпсіздік саласындағы өнімдері мен технологияларын ұсынатын көрме аймағы жұмыс істейді.

KazHackStan мемлекеттік органдардың, қаржы секторының, ірі, орта және шағын бизнестің, IT-компаниялардың, әзірлеушілердің, зерттеушілердің, ақпараттық қауіпсіздік мамандары мен хакерлік қауымдастық өкілдерінің басын қосады.

KazHackStan 2026 басты идеясы — қарапайым қорғаныстан кибертұрақтылыққа көшу: мемлекеттің, бизнестің және қоғамның цифрлық шабуылдарға төтеп беру, жылдам қалпына келу және жұмысты жалғастыру қабілеті.

Конференцияны ұйымдастырушылар — киберқауіпсіздік және цифрлық егемендік саласындағы өңірлік көшбасшы TSARKA, ҚР Цифрлық даму, инновациялар және аэроғарыш өнеркәсібі министрлігімен (ҚР ЦДИАӨМ) және ҚР Ішкі істер министрлігінің Киберқылмысқа қарсы күрес департаментімен бірлесіп атқаруда.

Іс-шара Freedom Bank, Arizona State University, Astana Hub халықаралық технопаркі, Астана қаласының әкімдігі сияқты негізгі серіктестердің қолдауымен және қатысуымен өтуде.

KazHackStan 2026 конференциясы 29–30 қыркүйекте Астана қаласында, Тәуелсіздік даңғылы, 52 мекенжайындағы «Дворец Независимости» (Тәуелсіздік сарайы) кешенінде өтеді.

Конференцияның ресми сайты: https://kazhackstan.com/

БАСТАПҚЫ КОДТЫ ТАЛДАУ (БКТ)

БКТ деген не?

БКТ – бастапқы кодты талдау. Бұл цифрлық объектілерге жүргізілетін сынақтардың бағдарламалық қамтылымдағы осалдықтарды, ықтимал тәуекелдерді және осал тұстарды уақытылы анықтауға бағытталған бір түрі.


Бастапқы кодты талдау қандай мақсатта жүргізіледі?

БКТ:

• зиянкестер пайдалана алатын кодтағы осалдықтар мен осал тұстарды анықтауға;

  құпия ақпараттың таралуы мен жария етілу тәуекелдерін азайтуға;

 дербес деректердің қорғаулын қамтамасыз етуге;

• ақпараттық қауіпсіздік саласындағы заңнаманың және стандарттардың талаптарына сәйкестікті тексеруге;

 ақпараттық жүйеге сенімділік деңгейін жоғарылатуға;

• инциденттердің және ұйымға келтірілуі ықтимал нұқсанның алдын алуға мүмкіндік береді.

БКТ қалай жүргізіледі?

Талдау автоматтандырылған және қолмен орындалатын тәсілдер біріктіріліп жүргізіледі.


1. Автоматтандырылған талдау

Осалдықтарды анықтау үшін мамандандырылған құралдар пайдаланылады:

SAST — бастапқы кодты бағдарлама іске қосылмаған кездегі статикалық талдау;

SCA — сыртқы кітапханалар мен бағдарламалық компоненттерді талдау;

DAST — жұмыс істеп тұрған қосымшаны динамикалық талдау.


2. Қолмен талдау әдісі

Маман автоматтандырылған құралдар өткізіп жіберуі мүмкін проблемаларды, соның ішінде:

• осалдықтарды;

• бэкдорларды;

• жасырын бағдарламалық ендірмелерді;

декларацияланбаған мүмкіндіктерді (ДМ) анықтау үшін бастапқы кодты егжей-тегжейлі зерделейді.

ДМ анықталған кезде бағдарламалық қамтылымның құрылымы мен логикасына, функцияларды орындау маршруттарына және өңделетін деректерге қосымша талдау жүргізіледі, ал нәтижелері есепте тіркеледі.


Талдау нәтижелеріне не кіреді
?

Қорытындылары бойынша анықталған осалдықтар мен ДМ тізбесі, олардың сипаты, анықталған орны және тәуекел мәртебесі берілген есеп қалыптастырылады. 

Бастапқы кодты талдау жөніндегі жұмыстардың көлемі оның мөлшерімен айқындалады.


Бастапқы кодқа талдау жүргізуге қойылатын талаптар және тәртібі «Цифрлық үкіметтің» цифрлық объектілерінің және аса маңызды цифрлық объектілердің киберқауіпсіздік талаптарына сәйкестігіне сынақтар жүргізу әдістемесінің (ҚР ЦДҚАӨМ 2019 жылғы 3 маусымдағы № 111/НҚ бұйрығы) 2-тарауында белгіленген.


БКТ – жай ғана кодтағы қатерлерді іздеу емес. Бұл жүйе өнеркәсіптік пайдалануға енгізілгенге дейін ақпараттық қауіпсіздік тәуекелдерін азайтуға бағытталған бағдарламалық қамтылымды кешенді бағалау.

ScanKZ: ұйымның сыртқы периметрін мониторингтеу

Ұйымның интернет-қолжетімді инфрақұрылымы үнемі өзгеріп отырады.  Жаңа домендер мен қосалқы домендер пайда болады, веб-сервистер іске қосылады, желілік жабдықтың баптаулары өзгереді, технологиялар мен олардың нұсқалары жаңартылады. Бұл ресурстардың бір бөлігі интернеттен қолжетімді, демек, олар туралы ақпаратты ұйым қызметкерлері ғана емес, ықтимал зиянкестер де көре алады.

Ұйым неғұрлым сыртқы ресурстарды пайдаланса, инфрақұрылымның толық және жаңартылған көрінісін қолмен сақтау қиынырақ болады. Тіпті бір ұмытылған домен, ашық порт немесе ескірген сервис ақпараттық қауіпсіздік командасының қосымша назарын қажет етуі мүмкін.

Сондықтан сыртқы периметрді - қол жетімді және сырттан табуға болатынның барлығын мониторингтеу қорғаудың маңызды бөлігіне айналады.


Интернет тарапынан инфрақұрылымға көзқарас 

ScanKZ - сыртқы периметрді мониторингтеуге және ықтимал осалдықтарды автоматты түрде анықтауға арналған платформа. Ол ұйымның интернет - қолжетімді инфрақұрылымын сырттан көруге және ол туралы сырттан қандай ақпарат алуға болатындығын түсінуге көмектеседі.

Бұл тәсіл мамандарға тек қана өздеріне белгілі ресурстарды бағалауға емес, сонымен қатар сыртқы периметр туралы біртұтас көрініс қалыптастыруға мүмкіндік береді: қандай активтер қолжетімді, оларда қандай сервистер жұмыс істейді, қандай технологиялар қолданылады және осал тұстар  қайда болуы мүмкін.

Көптеген мекенжайларды, домендерді және сервистерді қолмен тексерудің орнына, команда жиналған және құрылымдалған ақпаратты бір жерден алады.


Платформада қандай деректер қолжетімді

ScanKZ ұйымның сыртқы периметрінің техникалық көрінісін қалыптастырады. Платформада IP-мекенжайлары, WHOIS, ASN және провайдерлер, сондай-ақ домендер, DNS және SSL/TLS туралы мәліметтер алуға болады.

Қосымша ашық порттар, қолжетімді сервистер және веб-тораптары туралы ақпарат көрсетіледі. Анықталған ресурстар үшін мамандардың назарын қажет ететін ықтимал осалдықтар туралы мәліметтерді алуға болады.

Деректер есептермен, мәртебелермен және негізгі метрикалармен толықтырылады. Бұл сыртқы периметрдің жай-күйін тезірек  біліп, алдымен қандай ресурстарды тексеру керектігін түсінуге көмектеседі.


Киберқауіпсіздік және АТ командалары үшін

ScanKZ платформасын инфрақұрылымның қауіпсіздігі мен қолжетімділігіне жауап беретін мамандар: SOC-командалары, ақпараттық және киберқауіпсіздік мамандары, жүйелік әкімшілер және КҚ бөлімшелерінің басшылары қолдана алады.

SOC-командалары үшін платформа сыртқы активтердің жай-күйі туралы қосымша ақпарат көзі бола алады. Ақпараттық қауіпсіздік мамандары ықтимал осал ресурстарды тезірек табу мүмкіндігіне ие болады, ал жүйелік әкімшілер сыртқы желіден қандай сервистер мен порттар қолжетімді екенін көре алады.

КҚ басшылары үшін мынадай жалпы көрініс маңызды: сыртқы периметрге қандай ресурстар кіреді, оның жай-күйі қалай өзгереді және қандай нүктелер команданың назарын қажет етеді.

Бұл тәсіл барлық ресурстарды қолмен бақылау айтарлықтай уақыт алатын үлкен және үнемі өзгеріп отыратын интернет-қолжетімді инфрақұрылымы бар ұйымдар үшін өте маңызды.


Қолмен тексерулер азырақ - бақылау көбірек

ScanKZ міндеттерінің бірі - техникалық ақпаратты күнделікті жинау мен тексеруді автоматтандыру. Платформа активтерді анықтайды және оларды талдайды, бұл мамандардың деректерді қолмен іздеуге кететін уақытын қысқартады.

Сонымен қатар тұрақты мониторингтеу сыртқы периметрдегі өзгерістерді тезірек байқауға және осал тұстарды ертерек анықтауға көмектеседі.
Команда интернеттен қандай ресурстар қолжетімді және олар туралы сырттан қандай техникалық ақпарат алуға болатыны туралы өзекті түсінік алады.

 Нәтижесінде мамандар деректерді жинауға емес, оларды талдауға және анықталған ықтимал тәуекелдермен жұмыс істеуге назар аудара алады.

ScanKZ интернет - қолжетімді активтерді анықтауды, техникалық ақпаратты жинауды және ықтимал осалдықтарды іздеуді бір процесте біріктіреді. Бұл сыртқы периметрдің мониторингін жүйелі етуге, қолмен жұмыс көлемін азайтуға және ұйым инфрақұрылымының өзекті көрінісін қолдап отыруға көмектеседі.

Жаңартулардан хабардар болыңыз - ScanKZ іске қосылуы туралы біз ресми ақпараттық ресурстарда хабарлаймыз. Платформаның функционалдық мүмкіндіктері, қолданылатын технологиялар және ScanKZ техникалық сипаттамалары туралы толығырақ аcademy@sts.kz электрондық поштасы арқылы білуге болады.

Жойылған файлдардың іздері: MFT кестесі нені сақтайды

Компьютерден файлдың жойылуы үнемі ол туралы ақпараттың толық жойылғанын білдірмейді. Файлдық жүйеде оның атауы, орналасуы, уақыт белгілері және басқа да қызметтік мәліметтер сақталуы мүмкін. Осыған сүйене отырып, мамандар бұған дейін құрылғыда қандай файлдар болғанын және олармен қандай іс-әрекеттер орындалғанын анықтай алады. 

Мұндай деректер компьютерлік инциденттерді талдау, жойылған объектілерді қалпына келтіру мен цифрлық іздерді зерттеу кезінде маңызды ақпарат көзі болып табылады.

Мемлекеттік техникалық қызметтің Зиянды кодты зерттеу орталығының қызметкерлері Windows операциялық жүйелерінде файлдық деректерді сақтау механизмдерін зерттеу жөніндегі жұмысты жүргізу. Зерттеу барысында MFT файлдық кестесінің құрылымы мен мазмұны, сондай-ақ файлдар жойылғаннан кейін ақпаратты сақтау ерекшеліктері қаралды.

MFT (Master File Table) файлдық кестесі Windows операциялық жүйелерінде әдеттегідей пайдаланылатын NTFS файлдық жүйесінің негізгі құрылымы болып табылады. Дискідегі барлық файлдар мен папкалар туралы ақпарат MFT-те сақталады. Әрбір объект үшін жеке жазба жасалады, әр жазбада файл туралы негізгі мәліметтер қамтылады. Файл жойылғаннан кейін оның жазбасы біраз уақыт MFT-те қалып, бұл жойылған деректерді қалпына келтіруге мүмкіндік береді.

MFT жазбасы бірнеше атрибуттардан тұрады. Алдымен Header (FILE Record Signature) орналасады, одан кейін $STANDARD_INFORMATION (0x10) атрибуты, ол қол жеткізу құқықтарын қоса алғанда, уақыт белгілері мен файлдың атрибуттарын қамтиды. $FILE_NAME (0x30) атрибуты файлдың немесе каталогтың атауын, сондай-ақ негізгі каталогқа сілтемені сақтайды. $DATA (0x80) атрибуты файлдың деректерін  немесе дискінің олар орналасқан аймаққа сілтемелерді қамтиды. Егер файлдың көлемі 700 байттан кем болса, оның деректері тікелей MFT жазбасында сақталуы мүмкін.
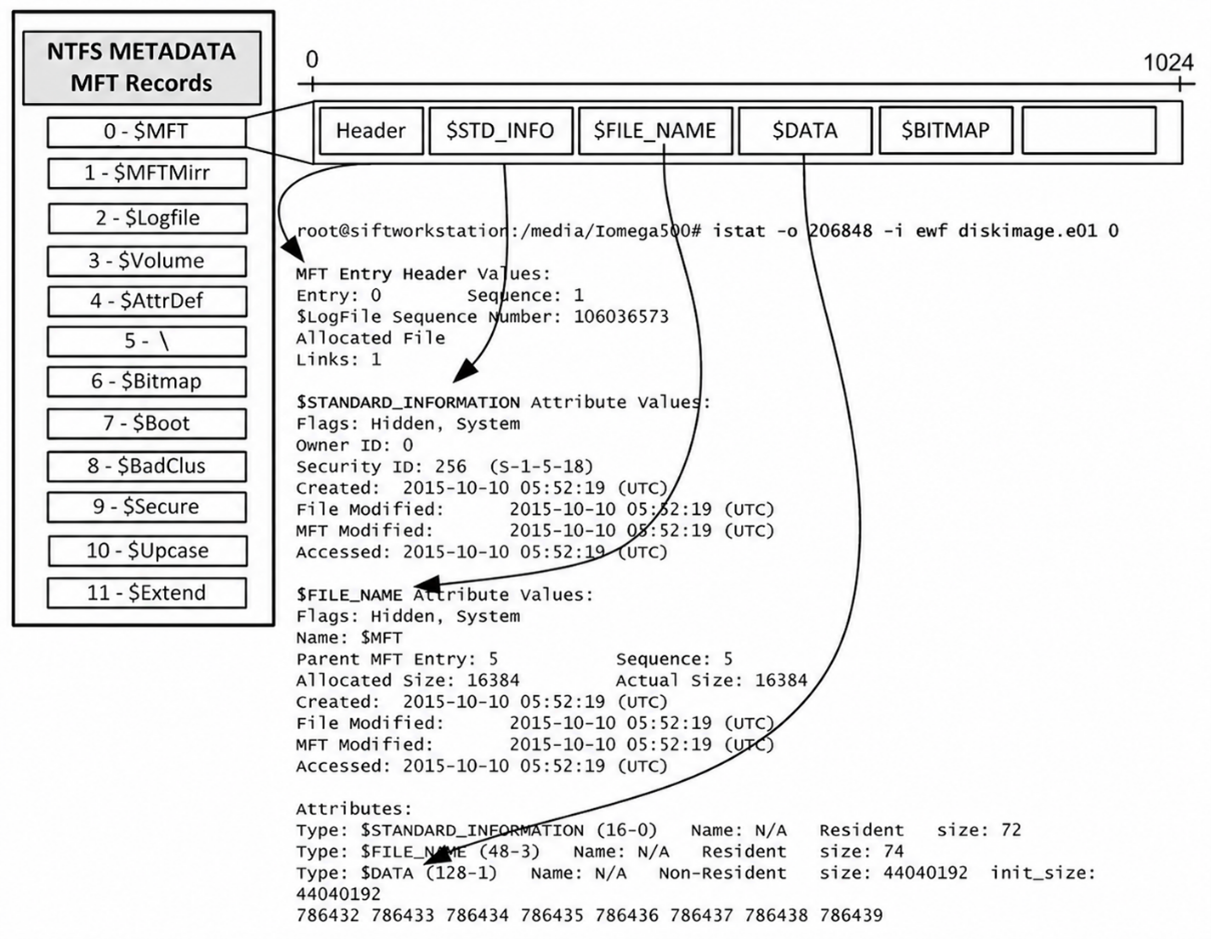
 

1-сурет. NTFS-тегі MFT жазбасының құрылымы


MFT жазбасының құрылымы

Әрбір атрибут екі бөліктен тұрады: тақырыбы (Header) және мазмұны (Content). Тақырыптың құрылымы барлық атрибуттар үшін бірдей және онда атрибут типі, оның көлемі мен атауы туралы ақпарат болады. Мазмұны атрибут типіне байланысты және көлемі әртүрлі болады.

Атрибуттардың деректері NTFS-те екі тәсілмен сақталуы мүмкін. Резидентті атрибут (resident attribute) өзінің тақырыбымен бірге тікелей MFT жазбасында сақталады. Мұндай тәсіл тек қана шағын атрибуттар үшін қолайлы. Резидентті емес атрибут (non-resident attribute) MFT жазбасынан тыс дискінің кластерлерінде сақталады. Егер атрибут резидентті болса, оның деректері тақырыптан кейін бірден орналастырылады. Егер атрибут резидентті болмаса, тақырыпта оның деректері дискінің қай жерінде орналасқаны туралы ақпаратты қамтиды.


FTK Imager-дегі $MFT файлының талдауы
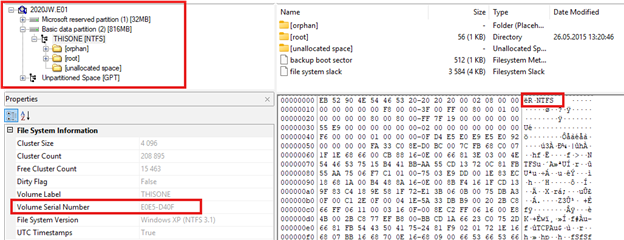
 

2-сурет. FTK Imager-дегі NTFS бейнесі


2-суреттегі FTK Imager-де NTFS файлдық жүйесінің бейнесі беріледі. Терезенің сол жақ бөлігінде дәлелдер дарағы (Evidence Tree) бейнеленіп, дискінің бейнесі, NTFS бөлімі, сондай-ақ оның негізгі элементтері көрсетілген. Сол жақ төменгі бөлігінде томның негізгі ерекшеліктері, соның ішінде томды бірегей сәйкестендіру үшін пайдаланылатын оның сериялық нөмірі (Volume Serial Number) беріледі, ал оң жақта файлдық жүйенің типін растайтын NTFS сигнатурасы он алты санмен белгіленіп бөлінген.
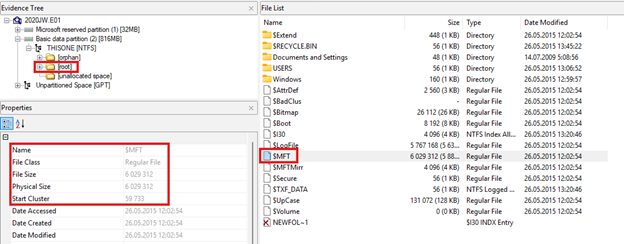
 

3-сурет. FTK Imager-дегі $MFT  файлы


3-суретте NTFS файлдық жүйесінің негізгі каталогында $MFT файлының орналасуы көрсетіледі. Evidence Tree терезесінде томның ([root]) NTFS жүйелік файлдары орналасқан негізгі каталогына өту бейнеленеді. Файлдар тізімінде $MFT файлы беріледі, ерекшеліктер панелінде оның негізгі сипаттамалары, соның ішінде объектінің типі, файлдың көлемі және дискідегі файлды сақтаудың басталу орнын анықтайтын бастапқы кластердің (Start Cluster) нөмірі келтіріледі.
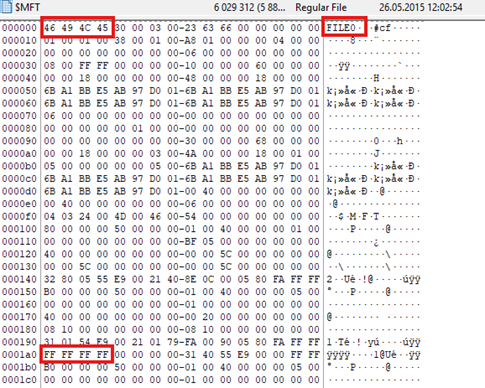


4-сурет. Он алты санмен белгіленген MFT жазбасы


4-суретте он алты санмен белгіленген MFT жазбасы беріледі. Жазбаның басында 46 49 4C 45 байттарының реттілігі көрсетілген, ол ASCII-де FILE жолына сәйкес келеді және MFT жазбасының сигнатурасы болып табылады. Жазбаның соңында MFT жазбасының аяқталғанын білдіретін FF FF FF FF реттілігі белгіленген. Windows заманауи нұсқаларында MFT жазбасынан тасымалдағаннан кейін файлдың мазмұны жазбаның бос аймағында сақталмайды. Оның орнына бос кеңістік нөлдік байттармен (\x00) толықтырылады.


MFT қалдық деректерін талдау


Әрбір MFT жазбасының көлемі белгіленген 1024 байттан тұрады. Онда файл немесе каталог туралы мәліметтер сақталады. Егер каталогтың деректері шағын болса, олар нақты  MFT жазбасында сақталады. Ақпараттың көлемі ұлғайып, сыймаған кезде деректер дискідегі басқа орынға тасымалданады, ал MFT жазбасында олардың орналасқан орнына сілтеме қалады. Файлдар жойылғаннан кейін немесе ақпарат каталогтан тасымалданғаннан кейін қызметтік деректердің бір бөлігі MFT жазбасының MFT Slack Space деп аталатын бос аймағында қалуы мүмкін. Бұл аймақта файлдардың атаулары, олардың орналасуы және басқа да метадеректер туралы мәліметтер сақталуы ықтимал. Осы деректер файлдың өзі жайылған болса да, файлдың бұған дейін жүйеде болғанын және белгілі бір каталогта орналасқанын анықтауға мүмкіндік береді.
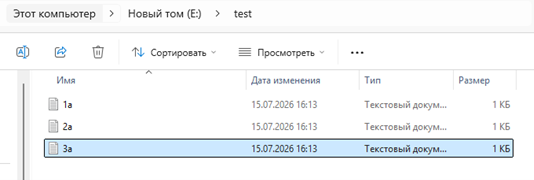
 

5-сурет. Зерттелетін  test каталогы


MFT қалдық деректерін зерттеу үшін үш файлды: 1a.txt, 2a.txt және 3a.txt қамтитын test каталогы құрылды (5-сурет). Каталог шағын болғандықтан, оның мазмұны туралы ақпарат MFT жазбасының $INDEX_ROOT атрибутының өзінде сақталады. 6-суретте файлдардың негізгі метадеректері қамтылған индекстік жазбалары, сондай-ақ FF FF FF FF индекстік жазабалары тізімінің аяқталу сигнатурасы көрсетілген.
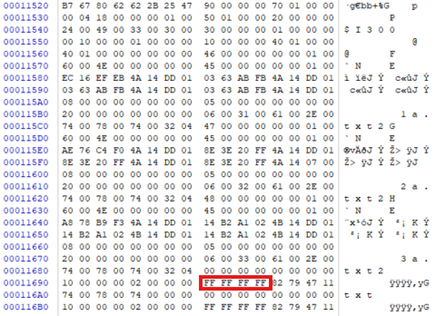
6-сурет. 3a.txt. файлы жойылғанға дейінгі MFT жазбасы
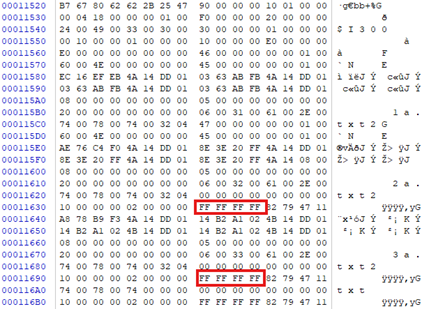
 

7-сурет. 3a.txt. файлы жойылғаннан кейінгі MFT жазбасы


3a.txt файлы жойылғаннан кейін 7-суреттегі test каталогының MFT жазбасы қайтадан зерттелді. Талдау $INDEX_ROOT атрибутының қызметтік парольдері өзгергенін көрсетті, бұл каталог индексінің құрылымы жаңарғанын дәлелдейді. Бұл ретте 3a.txt файлының жазбасы MFT жазбасының бинарлы деректерінде ішінара сақталған. FF FF FF FF индекстік жазабаларының аяқталу сигнатуралары арасында жойылған файл метадеректерінің бөлігін қамтитын қалдық деректер сақталып қалады (MFT Slack).


MFTECmd көмегімен MFT талдау
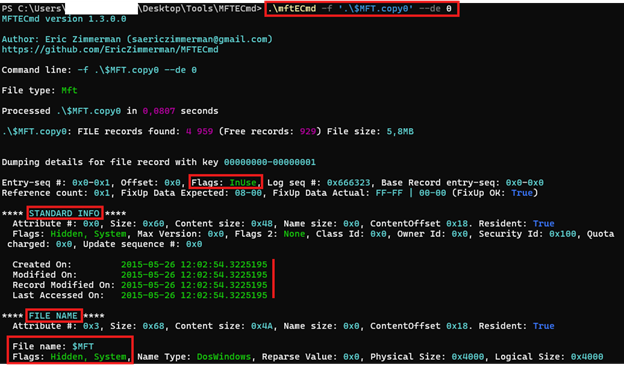
 

8-сурет. MFTECmd-дегі MFT жазбасы


$MFT файлына талдау жүргізу үшін MFTECmd утилитасы пайдаланылды. 8-суретте $MFT файлына сәйкес келетін 0 деген жазба көрсетілген. Flags өрісіндегі InUse мәні жазбаны файлдық жүйе пайдаланатынын білдіреді. IsFree мәні жазба бос, ал  файл немесе каталог жойылғанын білдірер еді, бірақ оның метадеректері әлі де сақталуы мүмкін. $MFT файлына ол NTFS жасырын жүйелік файлы болып табылатынын және дискінің мазмұнын әдеттегідей қараған кезде пайдаланушыға бейнеленбейтінін көрсететін Hidden, System атрибуттары белгіленген.  Сонымен қатар, $MFT жүйелік файлы туралы негізгі мәліметтерді қамтитын STANDARD_INFO және FILE_NAME атрибуттары бейнеленеді.

$STANDARD_INFORMATION атрибутында төрт уақыт белгісі сақталады. Олар MAC(B)-уақыт белгілері деп аталады:

  • Modified (Modified) – файлдың мазмұнын соңғы өзгерту уақыты. Құжатты сақтаған кезде бұл мән жаңартылады. Файлдың атауын өзгерткен немесе файлдың орнын ауыстырған кезде ол өзгермейді.
  • Accessed (Last Accessed) – файлға соңғы жүгіну уақыты. Ол файлды ашқан немесе оқыған кезде өзгереді. Windows заманауи нұсқаларында бұл белгіні жаңарту жиі жағдайларда ажыратылған, сондықтан ол үнемі дәл бола бермейді.
  • Changed (Record Modified) – MFT жазбасын соңғы өзгерту уақыты. Бұл белгі файлдың қол жеткізу құқықтары, атрибуттары немесе қатқыл сілтемелердің саны сияқты метадеректері өзгерген кезде жаңартылады. Ол файлды құру уақыты болып табылмайды.
  • Birth (Created) – осы NTFS томында файлды құру уақыты. Файлды көшіру кезінде бұл бастапқы файл құрылған күнін емес, көшіру уақытын бейнелейді.

Birth уақыты барлық файлдық жүйелерде сақтала бермейді. Бұл белгі NTFS-те ғана бар. NTFS-тегі әрбір файл сегіз уақыт белгісін қамтиды. Оның төртеуі $STANDARD_INFORMATION атрибутында, төртеуі $FILE_NAME атрибутында.
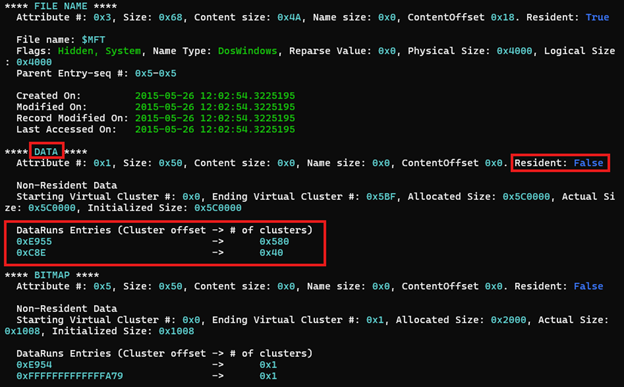
 

9-сурет. MFTECmd-дегі MFT жазбасы


9-суретте $MFT файлының DATA атрибуты көрсетілген. Resident мәні: False файлдың мазмұны нақты MFT жазбасында сақталмай, дискінің жеке кластерлерінде орналастырылғанын көрсетеді. Олардың орналасуы файлдың деректерін сақтау үшін бөлінген кластерлердің қозғалуы мен саны көрсетілген NTFS Data Runs (DataRuns Entries) тізімімен анықталады. Бірнеше Data Runs жазбаларының болуы файлдың деректері дискінің бірнеше аймағы бойынша бөлінгенін дәлелдейді.   
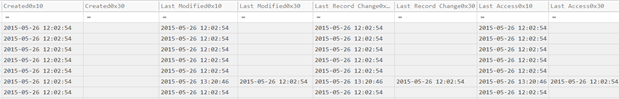
 

10-сурет. Timeline Explorer-дегі MFT уақыт белгілері


10-суретте Timeline Explorer қаралады, мұнда әрбір уақыт белгісі үшін екі баған бейнеленеді: Created, Last Modified, Last Record Change және Last Access. 0x10 болып аяқталатын бағандар $STANDARD_INFORMATION атрибутынан алынған мәндерді, ал 0x30 болып аяқталатын бағандар $FILE_NAME атрибутынан алынған мәндерді қамтиды. $STANDARD_INFORMATION уақыт белгілері Windows API арқылы қолжетімді және, мәселен, Windows өткізгішінде, бейнеленеді. $FILE_NAME уақыт белгілері Windows құралдарымен тікелей бейнеленбейді және әдетте NTFS файлдық жүйесі оларды өзі пайдаланады. 0x30 бағандарының бөлігі бос болып қалады. Бұл $FILE_NAME атрибутындағы уақыт белгісінің мәні $STANDARD_INFORMATION (0x10) тиісті бағанындағы мәнге сәйкес келетінін білдіреді. Егер олардың арасында айырмашылық болса, бұл уақыт белгілерінің өзгергенін (timestomping) көрсетуі мүмкін. Алайда мұндай айырмашылықтардың өздері уақыттың өзгеруінің дәлелі болып табылмайды, себебі олар Windows әдеттегі жұмысы кезінде де пайда болуы мүмкін.


Қорытынды

MFT файлдық кестесін қарау барысында оның құрылымы, NTFS жазбаларының негізгі атрибуттары мен файлдардың метадеректерін сақтау ерекшеліктері зерттелді. FTK Imager, MFTECmd және Timeline Explorer пайдалана отырып, жүргізілген практикалық талдау $MFT файлының мазмұнын зерделеуге, файлдарды жойғаннан кейін жазбалардың өзгерістерін байқауға және MFT Slack Space аймағында қалдық деректердің сақталуын анықтауға мүмкіндік берді. Осымен, талдау MFT файлдар, каталогтар және файлдық жүйенің оқиғалары туралы маңызды ақпарат көзі болып табылатынын, сондықтан негізгі зерттеу  объектілерінің бірі екенін көрсетті.

KZ-CERT - FIRST CTF 2026 – Denver, USA жеңімпазы болды

«Мемлекеттік техникалық қызмет» АҚ-ның KZ-CERT компьютерлік инциденттерге ұлттық әрекет ету қызметінің командасы FIRST CTF 2026 халықаралық кибероқу-жаттығуларында бірінші орынға ие болды.

Жарыс АҚШ, Колорадо штаты, Денвер қаласында өткен FIRST жыл сайынғы
38-конференциясы -
Forum of Incident Response and Security Teams аясында өткізілді. FIRST бүкіл әлем бойынша компьютерлік инциденттерге әрекет ету мамандары мен командаларын біріктіретін ең ірі халықаралық алаңдардың бірі болып табылады. 

FIRST CTF 2026-ға 60-тан астам команда қатысты. Қатысушылар төрт күн бойы киберқауіпсіздік, инциденттерді талдау мен оларға техникалық әрекет ету саласындағы дағдыларды тексеруге бағытталған практикалық тапсырмаларды орындады.  

Жарыстың қорытындылары бойынша KZ-CERT 117 тапсырманың 109-ын сәтті орындап, бірінші орынның иегері болды. 

KZ-CERT жеңісі - Қазақстан үшін маңызды жетістік және ақпараттық қауіпсіздік саласындағы отандық мамандар даярлығының жоғары деңгейінің растауы. Сонымен қатар, бұл нәтиже Қазақстан Республикасының киберқауіпсіздік және компьютерлік инциденттерге әрекет ету саласындағы халықаралық беделін нығайтады.

Instagram корпоративтік аккаунтының қауіпсіздігін тексеру: нені үнемі бақылап отыру қажет

Instagram-дағы корпоративтік аккаунт компанияның маңызды байланыс арнасы болып табылады және қаскүнемдердің нысанына айналуы мүмкін. Рұқсатсыз кіру, деректердің ағып кетуі және аккаунтты бақылауды жоғалту тәуекелдерін барынша азайту үшін оның қауіпсіздік баптауларын үнемі тексеріп отыру ұсынылады.


1. Ашық байланыс деректерін тексеріңіз

«Профильді өңдеу» (Edit Profile) бөліміне өтіп, аккаунтта тек корпоративтік электрондық пошта мен корпоративтік телефон нөмірі көрсетілгеніне көз жеткізіңіз.

Егер белгісіз немесе ескірген байланыс деректері табылса, оларды дереу жою керек.


2. Жеке ақпаратты тексеріңіз

Мына бөлімді ашыңыз:

Баптаулар (Settings) → Accounts Center → Жеке ақпарат (Personal details)

Келесі деректерге ерекше назар аудару керек:

  • Электрондық пошта мекенжайы корпоративтік болуы тиіс.

  • Телефон нөмірі компанияның жауапты қызметкеріне тиесілі болуы керек.

Егер баптауларда бейтаныс телефон нөмірі көрсетілсе, оның иесін анықтап, аккаунтқа кіру құқығы бұрынғы қызметкерге немесе бөгде адамға емес, қазір жұмыс істеп жүрген қызметкерге тиесілі екеніне көз жеткізу қажет.


3. Екі факторлы аутентификацияны баптаңыз

Мына бөлімге өтіңіз:

Accounts Center → Құпия сөз және қауіпсіздік (Password and security) → Екі факторлы аутентификация (Two-factor authentication)

Аккаунтты қорғау үшін екі факторлы аутентификацияны міндетті түрде қосу ұсынылады.

Растаудың оңтайлы нұсқалары:

  • корпоративтік телефон нөмірі;

  • аутентификатор-қолданбасы.

Компаниядан кетіп, тіркелгіге кіру мүмкіндігін сақтап қалуы мүмкін қызметкерлердің жеке нөмірлерін пайдалану ұсынылмайды.


4. Белсенді сеанстарды тексеріңіз

«Кірген орындарыңыз» (Where you're logged in) бөлімінде аккаунтқа кірген құрылғылар мен географиялық орындардың тізімін қарап шығыңыз.

Күдікті немесе белгісіз сеанстар табылған жағдайда:

  • Белсенді сессияны аяқтаңыз.

  • Аккаунттың құпия сөзін дереу ауыстырыңыз.


5. Үшінші тарап қолданбалары мен байланыстарын тексеріңіз

Аккаунтқа белгісіз сервистер, қолданбалар немесе бизнес-аккаунттар қосылмағанына көз жеткізіңіз.

Сервистердің келесі санаттарына ерекше назар аудару керек:

  • жаппай жазылу, лайк басу және хабарлама жіберу құралдары;

  • оқырмандар мен реакцияларды жасанды түрде көбейту сервистері;

  • Meta арқылы ресми авторизацияның орнына логин мен құпия сөзді талап ететін қолданбалар;

  • деректерді жинайтын парсерлер мен скрейперлер.

Мұндай құралдарды пайдалану аккаунт функционалының шектелуіне, қамтудың төмендеуіне, уақытша бұғатталуына немесе кіру мүмкіндігінен толық айырылуға әкелуі мүмкін. Сонымен қатар, логин мен құпия сөзді үшінші тарап сервистеріне беру аккаунттың бұзылу қаупін айтарлықтай арттырады.


6. Қызметкерлердің кіру құқықтарын тексеріңіз

Егер басқару Meta Business Suite арқылы жүзеге асырылса, мына бөлімді ашыңыз:

Business Settings → Адамдар (People)

Аккаунтқа кіруге құқығы бар пайдаланушылар тізімін үнемі тексеріп отыру қажет:

  • жұмыстан шығарылған қызметкерлерді өшіру;

  • кіру құқығы бұдан былай қажет емес тұлғалардан оны қайтарып алу;

  • лауазымдық міндеттерге сәйкес минималды қажетті кіру құқықтарын беру.

Минималды артықшылықтар принципін сақтау аккаунт ішіндегі рұқсат етілмеген әрекеттер тәуекелін айтарлықтай төмендетуге мүмкіндік береді.


Бақылау чек-парағы

Тексеруді аяқтамас бұрын, мыналарға көз жеткізіңіз:

  • Ашық байланыс деректерінде тек корпоративтік ақпарат бар;

  • Корпоративтік пошта мен жауапты қызметкердің нөмірі өзекті;

  • Екі факторлы аутентификация қосылған;

  • Күдікті сеанстар аяқталған;

  • Белгісіз қолданбалар мен байланыстар ажыратылған;

  • Кіру құқығы бар қызметкерлер тізімі өзекті және компанияның ағымдағы құрылымына сәйкес келеді.

Бұл параметрлерді жүйелі түрде тексеру корпоративтік аккаунтты бақылауды сақтауға және оның бұзылу ықтималдығын төмендетуге көмектеседі.


Авторы: Ренат Туканов, Freedom Holding Corp. бас техникалық директоры

«Ұлттық киберқалқан» CTF-турнирінің қорытындысы шығарылды: ТОП-100 грант алушылардың тізімі жарияланды

Қазақстан Республикасының Жасанды интеллект және цифрлық даму министрлігі Tech Orda бағдарламасы шеңберінде Astana Hub және «Мемлекеттік техникалық қызмет» АҚ-мен бірлесіп іске асыратын Red Team & Blue Team Cyber Academy білім беру бағдарламасының іріктеу CTF-турнирі аяқталды.

Бағдарлама ақпараттық қауіпсіздік (бұдан әрі-АҚ) саласында қолданбалы білім алып, практикалық дағдыланғысы, сондай-ақ алдағы уақытта кәсіби қызметіне қажет заманауи құралдарды меңгергісі келетін кандидаттар үшін әзірленді. 

Мамандандырылған CTF-турнирі негізгі іріктеу кезеңдерінің біріне айналып, кандидаттардың техникалық даярлық деңгейін, олардың осалдықтарды іздеу мен пайдалану, инциденттерді талдау және ақпараттық қауіпсіздік саласындағы практикалық міндеттерді шешу дағдыларын бағалауға мүмкіндік берді.

Іріктеу кезеңіне 360-тан астам кандидат қатысты. Бағалау әділдігін қамтамасыз ету үшін ұйымдастырушылар 100% жеке тапсырмалар берілген форматты қолданды, сондай-ақ жарыстан әділсіз өтуге жол бермеуге бағытталған қосымша бақылау тетіктерін іске асырды. Қолданылған тәсіл нәтижелердің ашықтығын қамтамасыз етуге және әр қатысушының даярлық деңгейін неғұрлым дәл бағалауға мүмкіндік берді.

Конкурстық іріктеудің қорытындылары бойынша Red Team & Blue Team Cyber Academy бағдарламасы аясында алты айлық оқытудан өту мүмкіндігіне ие болатын 100 қатысушы анықталды. Грант алушылардың толық тізімімен, сондай-ақ қабылдау қағидалары туралы егжей-тегжейлі ақпаратпен sts.kz ресми сатйында танысуға болады.

Ақпараттық қауіпсіздік саласындағы практикаға бағдарланған білім беру бастамаларын дамыту елдің кадрлық әлеуетін нығайту мен ұлттық цифрлық кеңістіктің қорғалу дейгейін арттырудың маңызды элементі болып табылады. 

Бакуде киберқауіпсіздік бойынша IV Ұлттық форум өтті

«Мемлекеттік техникалық қызмет» АҚ Басқарма төрағасының бірінші орынбасары және Ақпараттық қауіпсіздіктің ұлттық үйлестіру орталығының басшысы Улыкбек Шамбулов Бакуде өткен киберқауіпсіздік бойынша IV Ұлттық форумға қатысты.

Форум қатысушылары түркі мемлекеттерінің киберқауіпсіздік саласындағы ынтымақтастығын дамыту және заманауи цифрлық қатерлерге бірлесіп қарсы іс-қимыл жасау мәселелерін қарастырды.

Өз сөзінде Улыкбек Шамбулов Қазақстандағы жасанды интеллекттің дамуы және цифрлық трансформация туралы айтып өтті.

Қазақстан Республикасы Президентінің тапсырмасына сәйкес, алдағы үш жылда ел толық цифрлық мемлекет форматына көшу бойынша ауқымды бастаманы іске асыратыны атап өтілді.

Сондай-ақ баяндама барысында дербес деректерді қорғау мәселесі елдің цифрлық дамуының маңызды құрамдас бөлігі ретінде қозғалды. Бұл мәселе Қазақстанның жаңа Конституциясында көрініс тауып, жасанды интеллектті қауіпсіз қолдану тұрғысынан ерекше маңызға ие.

Сонымен қатар Қазақстанның ұлттық тілдік модельдерді, соның ішінде Alem LLM және KazLLM жобаларын дамыту, сондай-ақ жасанды интеллект технологияларын түрлі салаларда, оның ішінде білім беру бағытында қолдану бойынша жүргізіп жатқан жұмысы атап өтілді.

Сөз соңында Улыкбек Шамбулов Қазақстанның Әзербайжанмен жасанды интеллект және киберқауіпсіздік салаларындағы ынтымақтастықты дамытуға, оның ішінде тәжірибе алмасу және цифрлық қатерлерге бірлесіп қарсы іс-қимыл жасау бойынша жұмыс жүргізуге дайын екенін білдірді.

login