Логотип Государственной Технической Службы
Мемлекеттік 
техникалық қызмет

ҚР-дағы киберқауіпсіздік жөніндегі KazHackStan 2026 конференциясы

2026 жылғы 29–30 қыркүйек, Астана қаласы, «Тәуелсіздік сарайы» кешені


Жыл тақырыбы: Cyber Resilience («Кибертұрақтылық»).

29–30 қыркүйекте Астанадағы Тәуелсіздік сарайында Орталық Азиядағы мемлекетті, бизнесті, технологиялық компанияларды, халықаралық сарапшылар мен хакерлік қауымдастықты біріктіретін ең ірі кәсіби алаң — KazHackStan 2026 халықаралық киберқауіпсіздік конференциясы өтеді.

Биылғы басты тақырып — Cyber Resilience (кибертұрақтылық). Бүгінгі таңда кибершабуылдардың алдын алудың өзі ғана жеткіліксіз: мемлекеттік жүйелер, компаниялар мен цифрлық қызметтер қауіптерді уақтылы анықтауға, оқиғаларға жедел әрекет етуге, жұмысты қалпына келтіруге және тіпті күрделі шабуылдан кейін де өз функцияларын жалғастыруға қабілетті болуы тиіс.

Сонымен қатар, киберқауіпсіздік тек мамандардың ғана мәселесі емес. Интернет-алаяқтық, дербес деректердің таралып кетуі, фишинг, дипфэйктер және басқа да цифрлық қауіптер күн сайын азаматтарға әсер етеді. Сондықтан KazHackStan 2026 кәсіби күн тәртібін цифрлық ортадағы қоғам қауіпсіздігі мәселелерімен біріктіреді.


1-күн — GOVERNMENT & BUSINESS DAY


Бірінші күн мемлекеттің, бизнестің, маңызды инфрақұрылымның кибертұрақтылығына және азаматтардың қауіпсіздігіне арналады.

Негізгі тақырыптар:

  • Азаматтарды интернет-алаяқтықтан, қаржы пирамидаларынан және әлеуметтік инженериядан қорғау.

  • Дербес деректердің таралуы және оларды қорғау.

  • Фейктер, дипфэйктер және ақпараттық манипуляциялар.

  • Киберқылмысқа қарсы іс-қимылдың практикалық кейстері.

  • Сыни маңызы бар инфрақұрылымды қорғау.

  • Киберқауекелдерді басқару және басшылардың жауапкершілігі.

  • Мемлекет, бизнес және ақпараттық қауіпсіздік мамандарының өзара іс-қимылы.

  • Жасанды интеллектке, бұлтты технологияларға және цифрлық трансформацияға байланысты туындайтын жаңа қауіптер.


2-күн — SECURE DEVELOPMENT & HACK DAY


Екінші күн қауіпсіз әзірлеуді, техникалық киберқауіпсіздікті және практикалық хакингті біріктіреді.

Secure Development бағыты:

  • AppSec және DevSecOps.

  • Әзірлеудің барлық кезеңдеріндегі қауіпсіздік.

  • Бұлтты инфрақұрылымды қорғау.

  • Олқылықтарды (уязвимости) іздеу және жою.

  • Әзірлеу процесінде жасанды интеллектті қолдану және жаңа қауекелдер.

Hack бағыты:

  • Жетекші қазақстандық және халықаралық сарапшылардың техникалық баяндамалары.

  • Шабуылдар мен қорғаныс әдістерінің тікелей көрсетілімдері (демонстрация).

  • Нақты олқылықтар мен кибероқиғаларды талдау.

  • ICO 2027 Ұлттық іріктеуінің финалы: оқушыларды Италияда өтетін халықаралық киберқауіпсіздік олимпиадасына қатысу үшін Қазақстан құрамасына іріктеудің очный кезеңі (Jeopardy CTF форматындағы жарыс).

  • Ауқымды практикалық киберқауіпсіздік жарысы — CyberKumbez финалы.

Іс-шара алаңында қазақстандық және халықаралық компаниялар киберқауіпсіздік саласындағы өнімдері мен технологияларын ұсынатын көрме аймағы жұмыс істейді.

KazHackStan мемлекеттік органдардың, қаржы секторының, ірі, орта және шағын бизнестің, IT-компаниялардың, әзірлеушілердің, зерттеушілердің, ақпараттық қауіпсіздік мамандары мен хакерлік қауымдастық өкілдерінің басын қосады.

KazHackStan 2026 басты идеясы — қарапайым қорғаныстан кибертұрақтылыққа көшу: мемлекеттің, бизнестің және қоғамның цифрлық шабуылдарға төтеп беру, жылдам қалпына келу және жұмысты жалғастыру қабілеті.

Конференцияны ұйымдастырушылар — киберқауіпсіздік және цифрлық егемендік саласындағы өңірлік көшбасшы TSARKA, ҚР Цифрлық даму, инновациялар және аэроғарыш өнеркәсібі министрлігімен (ҚР ЦДИАӨМ) және ҚР Ішкі істер министрлігінің Киберқылмысқа қарсы күрес департаментімен бірлесіп атқаруда.

Іс-шара Freedom Bank, Arizona State University, Astana Hub халықаралық технопаркі, Астана қаласының әкімдігі сияқты негізгі серіктестердің қолдауымен және қатысуымен өтуде.

KazHackStan 2026 конференциясы 29–30 қыркүйекте Астана қаласында, Тәуелсіздік даңғылы, 52 мекенжайындағы «Дворец Независимости» (Тәуелсіздік сарайы) кешенінде өтеді.

Конференцияның ресми сайты: https://kazhackstan.com/

БАСТАПҚЫ КОДТЫ ТАЛДАУ (БКТ)

БКТ деген не?

БКТ – бастапқы кодты талдау. Бұл цифрлық объектілерге жүргізілетін сынақтардың бағдарламалық қамтылымдағы осалдықтарды, ықтимал тәуекелдерді және осал тұстарды уақытылы анықтауға бағытталған бір түрі.


Бастапқы кодты талдау қандай мақсатта жүргізіледі?

БКТ:

• зиянкестер пайдалана алатын кодтағы осалдықтар мен осал тұстарды анықтауға;

  құпия ақпараттың таралуы мен жария етілу тәуекелдерін азайтуға;

 дербес деректердің қорғаулын қамтамасыз етуге;

• ақпараттық қауіпсіздік саласындағы заңнаманың және стандарттардың талаптарына сәйкестікті тексеруге;

 ақпараттық жүйеге сенімділік деңгейін жоғарылатуға;

• инциденттердің және ұйымға келтірілуі ықтимал нұқсанның алдын алуға мүмкіндік береді.

БКТ қалай жүргізіледі?

Талдау автоматтандырылған және қолмен орындалатын тәсілдер біріктіріліп жүргізіледі.


1. Автоматтандырылған талдау

Осалдықтарды анықтау үшін мамандандырылған құралдар пайдаланылады:

SAST — бастапқы кодты бағдарлама іске қосылмаған кездегі статикалық талдау;

SCA — сыртқы кітапханалар мен бағдарламалық компоненттерді талдау;

DAST — жұмыс істеп тұрған қосымшаны динамикалық талдау.


2. Қолмен талдау әдісі

Маман автоматтандырылған құралдар өткізіп жіберуі мүмкін проблемаларды, соның ішінде:

• осалдықтарды;

• бэкдорларды;

• жасырын бағдарламалық ендірмелерді;

декларацияланбаған мүмкіндіктерді (ДМ) анықтау үшін бастапқы кодты егжей-тегжейлі зерделейді.

ДМ анықталған кезде бағдарламалық қамтылымның құрылымы мен логикасына, функцияларды орындау маршруттарына және өңделетін деректерге қосымша талдау жүргізіледі, ал нәтижелері есепте тіркеледі.


Талдау нәтижелеріне не кіреді
?

Қорытындылары бойынша анықталған осалдықтар мен ДМ тізбесі, олардың сипаты, анықталған орны және тәуекел мәртебесі берілген есеп қалыптастырылады. 

Бастапқы кодты талдау жөніндегі жұмыстардың көлемі оның мөлшерімен айқындалады.


Бастапқы кодқа талдау жүргізуге қойылатын талаптар және тәртібі «Цифрлық үкіметтің» цифрлық объектілерінің және аса маңызды цифрлық объектілердің киберқауіпсіздік талаптарына сәйкестігіне сынақтар жүргізу әдістемесінің (ҚР ЦДҚАӨМ 2019 жылғы 3 маусымдағы № 111/НҚ бұйрығы) 2-тарауында белгіленген.


БКТ – жай ғана кодтағы қатерлерді іздеу емес. Бұл жүйе өнеркәсіптік пайдалануға енгізілгенге дейін ақпараттық қауіпсіздік тәуекелдерін азайтуға бағытталған бағдарламалық қамтылымды кешенді бағалау.

ScanKZ: ұйымның сыртқы периметрін мониторингтеу

Ұйымның интернет-қолжетімді инфрақұрылымы үнемі өзгеріп отырады.  Жаңа домендер мен қосалқы домендер пайда болады, веб-сервистер іске қосылады, желілік жабдықтың баптаулары өзгереді, технологиялар мен олардың нұсқалары жаңартылады. Бұл ресурстардың бір бөлігі интернеттен қолжетімді, демек, олар туралы ақпаратты ұйым қызметкерлері ғана емес, ықтимал зиянкестер де көре алады.

Ұйым неғұрлым сыртқы ресурстарды пайдаланса, инфрақұрылымның толық және жаңартылған көрінісін қолмен сақтау қиынырақ болады. Тіпті бір ұмытылған домен, ашық порт немесе ескірген сервис ақпараттық қауіпсіздік командасының қосымша назарын қажет етуі мүмкін.

Сондықтан сыртқы периметрді - қол жетімді және сырттан табуға болатынның барлығын мониторингтеу қорғаудың маңызды бөлігіне айналады.


Интернет тарапынан инфрақұрылымға көзқарас 

ScanKZ - сыртқы периметрді мониторингтеуге және ықтимал осалдықтарды автоматты түрде анықтауға арналған платформа. Ол ұйымның интернет - қолжетімді инфрақұрылымын сырттан көруге және ол туралы сырттан қандай ақпарат алуға болатындығын түсінуге көмектеседі.

Бұл тәсіл мамандарға тек қана өздеріне белгілі ресурстарды бағалауға емес, сонымен қатар сыртқы периметр туралы біртұтас көрініс қалыптастыруға мүмкіндік береді: қандай активтер қолжетімді, оларда қандай сервистер жұмыс істейді, қандай технологиялар қолданылады және осал тұстар  қайда болуы мүмкін.

Көптеген мекенжайларды, домендерді және сервистерді қолмен тексерудің орнына, команда жиналған және құрылымдалған ақпаратты бір жерден алады.


Платформада қандай деректер қолжетімді

ScanKZ ұйымның сыртқы периметрінің техникалық көрінісін қалыптастырады. Платформада IP-мекенжайлары, WHOIS, ASN және провайдерлер, сондай-ақ домендер, DNS және SSL/TLS туралы мәліметтер алуға болады.

Қосымша ашық порттар, қолжетімді сервистер және веб-тораптары туралы ақпарат көрсетіледі. Анықталған ресурстар үшін мамандардың назарын қажет ететін ықтимал осалдықтар туралы мәліметтерді алуға болады.

Деректер есептермен, мәртебелермен және негізгі метрикалармен толықтырылады. Бұл сыртқы периметрдің жай-күйін тезірек  біліп, алдымен қандай ресурстарды тексеру керектігін түсінуге көмектеседі.


Киберқауіпсіздік және АТ командалары үшін

ScanKZ платформасын инфрақұрылымның қауіпсіздігі мен қолжетімділігіне жауап беретін мамандар: SOC-командалары, ақпараттық және киберқауіпсіздік мамандары, жүйелік әкімшілер және КҚ бөлімшелерінің басшылары қолдана алады.

SOC-командалары үшін платформа сыртқы активтердің жай-күйі туралы қосымша ақпарат көзі бола алады. Ақпараттық қауіпсіздік мамандары ықтимал осал ресурстарды тезірек табу мүмкіндігіне ие болады, ал жүйелік әкімшілер сыртқы желіден қандай сервистер мен порттар қолжетімді екенін көре алады.

КҚ басшылары үшін мынадай жалпы көрініс маңызды: сыртқы периметрге қандай ресурстар кіреді, оның жай-күйі қалай өзгереді және қандай нүктелер команданың назарын қажет етеді.

Бұл тәсіл барлық ресурстарды қолмен бақылау айтарлықтай уақыт алатын үлкен және үнемі өзгеріп отыратын интернет-қолжетімді инфрақұрылымы бар ұйымдар үшін өте маңызды.


Қолмен тексерулер азырақ - бақылау көбірек

ScanKZ міндеттерінің бірі - техникалық ақпаратты күнделікті жинау мен тексеруді автоматтандыру. Платформа активтерді анықтайды және оларды талдайды, бұл мамандардың деректерді қолмен іздеуге кететін уақытын қысқартады.

Сонымен қатар тұрақты мониторингтеу сыртқы периметрдегі өзгерістерді тезірек байқауға және осал тұстарды ертерек анықтауға көмектеседі.
Команда интернеттен қандай ресурстар қолжетімді және олар туралы сырттан қандай техникалық ақпарат алуға болатыны туралы өзекті түсінік алады.

 Нәтижесінде мамандар деректерді жинауға емес, оларды талдауға және анықталған ықтимал тәуекелдермен жұмыс істеуге назар аудара алады.

ScanKZ интернет - қолжетімді активтерді анықтауды, техникалық ақпаратты жинауды және ықтимал осалдықтарды іздеуді бір процесте біріктіреді. Бұл сыртқы периметрдің мониторингін жүйелі етуге, қолмен жұмыс көлемін азайтуға және ұйым инфрақұрылымының өзекті көрінісін қолдап отыруға көмектеседі.

Жаңартулардан хабардар болыңыз - ScanKZ іске қосылуы туралы біз ресми ақпараттық ресурстарда хабарлаймыз. Платформаның функционалдық мүмкіндіктері, қолданылатын технологиялар және ScanKZ техникалық сипаттамалары туралы толығырақ аcademy@sts.kz электрондық поштасы арқылы білуге болады.

Жойылған файлдардың іздері: MFT кестесі нені сақтайды

Компьютерден файлдың жойылуы үнемі ол туралы ақпараттың толық жойылғанын білдірмейді. Файлдық жүйеде оның атауы, орналасуы, уақыт белгілері және басқа да қызметтік мәліметтер сақталуы мүмкін. Осыған сүйене отырып, мамандар бұған дейін құрылғыда қандай файлдар болғанын және олармен қандай іс-әрекеттер орындалғанын анықтай алады. 

Мұндай деректер компьютерлік инциденттерді талдау, жойылған объектілерді қалпына келтіру мен цифрлық іздерді зерттеу кезінде маңызды ақпарат көзі болып табылады.

Мемлекеттік техникалық қызметтің Зиянды кодты зерттеу орталығының қызметкерлері Windows операциялық жүйелерінде файлдық деректерді сақтау механизмдерін зерттеу жөніндегі жұмысты жүргізу. Зерттеу барысында MFT файлдық кестесінің құрылымы мен мазмұны, сондай-ақ файлдар жойылғаннан кейін ақпаратты сақтау ерекшеліктері қаралды.

MFT (Master File Table) файлдық кестесі Windows операциялық жүйелерінде әдеттегідей пайдаланылатын NTFS файлдық жүйесінің негізгі құрылымы болып табылады. Дискідегі барлық файлдар мен папкалар туралы ақпарат MFT-те сақталады. Әрбір объект үшін жеке жазба жасалады, әр жазбада файл туралы негізгі мәліметтер қамтылады. Файл жойылғаннан кейін оның жазбасы біраз уақыт MFT-те қалып, бұл жойылған деректерді қалпына келтіруге мүмкіндік береді.

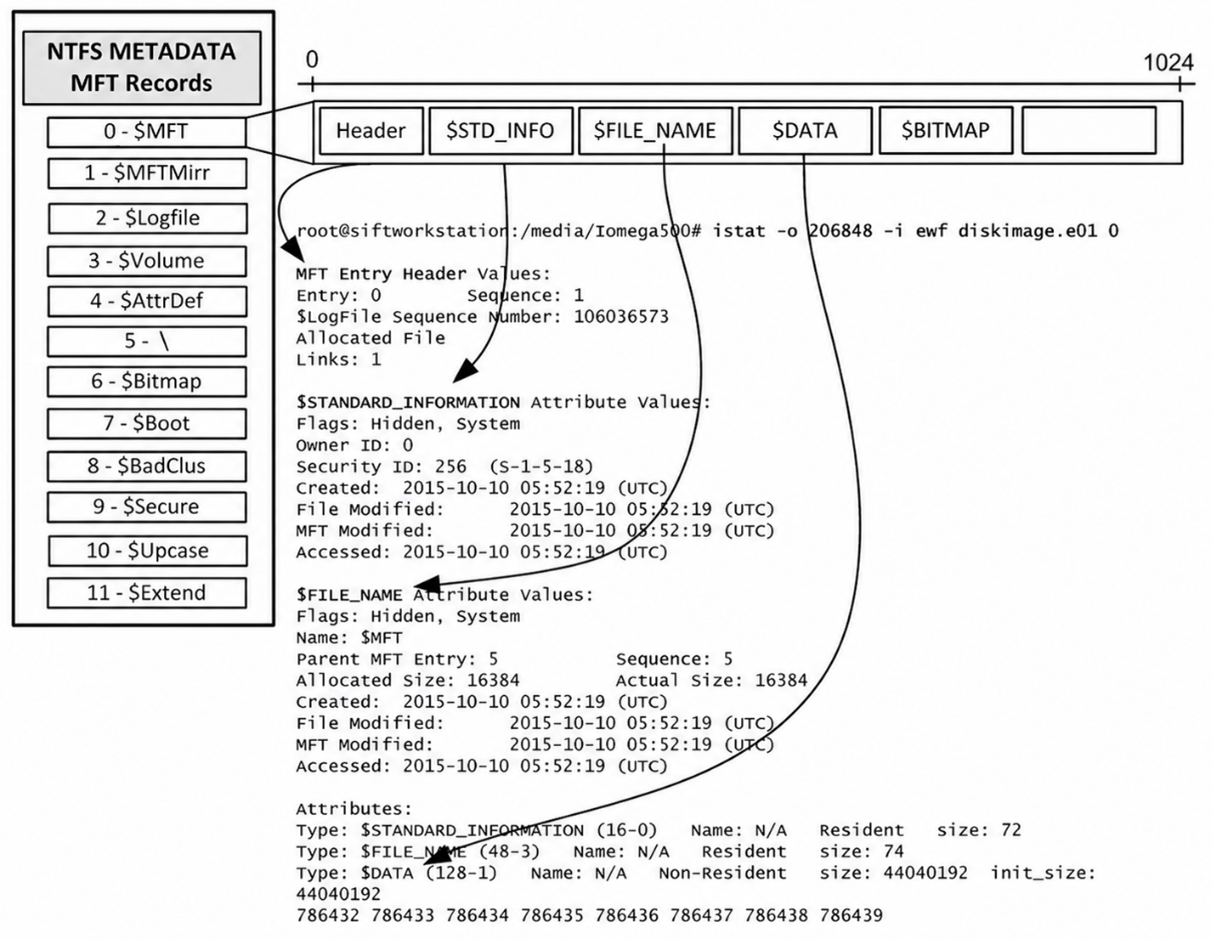
MFT жазбасы бірнеше атрибуттардан тұрады. Алдымен Header (FILE Record Signature) орналасады, одан кейін $STANDARD_INFORMATION (0x10) атрибуты, ол қол жеткізу құқықтарын қоса алғанда, уақыт белгілері мен файлдың атрибуттарын қамтиды. $FILE_NAME (0x30) атрибуты файлдың немесе каталогтың атауын, сондай-ақ негізгі каталогқа сілтемені сақтайды. $DATA (0x80) атрибуты файлдың деректерін  немесе дискінің олар орналасқан аймаққа сілтемелерді қамтиды. Егер файлдың көлемі 700 байттан кем болса, оның деректері тікелей MFT жазбасында сақталуы мүмкін.
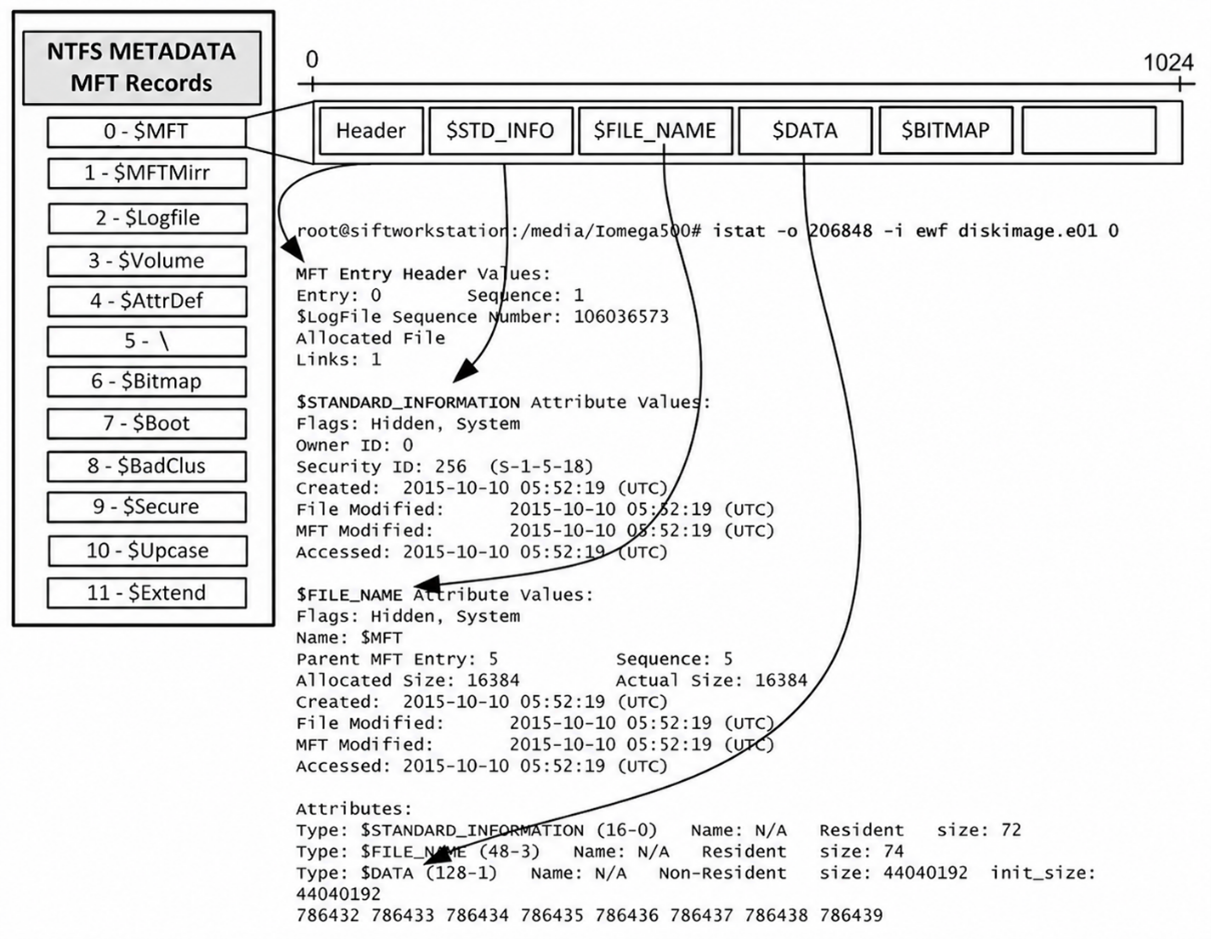
 

1-сурет. NTFS-тегі MFT жазбасының құрылымы


MFT жазбасының құрылымы

Әрбір атрибут екі бөліктен тұрады: тақырыбы (Header) және мазмұны (Content). Тақырыптың құрылымы барлық атрибуттар үшін бірдей және онда атрибут типі, оның көлемі мен атауы туралы ақпарат болады. Мазмұны атрибут типіне байланысты және көлемі әртүрлі болады.

Атрибуттардың деректері NTFS-те екі тәсілмен сақталуы мүмкін. Резидентті атрибут (resident attribute) өзінің тақырыбымен бірге тікелей MFT жазбасында сақталады. Мұндай тәсіл тек қана шағын атрибуттар үшін қолайлы. Резидентті емес атрибут (non-resident attribute) MFT жазбасынан тыс дискінің кластерлерінде сақталады. Егер атрибут резидентті болса, оның деректері тақырыптан кейін бірден орналастырылады. Егер атрибут резидентті болмаса, тақырыпта оның деректері дискінің қай жерінде орналасқаны туралы ақпаратты қамтиды.


FTK Imager-дегі $MFT файлының талдауы
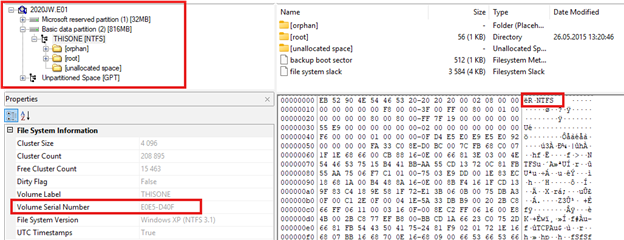
 

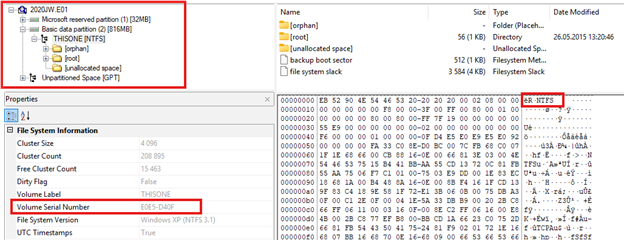
2-сурет. FTK Imager-дегі NTFS бейнесі


2-суреттегі FTK Imager-де NTFS файлдық жүйесінің бейнесі беріледі. Терезенің сол жақ бөлігінде дәлелдер дарағы (Evidence Tree) бейнеленіп, дискінің бейнесі, NTFS бөлімі, сондай-ақ оның негізгі элементтері көрсетілген. Сол жақ төменгі бөлігінде томның негізгі ерекшеліктері, соның ішінде томды бірегей сәйкестендіру үшін пайдаланылатын оның сериялық нөмірі (Volume Serial Number) беріледі, ал оң жақта файлдық жүйенің типін растайтын NTFS сигнатурасы он алты санмен белгіленіп бөлінген.
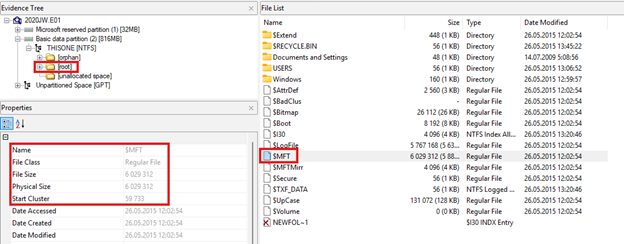
 

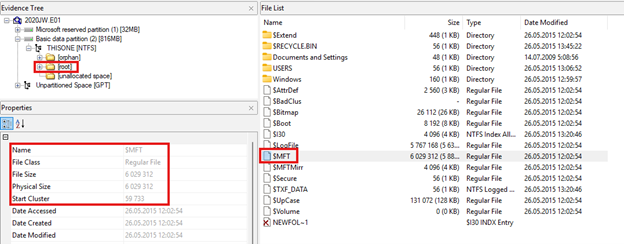
3-сурет. FTK Imager-дегі $MFT  файлы


3-суретте NTFS файлдық жүйесінің негізгі каталогында $MFT файлының орналасуы көрсетіледі. Evidence Tree терезесінде томның ([root]) NTFS жүйелік файлдары орналасқан негізгі каталогына өту бейнеленеді. Файлдар тізімінде $MFT файлы беріледі, ерекшеліктер панелінде оның негізгі сипаттамалары, соның ішінде объектінің типі, файлдың көлемі және дискідегі файлды сақтаудың басталу орнын анықтайтын бастапқы кластердің (Start Cluster) нөмірі келтіріледі.


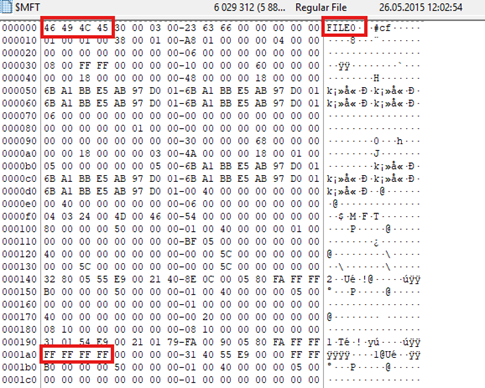
4-сурет. Он алты санмен белгіленген MFT жазбасы


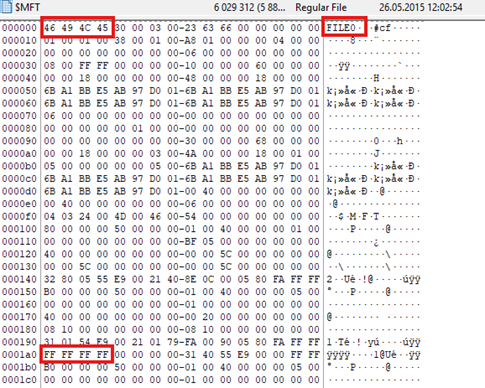
4-суретте он алты санмен белгіленген MFT жазбасы беріледі. Жазбаның басында 46 49 4C 45 байттарының реттілігі көрсетілген, ол ASCII-де FILE жолына сәйкес келеді және MFT жазбасының сигнатурасы болып табылады. Жазбаның соңында MFT жазбасының аяқталғанын білдіретін FF FF FF FF реттілігі белгіленген. Windows заманауи нұсқаларында MFT жазбасынан тасымалдағаннан кейін файлдың мазмұны жазбаның бос аймағында сақталмайды. Оның орнына бос кеңістік нөлдік байттармен (\x00) толықтырылады.


MFT қалдық деректерін талдау


Әрбір MFT жазбасының көлемі белгіленген 1024 байттан тұрады. Онда файл немесе каталог туралы мәліметтер сақталады. Егер каталогтың деректері шағын болса, олар нақты  MFT жазбасында сақталады. Ақпараттың көлемі ұлғайып, сыймаған кезде деректер дискідегі басқа орынға тасымалданады, ал MFT жазбасында олардың орналасқан орнына сілтеме қалады. Файлдар жойылғаннан кейін немесе ақпарат каталогтан тасымалданғаннан кейін қызметтік деректердің бір бөлігі MFT жазбасының MFT Slack Space деп аталатын бос аймағында қалуы мүмкін. Бұл аймақта файлдардың атаулары, олардың орналасуы және басқа да метадеректер туралы мәліметтер сақталуы ықтимал. Осы деректер файлдың өзі жайылған болса да, файлдың бұған дейін жүйеде болғанын және белгілі бір каталогта орналасқанын анықтауға мүмкіндік береді.
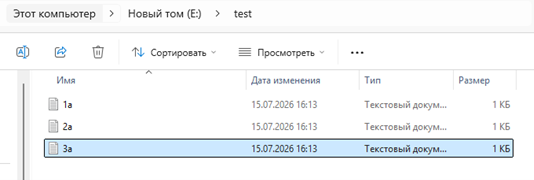
 

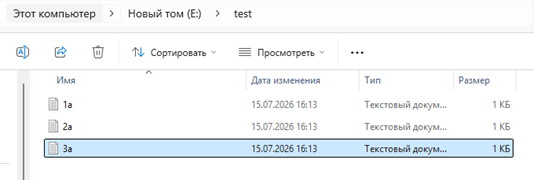
5-сурет. Зерттелетін  test каталогы


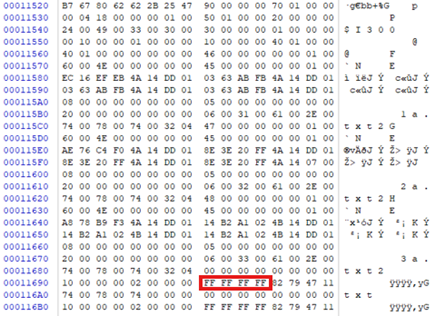
MFT қалдық деректерін зерттеу үшін үш файлды: 1a.txt, 2a.txt және 3a.txt қамтитын test каталогы құрылды (5-сурет). Каталог шағын болғандықтан, оның мазмұны туралы ақпарат MFT жазбасының $INDEX_ROOT атрибутының өзінде сақталады. 6-суретте файлдардың негізгі метадеректері қамтылған индекстік жазбалары, сондай-ақ FF FF FF FF индекстік жазабалары тізімінің аяқталу сигнатурасы көрсетілген.
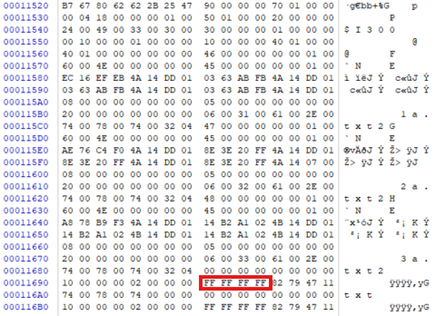
6-сурет. 3a.txt. файлы жойылғанға дейінгі MFT жазбасы
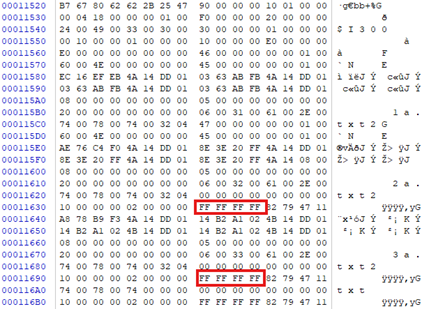
 

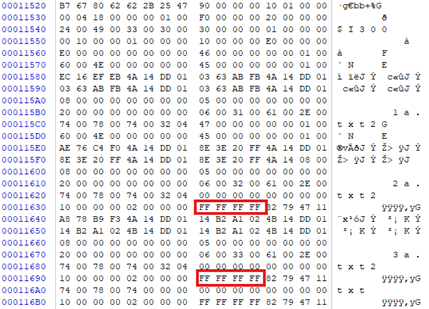
7-сурет. 3a.txt. файлы жойылғаннан кейінгі MFT жазбасы


3a.txt файлы жойылғаннан кейін 7-суреттегі test каталогының MFT жазбасы қайтадан зерттелді. Талдау $INDEX_ROOT атрибутының қызметтік парольдері өзгергенін көрсетті, бұл каталог индексінің құрылымы жаңарғанын дәлелдейді. Бұл ретте 3a.txt файлының жазбасы MFT жазбасының бинарлы деректерінде ішінара сақталған. FF FF FF FF индекстік жазабаларының аяқталу сигнатуралары арасында жойылған файл метадеректерінің бөлігін қамтитын қалдық деректер сақталып қалады (MFT Slack).


MFTECmd көмегімен MFT талдау
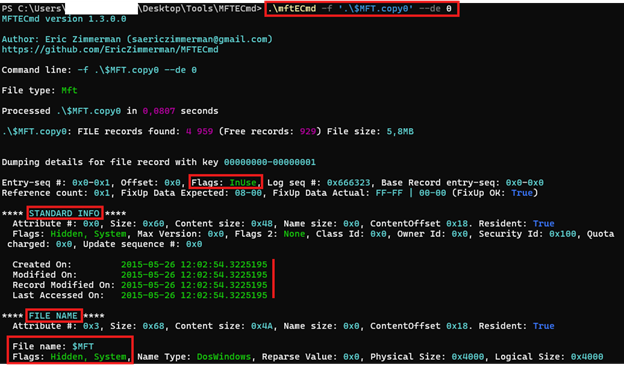
 

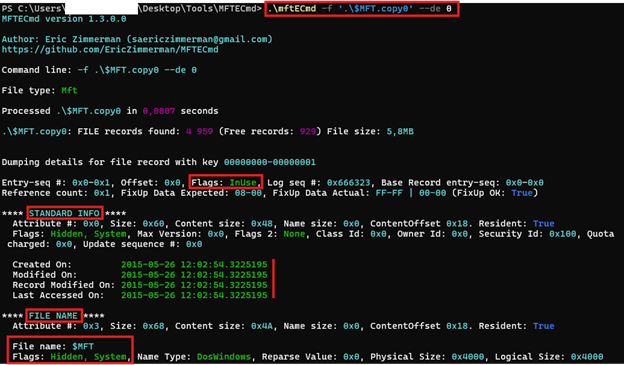
8-сурет. MFTECmd-дегі MFT жазбасы


$MFT файлына талдау жүргізу үшін MFTECmd утилитасы пайдаланылды. 8-суретте $MFT файлына сәйкес келетін 0 деген жазба көрсетілген. Flags өрісіндегі InUse мәні жазбаны файлдық жүйе пайдаланатынын білдіреді. IsFree мәні жазба бос, ал  файл немесе каталог жойылғанын білдірер еді, бірақ оның метадеректері әлі де сақталуы мүмкін. $MFT файлына ол NTFS жасырын жүйелік файлы болып табылатынын және дискінің мазмұнын әдеттегідей қараған кезде пайдаланушыға бейнеленбейтінін көрсететін Hidden, System атрибуттары белгіленген.  Сонымен қатар, $MFT жүйелік файлы туралы негізгі мәліметтерді қамтитын STANDARD_INFO және FILE_NAME атрибуттары бейнеленеді.

$STANDARD_INFORMATION атрибутында төрт уақыт белгісі сақталады. Олар MAC(B)-уақыт белгілері деп аталады:

  • Modified (Modified) – файлдың мазмұнын соңғы өзгерту уақыты. Құжатты сақтаған кезде бұл мән жаңартылады. Файлдың атауын өзгерткен немесе файлдың орнын ауыстырған кезде ол өзгермейді.
  • Accessed (Last Accessed) – файлға соңғы жүгіну уақыты. Ол файлды ашқан немесе оқыған кезде өзгереді. Windows заманауи нұсқаларында бұл белгіні жаңарту жиі жағдайларда ажыратылған, сондықтан ол үнемі дәл бола бермейді.
  • Changed (Record Modified) – MFT жазбасын соңғы өзгерту уақыты. Бұл белгі файлдың қол жеткізу құқықтары, атрибуттары немесе қатқыл сілтемелердің саны сияқты метадеректері өзгерген кезде жаңартылады. Ол файлды құру уақыты болып табылмайды.
  • Birth (Created) – осы NTFS томында файлды құру уақыты. Файлды көшіру кезінде бұл бастапқы файл құрылған күнін емес, көшіру уақытын бейнелейді.

Birth уақыты барлық файлдық жүйелерде сақтала бермейді. Бұл белгі NTFS-те ғана бар. NTFS-тегі әрбір файл сегіз уақыт белгісін қамтиды. Оның төртеуі $STANDARD_INFORMATION атрибутында, төртеуі $FILE_NAME атрибутында.
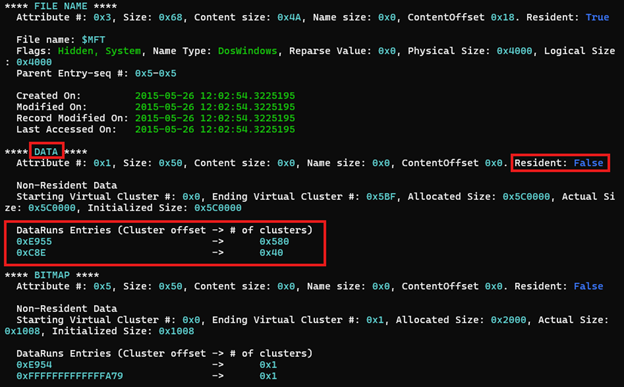
 

9-сурет. MFTECmd-дегі MFT жазбасы


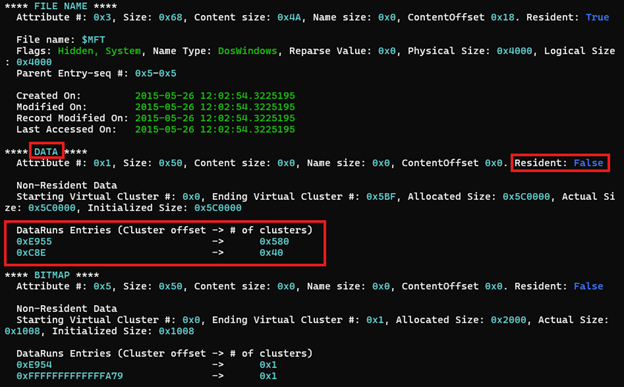
9-суретте $MFT файлының DATA атрибуты көрсетілген. Resident мәні: False файлдың мазмұны нақты MFT жазбасында сақталмай, дискінің жеке кластерлерінде орналастырылғанын көрсетеді. Олардың орналасуы файлдың деректерін сақтау үшін бөлінген кластерлердің қозғалуы мен саны көрсетілген NTFS Data Runs (DataRuns Entries) тізімімен анықталады. Бірнеше Data Runs жазбаларының болуы файлдың деректері дискінің бірнеше аймағы бойынша бөлінгенін дәлелдейді.   
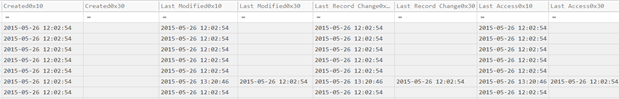
 

10-сурет. Timeline Explorer-дегі MFT уақыт белгілері


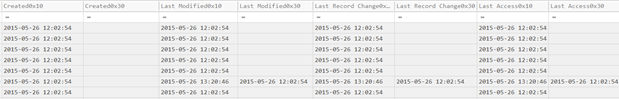
10-суретте Timeline Explorer қаралады, мұнда әрбір уақыт белгісі үшін екі баған бейнеленеді: Created, Last Modified, Last Record Change және Last Access. 0x10 болып аяқталатын бағандар $STANDARD_INFORMATION атрибутынан алынған мәндерді, ал 0x30 болып аяқталатын бағандар $FILE_NAME атрибутынан алынған мәндерді қамтиды. $STANDARD_INFORMATION уақыт белгілері Windows API арқылы қолжетімді және, мәселен, Windows өткізгішінде, бейнеленеді. $FILE_NAME уақыт белгілері Windows құралдарымен тікелей бейнеленбейді және әдетте NTFS файлдық жүйесі оларды өзі пайдаланады. 0x30 бағандарының бөлігі бос болып қалады. Бұл $FILE_NAME атрибутындағы уақыт белгісінің мәні $STANDARD_INFORMATION (0x10) тиісті бағанындағы мәнге сәйкес келетінін білдіреді. Егер олардың арасында айырмашылық болса, бұл уақыт белгілерінің өзгергенін (timestomping) көрсетуі мүмкін. Алайда мұндай айырмашылықтардың өздері уақыттың өзгеруінің дәлелі болып табылмайды, себебі олар Windows әдеттегі жұмысы кезінде де пайда болуы мүмкін.


Қорытынды

MFT файлдық кестесін қарау барысында оның құрылымы, NTFS жазбаларының негізгі атрибуттары мен файлдардың метадеректерін сақтау ерекшеліктері зерттелді. FTK Imager, MFTECmd және Timeline Explorer пайдалана отырып, жүргізілген практикалық талдау $MFT файлының мазмұнын зерделеуге, файлдарды жойғаннан кейін жазбалардың өзгерістерін байқауға және MFT Slack Space аймағында қалдық деректердің сақталуын анықтауға мүмкіндік берді. Осымен, талдау MFT файлдар, каталогтар және файлдық жүйенің оқиғалары туралы маңызды ақпарат көзі болып табылатынын, сондықтан негізгі зерттеу  объектілерінің бірі екенін көрсетті.

KZ-CERT - FIRST CTF 2026 – Denver, USA жеңімпазы болды

«Мемлекеттік техникалық қызмет» АҚ-ның KZ-CERT компьютерлік инциденттерге ұлттық әрекет ету қызметінің командасы FIRST CTF 2026 халықаралық кибероқу-жаттығуларында бірінші орынға ие болды.

Жарыс АҚШ, Колорадо штаты, Денвер қаласында өткен FIRST жыл сайынғы
38-конференциясы -
Forum of Incident Response and Security Teams аясында өткізілді. FIRST бүкіл әлем бойынша компьютерлік инциденттерге әрекет ету мамандары мен командаларын біріктіретін ең ірі халықаралық алаңдардың бірі болып табылады. 

FIRST CTF 2026-ға 60-тан астам команда қатысты. Қатысушылар төрт күн бойы киберқауіпсіздік, инциденттерді талдау мен оларға техникалық әрекет ету саласындағы дағдыларды тексеруге бағытталған практикалық тапсырмаларды орындады.  

Жарыстың қорытындылары бойынша KZ-CERT 117 тапсырманың 109-ын сәтті орындап, бірінші орынның иегері болды. 

KZ-CERT жеңісі - Қазақстан үшін маңызды жетістік және ақпараттық қауіпсіздік саласындағы отандық мамандар даярлығының жоғары деңгейінің растауы. Сонымен қатар, бұл нәтиже Қазақстан Республикасының киберқауіпсіздік және компьютерлік инциденттерге әрекет ету саласындағы халықаралық беделін нығайтады.

Танымал жаңалықтар

Жаңалықтар
ҚР-дағы киберқауіпсіздік жөніндегі KazHackStan 2026 конференциясы

2026 жылғы 29–30 қыркүйек, Астана қаласы, «Тәуелсіздік сарайы» кешені


Жыл тақырыбы: Cyber Resilience («Кибертұрақтылық»).

29–30 қыркүйекте Астанадағы Тәуелсіздік сарайында Орталық Азиядағы мемлекетті, бизнесті, технологиялық компанияларды, халықаралық сарапшылар мен хакерлік қауымдастықты біріктіретін ең ірі кәсіби алаң — KazHackStan 2026 халықаралық киберқауіпсіздік конференциясы өтеді.

Биылғы басты тақырып — Cyber Resilience (кибертұрақтылық). Бүгінгі таңда кибершабуылдардың алдын алудың өзі ғана жеткіліксіз: мемлекеттік жүйелер, компаниялар мен цифрлық қызметтер қауіптерді уақтылы анықтауға, оқиғаларға жедел әрекет етуге, жұмысты қалпына келтіруге және тіпті күрделі шабуылдан кейін де өз функцияларын жалғастыруға қабілетті болуы тиіс.

Сонымен қатар, киберқауіпсіздік тек мамандардың ғана мәселесі емес. Интернет-алаяқтық, дербес деректердің таралып кетуі, фишинг, дипфэйктер және басқа да цифрлық қауіптер күн сайын азаматтарға әсер етеді. Сондықтан KazHackStan 2026 кәсіби күн тәртібін цифрлық ортадағы қоғам қауіпсіздігі мәселелерімен біріктіреді.


1-күн — GOVERNMENT & BUSINESS DAY


Бірінші күн мемлекеттің, бизнестің, маңызды инфрақұрылымның кибертұрақтылығына және азаматтардың қауіпсіздігіне арналады.

Негізгі тақырыптар:

  • Азаматтарды интернет-алаяқтықтан, қаржы пирамидаларынан және әлеуметтік инженериядан қорғау.

  • Дербес деректердің таралуы және оларды қорғау.

  • Фейктер, дипфэйктер және ақпараттық манипуляциялар.

  • Киберқылмысқа қарсы іс-қимылдың практикалық кейстері.

  • Сыни маңызы бар инфрақұрылымды қорғау.

  • Киберқауекелдерді басқару және басшылардың жауапкершілігі.

  • Мемлекет, бизнес және ақпараттық қауіпсіздік мамандарының өзара іс-қимылы.

  • Жасанды интеллектке, бұлтты технологияларға және цифрлық трансформацияға байланысты туындайтын жаңа қауіптер.


2-күн — SECURE DEVELOPMENT & HACK DAY


Екінші күн қауіпсіз әзірлеуді, техникалық киберқауіпсіздікті және практикалық хакингті біріктіреді.

Secure Development бағыты:

  • AppSec және DevSecOps.

  • Әзірлеудің барлық кезеңдеріндегі қауіпсіздік.

  • Бұлтты инфрақұрылымды қорғау.

  • Олқылықтарды (уязвимости) іздеу және жою.

  • Әзірлеу процесінде жасанды интеллектті қолдану және жаңа қауекелдер.

Hack бағыты:

  • Жетекші қазақстандық және халықаралық сарапшылардың техникалық баяндамалары.

  • Шабуылдар мен қорғаныс әдістерінің тікелей көрсетілімдері (демонстрация).

  • Нақты олқылықтар мен кибероқиғаларды талдау.

  • ICO 2027 Ұлттық іріктеуінің финалы: оқушыларды Италияда өтетін халықаралық киберқауіпсіздік олимпиадасына қатысу үшін Қазақстан құрамасына іріктеудің очный кезеңі (Jeopardy CTF форматындағы жарыс).

  • Ауқымды практикалық киберқауіпсіздік жарысы — CyberKumbez финалы.

Іс-шара алаңында қазақстандық және халықаралық компаниялар киберқауіпсіздік саласындағы өнімдері мен технологияларын ұсынатын көрме аймағы жұмыс істейді.

KazHackStan мемлекеттік органдардың, қаржы секторының, ірі, орта және шағын бизнестің, IT-компаниялардың, әзірлеушілердің, зерттеушілердің, ақпараттық қауіпсіздік мамандары мен хакерлік қауымдастық өкілдерінің басын қосады.

KazHackStan 2026 басты идеясы — қарапайым қорғаныстан кибертұрақтылыққа көшу: мемлекеттің, бизнестің және қоғамның цифрлық шабуылдарға төтеп беру, жылдам қалпына келу және жұмысты жалғастыру қабілеті.

Конференцияны ұйымдастырушылар — киберқауіпсіздік және цифрлық егемендік саласындағы өңірлік көшбасшы TSARKA, ҚР Цифрлық даму, инновациялар және аэроғарыш өнеркәсібі министрлігімен (ҚР ЦДИАӨМ) және ҚР Ішкі істер министрлігінің Киберқылмысқа қарсы күрес департаментімен бірлесіп атқаруда.

Іс-шара Freedom Bank, Arizona State University, Astana Hub халықаралық технопаркі, Астана қаласының әкімдігі сияқты негізгі серіктестердің қолдауымен және қатысуымен өтуде.

KazHackStan 2026 конференциясы 29–30 қыркүйекте Астана қаласында, Тәуелсіздік даңғылы, 52 мекенжайындағы «Дворец Независимости» (Тәуелсіздік сарайы) кешенінде өтеді.

Конференцияның ресми сайты: https://kazhackstan.com/

БАСТАПҚЫ КОДТЫ ТАЛДАУ (БКТ)

БКТ деген не?

БКТ – бастапқы кодты талдау. Бұл цифрлық объектілерге жүргізілетін сынақтардың бағдарламалық қамтылымдағы осалдықтарды, ықтимал тәуекелдерді және осал тұстарды уақытылы анықтауға бағытталған бір түрі.


Бастапқы кодты талдау қандай мақсатта жүргізіледі?

БКТ:

• зиянкестер пайдалана алатын кодтағы осалдықтар мен осал тұстарды анықтауға;

  құпия ақпараттың таралуы мен жария етілу тәуекелдерін азайтуға;

 дербес деректердің қорғаулын қамтамасыз етуге;

• ақпараттық қауіпсіздік саласындағы заңнаманың және стандарттардың талаптарына сәйкестікті тексеруге;

 ақпараттық жүйеге сенімділік деңгейін жоғарылатуға;

• инциденттердің және ұйымға келтірілуі ықтимал нұқсанның алдын алуға мүмкіндік береді.

БКТ қалай жүргізіледі?

Талдау автоматтандырылған және қолмен орындалатын тәсілдер біріктіріліп жүргізіледі.


1. Автоматтандырылған талдау

Осалдықтарды анықтау үшін мамандандырылған құралдар пайдаланылады:

SAST — бастапқы кодты бағдарлама іске қосылмаған кездегі статикалық талдау;

SCA — сыртқы кітапханалар мен бағдарламалық компоненттерді талдау;

DAST — жұмыс істеп тұрған қосымшаны динамикалық талдау.


2. Қолмен талдау әдісі

Маман автоматтандырылған құралдар өткізіп жіберуі мүмкін проблемаларды, соның ішінде:

• осалдықтарды;

• бэкдорларды;

• жасырын бағдарламалық ендірмелерді;

декларацияланбаған мүмкіндіктерді (ДМ) анықтау үшін бастапқы кодты егжей-тегжейлі зерделейді.

ДМ анықталған кезде бағдарламалық қамтылымның құрылымы мен логикасына, функцияларды орындау маршруттарына және өңделетін деректерге қосымша талдау жүргізіледі, ал нәтижелері есепте тіркеледі.


Талдау нәтижелеріне не кіреді
?

Қорытындылары бойынша анықталған осалдықтар мен ДМ тізбесі, олардың сипаты, анықталған орны және тәуекел мәртебесі берілген есеп қалыптастырылады. 

Бастапқы кодты талдау жөніндегі жұмыстардың көлемі оның мөлшерімен айқындалады.


Бастапқы кодқа талдау жүргізуге қойылатын талаптар және тәртібі «Цифрлық үкіметтің» цифрлық объектілерінің және аса маңызды цифрлық объектілердің киберқауіпсіздік талаптарына сәйкестігіне сынақтар жүргізу әдістемесінің (ҚР ЦДҚАӨМ 2019 жылғы 3 маусымдағы № 111/НҚ бұйрығы) 2-тарауында белгіленген.


БКТ – жай ғана кодтағы қатерлерді іздеу емес. Бұл жүйе өнеркәсіптік пайдалануға енгізілгенге дейін ақпараттық қауіпсіздік тәуекелдерін азайтуға бағытталған бағдарламалық қамтылымды кешенді бағалау.

ScanKZ: ұйымның сыртқы периметрін мониторингтеу

Ұйымның интернет-қолжетімді инфрақұрылымы үнемі өзгеріп отырады.  Жаңа домендер мен қосалқы домендер пайда болады, веб-сервистер іске қосылады, желілік жабдықтың баптаулары өзгереді, технологиялар мен олардың нұсқалары жаңартылады. Бұл ресурстардың бір бөлігі интернеттен қолжетімді, демек, олар туралы ақпаратты ұйым қызметкерлері ғана емес, ықтимал зиянкестер де көре алады.

Ұйым неғұрлым сыртқы ресурстарды пайдаланса, инфрақұрылымның толық және жаңартылған көрінісін қолмен сақтау қиынырақ болады. Тіпті бір ұмытылған домен, ашық порт немесе ескірген сервис ақпараттық қауіпсіздік командасының қосымша назарын қажет етуі мүмкін.

Сондықтан сыртқы периметрді - қол жетімді және сырттан табуға болатынның барлығын мониторингтеу қорғаудың маңызды бөлігіне айналады.


Интернет тарапынан инфрақұрылымға көзқарас 

ScanKZ - сыртқы периметрді мониторингтеуге және ықтимал осалдықтарды автоматты түрде анықтауға арналған платформа. Ол ұйымның интернет - қолжетімді инфрақұрылымын сырттан көруге және ол туралы сырттан қандай ақпарат алуға болатындығын түсінуге көмектеседі.

Бұл тәсіл мамандарға тек қана өздеріне белгілі ресурстарды бағалауға емес, сонымен қатар сыртқы периметр туралы біртұтас көрініс қалыптастыруға мүмкіндік береді: қандай активтер қолжетімді, оларда қандай сервистер жұмыс істейді, қандай технологиялар қолданылады және осал тұстар  қайда болуы мүмкін.

Көптеген мекенжайларды, домендерді және сервистерді қолмен тексерудің орнына, команда жиналған және құрылымдалған ақпаратты бір жерден алады.


Платформада қандай деректер қолжетімді

ScanKZ ұйымның сыртқы периметрінің техникалық көрінісін қалыптастырады. Платформада IP-мекенжайлары, WHOIS, ASN және провайдерлер, сондай-ақ домендер, DNS және SSL/TLS туралы мәліметтер алуға болады.

Қосымша ашық порттар, қолжетімді сервистер және веб-тораптары туралы ақпарат көрсетіледі. Анықталған ресурстар үшін мамандардың назарын қажет ететін ықтимал осалдықтар туралы мәліметтерді алуға болады.

Деректер есептермен, мәртебелермен және негізгі метрикалармен толықтырылады. Бұл сыртқы периметрдің жай-күйін тезірек  біліп, алдымен қандай ресурстарды тексеру керектігін түсінуге көмектеседі.


Киберқауіпсіздік және АТ командалары үшін

ScanKZ платформасын инфрақұрылымның қауіпсіздігі мен қолжетімділігіне жауап беретін мамандар: SOC-командалары, ақпараттық және киберқауіпсіздік мамандары, жүйелік әкімшілер және КҚ бөлімшелерінің басшылары қолдана алады.

SOC-командалары үшін платформа сыртқы активтердің жай-күйі туралы қосымша ақпарат көзі бола алады. Ақпараттық қауіпсіздік мамандары ықтимал осал ресурстарды тезірек табу мүмкіндігіне ие болады, ал жүйелік әкімшілер сыртқы желіден қандай сервистер мен порттар қолжетімді екенін көре алады.

КҚ басшылары үшін мынадай жалпы көрініс маңызды: сыртқы периметрге қандай ресурстар кіреді, оның жай-күйі қалай өзгереді және қандай нүктелер команданың назарын қажет етеді.

Бұл тәсіл барлық ресурстарды қолмен бақылау айтарлықтай уақыт алатын үлкен және үнемі өзгеріп отыратын интернет-қолжетімді инфрақұрылымы бар ұйымдар үшін өте маңызды.


Қолмен тексерулер азырақ - бақылау көбірек

ScanKZ міндеттерінің бірі - техникалық ақпаратты күнделікті жинау мен тексеруді автоматтандыру. Платформа активтерді анықтайды және оларды талдайды, бұл мамандардың деректерді қолмен іздеуге кететін уақытын қысқартады.

Сонымен қатар тұрақты мониторингтеу сыртқы периметрдегі өзгерістерді тезірек байқауға және осал тұстарды ертерек анықтауға көмектеседі.
Команда интернеттен қандай ресурстар қолжетімді және олар туралы сырттан қандай техникалық ақпарат алуға болатыны туралы өзекті түсінік алады.

 Нәтижесінде мамандар деректерді жинауға емес, оларды талдауға және анықталған ықтимал тәуекелдермен жұмыс істеуге назар аудара алады.

ScanKZ интернет - қолжетімді активтерді анықтауды, техникалық ақпаратты жинауды және ықтимал осалдықтарды іздеуді бір процесте біріктіреді. Бұл сыртқы периметрдің мониторингін жүйелі етуге, қолмен жұмыс көлемін азайтуға және ұйым инфрақұрылымының өзекті көрінісін қолдап отыруға көмектеседі.

Жаңартулардан хабардар болыңыз - ScanKZ іске қосылуы туралы біз ресми ақпараттық ресурстарда хабарлаймыз. Платформаның функционалдық мүмкіндіктері, қолданылатын технологиялар және ScanKZ техникалық сипаттамалары туралы толығырақ аcademy@sts.kz электрондық поштасы арқылы білуге болады.

Жойылған файлдардың іздері: MFT кестесі нені сақтайды

Компьютерден файлдың жойылуы үнемі ол туралы ақпараттың толық жойылғанын білдірмейді. Файлдық жүйеде оның атауы, орналасуы, уақыт белгілері және басқа да қызметтік мәліметтер сақталуы мүмкін. Осыған сүйене отырып, мамандар бұған дейін құрылғыда қандай файлдар болғанын және олармен қандай іс-әрекеттер орындалғанын анықтай алады. 

Мұндай деректер компьютерлік инциденттерді талдау, жойылған объектілерді қалпына келтіру мен цифрлық іздерді зерттеу кезінде маңызды ақпарат көзі болып табылады.

Мемлекеттік техникалық қызметтің Зиянды кодты зерттеу орталығының қызметкерлері Windows операциялық жүйелерінде файлдық деректерді сақтау механизмдерін зерттеу жөніндегі жұмысты жүргізу. Зерттеу барысында MFT файлдық кестесінің құрылымы мен мазмұны, сондай-ақ файлдар жойылғаннан кейін ақпаратты сақтау ерекшеліктері қаралды.

MFT (Master File Table) файлдық кестесі Windows операциялық жүйелерінде әдеттегідей пайдаланылатын NTFS файлдық жүйесінің негізгі құрылымы болып табылады. Дискідегі барлық файлдар мен папкалар туралы ақпарат MFT-те сақталады. Әрбір объект үшін жеке жазба жасалады, әр жазбада файл туралы негізгі мәліметтер қамтылады. Файл жойылғаннан кейін оның жазбасы біраз уақыт MFT-те қалып, бұл жойылған деректерді қалпына келтіруге мүмкіндік береді.

MFT жазбасы бірнеше атрибуттардан тұрады. Алдымен Header (FILE Record Signature) орналасады, одан кейін $STANDARD_INFORMATION (0x10) атрибуты, ол қол жеткізу құқықтарын қоса алғанда, уақыт белгілері мен файлдың атрибуттарын қамтиды. $FILE_NAME (0x30) атрибуты файлдың немесе каталогтың атауын, сондай-ақ негізгі каталогқа сілтемені сақтайды. $DATA (0x80) атрибуты файлдың деректерін  немесе дискінің олар орналасқан аймаққа сілтемелерді қамтиды. Егер файлдың көлемі 700 байттан кем болса, оның деректері тікелей MFT жазбасында сақталуы мүмкін.


1-сурет. NTFS-тегі MFT жазбасының құрылымы


MFT жазбасының құрылымы

Әрбір атрибут екі бөліктен тұрады: тақырыбы (Header) және мазмұны (Content). Тақырыптың құрылымы барлық атрибуттар үшін бірдей және онда атрибут типі, оның көлемі мен атауы туралы ақпарат болады. Мазмұны атрибут типіне байланысты және көлемі әртүрлі болады.

Атрибуттардың деректері NTFS-те екі тәсілмен сақталуы мүмкін. Резидентті атрибут (resident attribute) өзінің тақырыбымен бірге тікелей MFT жазбасында сақталады. Мұндай тәсіл тек қана шағын атрибуттар үшін қолайлы. Резидентті емес атрибут (non-resident attribute) MFT жазбасынан тыс дискінің кластерлерінде сақталады. Егер атрибут резидентті болса, оның деректері тақырыптан кейін бірден орналастырылады. Егер атрибут резидентті болмаса, тақырыпта оның деректері дискінің қай жерінде орналасқаны туралы ақпаратты қамтиды.


FTK Imager-дегі $MFT файлының талдауы


2-сурет. FTK Imager-дегі NTFS бейнесі


2-суреттегі FTK Imager-де NTFS файлдық жүйесінің бейнесі беріледі. Терезенің сол жақ бөлігінде дәлелдер дарағы (Evidence Tree) бейнеленіп, дискінің бейнесі, NTFS бөлімі, сондай-ақ оның негізгі элементтері көрсетілген. Сол жақ төменгі бөлігінде томның негізгі ерекшеліктері, соның ішінде томды бірегей сәйкестендіру үшін пайдаланылатын оның сериялық нөмірі (Volume Serial Number) беріледі, ал оң жақта файлдық жүйенің типін растайтын NTFS сигнатурасы он алты санмен белгіленіп бөлінген.


3-сурет. FTK Imager-дегі $MFT  файлы


3-суретте NTFS файлдық жүйесінің негізгі каталогында $MFT файлының орналасуы көрсетіледі. Evidence Tree терезесінде томның ([root]) NTFS жүйелік файлдары орналасқан негізгі каталогына өту бейнеленеді. Файлдар тізімінде $MFT файлы беріледі, ерекшеліктер панелінде оның негізгі сипаттамалары, соның ішінде объектінің типі, файлдың көлемі және дискідегі файлды сақтаудың басталу орнын анықтайтын бастапқы кластердің (Start Cluster) нөмірі келтіріледі.


4-сурет. Он алты санмен белгіленген MFT жазбасы


4-суретте он алты санмен белгіленген MFT жазбасы беріледі. Жазбаның басында 46 49 4C 45 байттарының реттілігі көрсетілген, ол ASCII-де FILE жолына сәйкес келеді және MFT жазбасының сигнатурасы болып табылады. Жазбаның соңында MFT жазбасының аяқталғанын білдіретін FF FF FF FF реттілігі белгіленген. Windows заманауи нұсқаларында MFT жазбасынан тасымалдағаннан кейін файлдың мазмұны жазбаның бос аймағында сақталмайды. Оның орнына бос кеңістік нөлдік байттармен (\x00) толықтырылады.


MFT қалдық деректерін талдау


Әрбір MFT жазбасының көлемі белгіленген 1024 байттан тұрады. Онда файл немесе каталог туралы мәліметтер сақталады. Егер каталогтың деректері шағын болса, олар нақты  MFT жазбасында сақталады. Ақпараттың көлемі ұлғайып, сыймаған кезде деректер дискідегі басқа орынға тасымалданады, ал MFT жазбасында олардың орналасқан орнына сілтеме қалады. Файлдар жойылғаннан кейін немесе ақпарат каталогтан тасымалданғаннан кейін қызметтік деректердің бір бөлігі MFT жазбасының MFT Slack Space деп аталатын бос аймағында қалуы мүмкін. Бұл аймақта файлдардың атаулары, олардың орналасуы және басқа да метадеректер туралы мәліметтер сақталуы ықтимал. Осы деректер файлдың өзі жайылған болса да, файлдың бұған дейін жүйеде болғанын және белгілі бір каталогта орналасқанын анықтауға мүмкіндік береді.


5-сурет. Зерттелетін  test каталогы


MFT қалдық деректерін зерттеу үшін үш файлды: 1a.txt, 2a.txt және 3a.txt қамтитын test каталогы құрылды (5-сурет). Каталог шағын болғандықтан, оның мазмұны туралы ақпарат MFT жазбасының $INDEX_ROOT атрибутының өзінде сақталады. 6-суретте файлдардың негізгі метадеректері қамтылған индекстік жазбалары, сондай-ақ FF FF FF FF индекстік жазабалары тізімінің аяқталу сигнатурасы көрсетілген.

6-сурет. 3a.txt. файлы жойылғанға дейінгі MFT жазбасы


7-сурет. 3a.txt. файлы жойылғаннан кейінгі MFT жазбасы


3a.txt файлы жойылғаннан кейін 7-суреттегі test каталогының MFT жазбасы қайтадан зерттелді. Талдау $INDEX_ROOT атрибутының қызметтік парольдері өзгергенін көрсетті, бұл каталог индексінің құрылымы жаңарғанын дәлелдейді. Бұл ретте 3a.txt файлының жазбасы MFT жазбасының бинарлы деректерінде ішінара сақталған. FF FF FF FF индекстік жазабаларының аяқталу сигнатуралары арасында жойылған файл метадеректерінің бөлігін қамтитын қалдық деректер сақталып қалады (MFT Slack).


MFTECmd көмегімен MFT талдау


8-сурет. MFTECmd-дегі MFT жазбасы


$MFT файлына талдау жүргізу үшін MFTECmd утилитасы пайдаланылды. 8-суретте $MFT файлына сәйкес келетін 0 деген жазба көрсетілген. Flags өрісіндегі InUse мәні жазбаны файлдық жүйе пайдаланатынын білдіреді. IsFree мәні жазба бос, ал  файл немесе каталог жойылғанын білдірер еді, бірақ оның метадеректері әлі де сақталуы мүмкін. $MFT файлына ол NTFS жасырын жүйелік файлы болып табылатынын және дискінің мазмұнын әдеттегідей қараған кезде пайдаланушыға бейнеленбейтінін көрсететін Hidden, System атрибуттары белгіленген.  Сонымен қатар, $MFT жүйелік файлы туралы негізгі мәліметтерді қамтитын STANDARD_INFO және FILE_NAME атрибуттары бейнеленеді.

$STANDARD_INFORMATION атрибутында төрт уақыт белгісі сақталады. Олар MAC(B)-уақыт белгілері деп аталады:

  • Modified (Modified) – файлдың мазмұнын соңғы өзгерту уақыты. Құжатты сақтаған кезде бұл мән жаңартылады. Файлдың атауын өзгерткен немесе файлдың орнын ауыстырған кезде ол өзгермейді.
  • Accessed (Last Accessed) – файлға соңғы жүгіну уақыты. Ол файлды ашқан немесе оқыған кезде өзгереді. Windows заманауи нұсқаларында бұл белгіні жаңарту жиі жағдайларда ажыратылған, сондықтан ол үнемі дәл бола бермейді.
  • Changed (Record Modified) – MFT жазбасын соңғы өзгерту уақыты. Бұл белгі файлдың қол жеткізу құқықтары, атрибуттары немесе қатқыл сілтемелердің саны сияқты метадеректері өзгерген кезде жаңартылады. Ол файлды құру уақыты болып табылмайды.
  • Birth (Created) – осы NTFS томында файлды құру уақыты. Файлды көшіру кезінде бұл бастапқы файл құрылған күнін емес, көшіру уақытын бейнелейді.

Birth уақыты барлық файлдық жүйелерде сақтала бермейді. Бұл белгі NTFS-те ғана бар. NTFS-тегі әрбір файл сегіз уақыт белгісін қамтиды. Оның төртеуі $STANDARD_INFORMATION атрибутында, төртеуі $FILE_NAME атрибутында.


9-сурет. MFTECmd-дегі MFT жазбасы


9-суретте $MFT файлының DATA атрибуты көрсетілген. Resident мәні: False файлдың мазмұны нақты MFT жазбасында сақталмай, дискінің жеке кластерлерінде орналастырылғанын көрсетеді. Олардың орналасуы файлдың деректерін сақтау үшін бөлінген кластерлердің қозғалуы мен саны көрсетілген NTFS Data Runs (DataRuns Entries) тізімімен анықталады. Бірнеше Data Runs жазбаларының болуы файлдың деректері дискінің бірнеше аймағы бойынша бөлінгенін дәлелдейді.   


10-сурет. Timeline Explorer-дегі MFT уақыт белгілері


10-суретте Timeline Explorer қаралады, мұнда әрбір уақыт белгісі үшін екі баған бейнеленеді: Created, Last Modified, Last Record Change және Last Access. 0x10 болып аяқталатын бағандар $STANDARD_INFORMATION атрибутынан алынған мәндерді, ал 0x30 болып аяқталатын бағандар $FILE_NAME атрибутынан алынған мәндерді қамтиды. $STANDARD_INFORMATION уақыт белгілері Windows API арқылы қолжетімді және, мәселен, Windows өткізгішінде, бейнеленеді. $FILE_NAME уақыт белгілері Windows құралдарымен тікелей бейнеленбейді және әдетте NTFS файлдық жүйесі оларды өзі пайдаланады. 0x30 бағандарының бөлігі бос болып қалады. Бұл $FILE_NAME атрибутындағы уақыт белгісінің мәні $STANDARD_INFORMATION (0x10) тиісті бағанындағы мәнге сәйкес келетінін білдіреді. Егер олардың арасында айырмашылық болса, бұл уақыт белгілерінің өзгергенін (timestomping) көрсетуі мүмкін. Алайда мұндай айырмашылықтардың өздері уақыттың өзгеруінің дәлелі болып табылмайды, себебі олар Windows әдеттегі жұмысы кезінде де пайда болуы мүмкін.


Қорытынды

MFT файлдық кестесін қарау барысында оның құрылымы, NTFS жазбаларының негізгі атрибуттары мен файлдардың метадеректерін сақтау ерекшеліктері зерттелді. FTK Imager, MFTECmd және Timeline Explorer пайдалана отырып, жүргізілген практикалық талдау $MFT файлының мазмұнын зерделеуге, файлдарды жойғаннан кейін жазбалардың өзгерістерін байқауға және MFT Slack Space аймағында қалдық деректердің сақталуын анықтауға мүмкіндік берді. Осымен, талдау MFT файлдар, каталогтар және файлдық жүйенің оқиғалары туралы маңызды ақпарат көзі болып табылатынын, сондықтан негізгі зерттеу  объектілерінің бірі екенін көрсетті.

KZ-CERT - FIRST CTF 2026 – Denver, USA жеңімпазы болды

«Мемлекеттік техникалық қызмет» АҚ-ның KZ-CERT компьютерлік инциденттерге ұлттық әрекет ету қызметінің командасы FIRST CTF 2026 халықаралық кибероқу-жаттығуларында бірінші орынға ие болды.

Жарыс АҚШ, Колорадо штаты, Денвер қаласында өткен FIRST жыл сайынғы
38-конференциясы -
Forum of Incident Response and Security Teams аясында өткізілді. FIRST бүкіл әлем бойынша компьютерлік инциденттерге әрекет ету мамандары мен командаларын біріктіретін ең ірі халықаралық алаңдардың бірі болып табылады. 

FIRST CTF 2026-ға 60-тан астам команда қатысты. Қатысушылар төрт күн бойы киберқауіпсіздік, инциденттерді талдау мен оларға техникалық әрекет ету саласындағы дағдыларды тексеруге бағытталған практикалық тапсырмаларды орындады.  

Жарыстың қорытындылары бойынша KZ-CERT 117 тапсырманың 109-ын сәтті орындап, бірінші орынның иегері болды. 

KZ-CERT жеңісі - Қазақстан үшін маңызды жетістік және ақпараттық қауіпсіздік саласындағы отандық мамандар даярлығының жоғары деңгейінің растауы. Сонымен қатар, бұл нәтиже Қазақстан Республикасының киберқауіпсіздік және компьютерлік инциденттерге әрекет ету саласындағы халықаралық беделін нығайтады.

Instagram корпоративтік аккаунтының қауіпсіздігін тексеру: нені үнемі бақылап отыру қажет

Instagram-дағы корпоративтік аккаунт компанияның маңызды байланыс арнасы болып табылады және қаскүнемдердің нысанына айналуы мүмкін. Рұқсатсыз кіру, деректердің ағып кетуі және аккаунтты бақылауды жоғалту тәуекелдерін барынша азайту үшін оның қауіпсіздік баптауларын үнемі тексеріп отыру ұсынылады.


1. Ашық байланыс деректерін тексеріңіз

«Профильді өңдеу» (Edit Profile) бөліміне өтіп, аккаунтта тек корпоративтік электрондық пошта мен корпоративтік телефон нөмірі көрсетілгеніне көз жеткізіңіз.

Егер белгісіз немесе ескірген байланыс деректері табылса, оларды дереу жою керек.


2. Жеке ақпаратты тексеріңіз

Мына бөлімді ашыңыз:

Баптаулар (Settings) → Accounts Center → Жеке ақпарат (Personal details)

Келесі деректерге ерекше назар аудару керек:

  • Электрондық пошта мекенжайы корпоративтік болуы тиіс.

  • Телефон нөмірі компанияның жауапты қызметкеріне тиесілі болуы керек.

Егер баптауларда бейтаныс телефон нөмірі көрсетілсе, оның иесін анықтап, аккаунтқа кіру құқығы бұрынғы қызметкерге немесе бөгде адамға емес, қазір жұмыс істеп жүрген қызметкерге тиесілі екеніне көз жеткізу қажет.


3. Екі факторлы аутентификацияны баптаңыз

Мына бөлімге өтіңіз:

Accounts Center → Құпия сөз және қауіпсіздік (Password and security) → Екі факторлы аутентификация (Two-factor authentication)

Аккаунтты қорғау үшін екі факторлы аутентификацияны міндетті түрде қосу ұсынылады.

Растаудың оңтайлы нұсқалары:

  • корпоративтік телефон нөмірі;

  • аутентификатор-қолданбасы.

Компаниядан кетіп, тіркелгіге кіру мүмкіндігін сақтап қалуы мүмкін қызметкерлердің жеке нөмірлерін пайдалану ұсынылмайды.


4. Белсенді сеанстарды тексеріңіз

«Кірген орындарыңыз» (Where you're logged in) бөлімінде аккаунтқа кірген құрылғылар мен географиялық орындардың тізімін қарап шығыңыз.

Күдікті немесе белгісіз сеанстар табылған жағдайда:

  • Белсенді сессияны аяқтаңыз.

  • Аккаунттың құпия сөзін дереу ауыстырыңыз.


5. Үшінші тарап қолданбалары мен байланыстарын тексеріңіз

Аккаунтқа белгісіз сервистер, қолданбалар немесе бизнес-аккаунттар қосылмағанына көз жеткізіңіз.

Сервистердің келесі санаттарына ерекше назар аудару керек:

  • жаппай жазылу, лайк басу және хабарлама жіберу құралдары;

  • оқырмандар мен реакцияларды жасанды түрде көбейту сервистері;

  • Meta арқылы ресми авторизацияның орнына логин мен құпия сөзді талап ететін қолданбалар;

  • деректерді жинайтын парсерлер мен скрейперлер.

Мұндай құралдарды пайдалану аккаунт функционалының шектелуіне, қамтудың төмендеуіне, уақытша бұғатталуына немесе кіру мүмкіндігінен толық айырылуға әкелуі мүмкін. Сонымен қатар, логин мен құпия сөзді үшінші тарап сервистеріне беру аккаунттың бұзылу қаупін айтарлықтай арттырады.


6. Қызметкерлердің кіру құқықтарын тексеріңіз

Егер басқару Meta Business Suite арқылы жүзеге асырылса, мына бөлімді ашыңыз:

Business Settings → Адамдар (People)

Аккаунтқа кіруге құқығы бар пайдаланушылар тізімін үнемі тексеріп отыру қажет:

  • жұмыстан шығарылған қызметкерлерді өшіру;

  • кіру құқығы бұдан былай қажет емес тұлғалардан оны қайтарып алу;

  • лауазымдық міндеттерге сәйкес минималды қажетті кіру құқықтарын беру.

Минималды артықшылықтар принципін сақтау аккаунт ішіндегі рұқсат етілмеген әрекеттер тәуекелін айтарлықтай төмендетуге мүмкіндік береді.


Бақылау чек-парағы

Тексеруді аяқтамас бұрын, мыналарға көз жеткізіңіз:

  • Ашық байланыс деректерінде тек корпоративтік ақпарат бар;

  • Корпоративтік пошта мен жауапты қызметкердің нөмірі өзекті;

  • Екі факторлы аутентификация қосылған;

  • Күдікті сеанстар аяқталған;

  • Белгісіз қолданбалар мен байланыстар ажыратылған;

  • Кіру құқығы бар қызметкерлер тізімі өзекті және компанияның ағымдағы құрылымына сәйкес келеді.

Бұл параметрлерді жүйелі түрде тексеру корпоративтік аккаунтты бақылауды сақтауға және оның бұзылу ықтималдығын төмендетуге көмектеседі.


Авторы: Ренат Туканов, Freedom Holding Corp. бас техникалық директоры

«Ұлттық киберқалқан» CTF-турнирінің қорытындысы шығарылды: ТОП-100 грант алушылардың тізімі жарияланды

Қазақстан Республикасының Жасанды интеллект және цифрлық даму министрлігі Tech Orda бағдарламасы шеңберінде Astana Hub және «Мемлекеттік техникалық қызмет» АҚ-мен бірлесіп іске асыратын Red Team & Blue Team Cyber Academy білім беру бағдарламасының іріктеу CTF-турнирі аяқталды.

Бағдарлама ақпараттық қауіпсіздік (бұдан әрі-АҚ) саласында қолданбалы білім алып, практикалық дағдыланғысы, сондай-ақ алдағы уақытта кәсіби қызметіне қажет заманауи құралдарды меңгергісі келетін кандидаттар үшін әзірленді. 

Мамандандырылған CTF-турнирі негізгі іріктеу кезеңдерінің біріне айналып, кандидаттардың техникалық даярлық деңгейін, олардың осалдықтарды іздеу мен пайдалану, инциденттерді талдау және ақпараттық қауіпсіздік саласындағы практикалық міндеттерді шешу дағдыларын бағалауға мүмкіндік берді.

Іріктеу кезеңіне 360-тан астам кандидат қатысты. Бағалау әділдігін қамтамасыз ету үшін ұйымдастырушылар 100% жеке тапсырмалар берілген форматты қолданды, сондай-ақ жарыстан әділсіз өтуге жол бермеуге бағытталған қосымша бақылау тетіктерін іске асырды. Қолданылған тәсіл нәтижелердің ашықтығын қамтамасыз етуге және әр қатысушының даярлық деңгейін неғұрлым дәл бағалауға мүмкіндік берді.

Конкурстық іріктеудің қорытындылары бойынша Red Team & Blue Team Cyber Academy бағдарламасы аясында алты айлық оқытудан өту мүмкіндігіне ие болатын 100 қатысушы анықталды. Грант алушылардың толық тізімімен, сондай-ақ қабылдау қағидалары туралы егжей-тегжейлі ақпаратпен sts.kz ресми сатйында танысуға болады.

Ақпараттық қауіпсіздік саласындағы практикаға бағдарланған білім беру бастамаларын дамыту елдің кадрлық әлеуетін нығайту мен ұлттық цифрлық кеңістіктің қорғалу дейгейін арттырудың маңызды элементі болып табылады. 

Бакуде киберқауіпсіздік бойынша IV Ұлттық форум өтті

«Мемлекеттік техникалық қызмет» АҚ Басқарма төрағасының бірінші орынбасары және Ақпараттық қауіпсіздіктің ұлттық үйлестіру орталығының басшысы Улыкбек Шамбулов Бакуде өткен киберқауіпсіздік бойынша IV Ұлттық форумға қатысты.

Форум қатысушылары түркі мемлекеттерінің киберқауіпсіздік саласындағы ынтымақтастығын дамыту және заманауи цифрлық қатерлерге бірлесіп қарсы іс-қимыл жасау мәселелерін қарастырды.

Өз сөзінде Улыкбек Шамбулов Қазақстандағы жасанды интеллекттің дамуы және цифрлық трансформация туралы айтып өтті.

Қазақстан Республикасы Президентінің тапсырмасына сәйкес, алдағы үш жылда ел толық цифрлық мемлекет форматына көшу бойынша ауқымды бастаманы іске асыратыны атап өтілді.

Сондай-ақ баяндама барысында дербес деректерді қорғау мәселесі елдің цифрлық дамуының маңызды құрамдас бөлігі ретінде қозғалды. Бұл мәселе Қазақстанның жаңа Конституциясында көрініс тауып, жасанды интеллектті қауіпсіз қолдану тұрғысынан ерекше маңызға ие.

Сонымен қатар Қазақстанның ұлттық тілдік модельдерді, соның ішінде Alem LLM және KazLLM жобаларын дамыту, сондай-ақ жасанды интеллект технологияларын түрлі салаларда, оның ішінде білім беру бағытында қолдану бойынша жүргізіп жатқан жұмысы атап өтілді.

Сөз соңында Улыкбек Шамбулов Қазақстанның Әзербайжанмен жасанды интеллект және киберқауіпсіздік салаларындағы ынтымақтастықты дамытуға, оның ішінде тәжірибе алмасу және цифрлық қатерлерге бірлесіп қарсы іс-қимыл жасау бойынша жұмыс жүргізуге дайын екенін білдірді.

Bug Hunting: осалдықтарды қаскүнемдерден бұрын табу

Bug hunting — бұл цифрлық жүйелердегі осалдықтарды қаскүнемдер оларды пайдаланып үлгермей тұрып табу процесі. Қарапайым тілмен айтқанда, бұл сайттарды, қосымшаларды, серверлерді, дерекқорларды және басқа да цифрлық сервистерді әлсіз жерлерге тексеру. Бұл жұмыстың мақсаты — жүйені бұзу немесе оған зиян келтіру емес, мәселені алдын ала анықтап, жауапты мамандарға хабарлау және қауіптің алдын алуға көмектесу.

Бұл жұмысты үлкен ғимаратты тексерумен салыстыруға болады. Маман есіктердің жабық екенін, бір жерде қосалқы кілттің қалып қоймағанын, терезенің ашық тұрмағанын немесе бұрыннан оңай ашылатын ескі құлыптың қолданылып жатпағанын тексереді. Киберқауіпсіздікте мұндай ғимарат — компанияның цифрлық инфрақұрылымы, ал есіктер — сайттар, қосымшалар, жеке кабинеттер, серверлер, бұлттық сервистер, дерекқорлар және ішкі жүйелер.

Bug hunting-тің негізгі міндеттерінің бірі — қаскүнемдерден бұрын ашық қалған «есіктерді» табу. Мұндай есік рұқсатсыз кіруге болатын парақша, интернетке кездейсоқ жарияланған құпиясөзі бар файл, белгілі осалдығы бар ескі бағдарламалық нұсқа немесе ішкі қолдануға арналған, бірақ сырттан қолжетімді болып қалған сервис болуы мүмкін. Кейде мәселе ұсақ нәрсе сияқты көрінеді, бірақ дәл осындай ұсақ қателер көп жағдайда үлкен киберинциденттің басталуына себеп болады.

Bug hunting маңызды, себебі табылып, уақытында жабылған әрбір осалдық — бұл біреудің деректері сыртқа шықпады, компания ақша жоғалтпады және оның беделі зардап шекпеді деген сөз. Бір ғана киберинцидент айыппұлдарға, бизнестің тоқтап қалуына, клиенттердің кетуіне және сенімді қайта қалпына келтірудің ұзақ процесіне алып келуі мүмкін. Сондықтан шабуылдың салдарын кейін жойғаннан гөрі, әлсіз жерлерді алдын ала іздеп, түзету әлдеқайда қауіпсіз әрі арзан.

Қауіпсіздік тек IT-бөлімнің ғана жауапкершілігі емес екенін түсіну маңызды. Компанияны қорғауға барлық бөлім қатысады. Басшылық қандай тәуекелдердің маңызды екенін және қауіпсіздікке қанша ресурс бөлу керектігін шешеді. Желілік мамандар интернеттен қандай сервистердің қолжетімді екенін бақылайды. Әзірлеушілер осалдықтар пайда болуы мүмкін кодты жазады және сол осалдықтарды түзете алады. Мониторинг командалары табылған әлсіз жерлерді күмәнді әрекеттерді жақсырақ анықтау үшін пайдаланады. Тіпті физикалық қолжетімділік, рұқсат қағаздары, кілттер мен бейдждер де жалпы қауіпсіздік жүйесінің бір бөлігі болып табылады.

Осалдықтар әртүрлі жерде болуы мүмкін. Олар сайтта, мобильді қосымшада, серверде, дерекқорда, бұлттық сақтау орнында, API-де, желілік жабдықта немесе қолжетімділік баптауларында кездесуі мүмкін. Кейде әлсіз жер техника емес, адамның өзі болады: мысалы, құпиясөзді хат алмасуда жіберу, тым қарапайым кіру кодын қолдану немесе құпия файлды кездейсоқ жариялап қою.

Көптеген осалдықтарды қарапайым мысалдар арқылы түсіндіруге болады. «Тексерусіз есік» — жүйе пайдаланушының бұл деректерді көруге құқығы бар-жоғын тексермей, оған ақпаратты көрсететін жағдай. «Көз алдында қалған қосалқы кілт» — құпиясөз, токен немесе қолжетімділік кілті кездейсоқ ашық қолжетімділікке шығып кеткен жағдай. «Әлсіз құлып» — кіру нүктесі нашар қорғалғандықтан, растау кодын көп рет байқап көру арқылы табуға болатын жағдай. Ал «ашық терезе» — ұмытылып кеткен тест режимі, стандартты құпиясөз немесе сырттан қолжетімді болып қалған ішкі басқару панелі.

Bug hunting маманының жұмысы әдетте белсенді араласудан емес, мұқият барлаудан басталады. Алдымен цифрлық инфрақұрылымның неден тұратынын түсіну қажет: қандай сайттар, сервистер, қосалқы домендер, қосымшалар және ашық кіру нүктелері бар екенін анықтау керек. Содан кейін маман интернетте кездейсоқ жарияланған құпиясөздер, кілттер, конфигурациялық файлдар немесе резервтік көшірмелер жоқ па екенін тексереді. Одан кейін бағдарламалық жасақтама нұсқалары, қолжетімділік баптаулары және жүйенің жұмыс логикасындағы ықтимал қателер талданады.

Бұл жұмыстың көп бөлігі шыдамдылық пен ұқыптылықты талап етеді. Фильмдерде хакерлік шабуыл көбіне жылдам әрі әсерлі процесс ретінде көрсетіледі, бірақ шынайы өмірде осалдықтарды іздеу көбіне зерттеу жұмысына ұқсайды. Маман жүйені қадам-қадаммен зерттейді, әлсіз жерлерді іздейді, болжамдарды тексереді және нәтижені тіркейді. Сонымен қатар өте мұқият әрекет ету маңызды: сервисті бұзбау, деректерді өзгертпеу, жүйенің жұмысын тоқтатпау және рұқсат етілген тексеру шегінен шықпау қажет.

Деректерге тиісті рұқсат тексерісінсіз қол жеткізуге болатын жағдайлар әсіресе қауіпті. Жүйе әрқашан пайдаланушының кім екенін, оған не істеуге рұқсат берілгенін және қандай деректерді көре алатынын түсінуі керек. Егер мұндай тексеріс болмаса, пайдаланушы өзіне арналмаған ақпаратқа қол жеткізуі мүмкін. Бұл жеке деректер, қаржылық ақпарат, ішкі құжаттар немесе әкімшілік функциялар болуы мүмкін.

Жария болып кеткен құпиясөздер мен қолжетімділік кілттері де өте қауіпті. Егер мұндай ақпарат интернетке шықса, файл тез өшірілгеннің өзінде оны қауіпсіз деп санауға болмайды. Ақпарат өзгерістер тарихында, кэште, көшірмелерде немесе оны тауып үлгерген адамдардың қолында қалуы мүмкін. Сондықтан мұндай жағдайда құпиясөзді немесе кілтті жай ғана ашық қолжетімділіктен алып тастау жеткіліксіз. Оны бірден ауыстырып, жүйеде бұл деректерді біреу пайдаланып үлгермеді ме — соны тексеру керек.

Компаниялар үшін bug hunting өз жүйелеріне ықтимал шабуылдаушының көзімен қарауға мүмкіндік береді. Бұл әлсіз жерлердің қайда екенін, қай сервистердің тым ашық тұрғанын, қандай деректердің жеткілікті қорғалмағанын және қандай процестерді жақсарту керектігін алдын ала түсінуге көмектеседі. Мұндай тәсіл қауіпсіздікті қағаз жүзіндегі формалды талап емес, нақты әрі практикалық жұмысқа айналдырады.

Bug hunting-тің негізгі идеясы қарапайым: осалдықты ерте ме, кеш пе біреу табады. Оны мәселе туралы хабарлап, түзетуге көмектесетін маман тапқаны әлдеқайда дұрыс. Ал егер оны қаскүнем тапса, ол бұл әлсіздікті зиян келтіру үшін пайдалануы мүмкін. Сондықтан bug hunting — бұзу туралы емес, алдын алу, қорғау және цифрлық қауіпсіздікке жауапкершілікпен қарау туралы.

Киберқауіпсіздікте ұсақ-түйек болмайды. Бір ұмытылған кілт, бір ашық парақша, қолжетімділікті тексерудегі бір қате немесе бағдарламаның бір ескі нұсқасы бүкіл компания үшін үлкен қауіп тудыруы мүмкін. Сол себепті қауіпсіздік командалық жұмыс болуы керек: әр бөлім өз рөлін түсініп, ортақ жүйені қорғауға үлес қосуы қажет.

ЖИ IT-мамандарының жұмысын алмастыра ма?

Қазіргі кезде интернеттің барлық дерлік кеңістігінде AI тақырыбы қызу талқыланып жатыр. Осыған байланысты IT-мамандары жақын арада қажет болмай қалады, себебі AI олардың көп бөлігін толық алмастыра алады деген қатты мәлімдемелер жиі айтыла бастады. Жақында Anthropic компаниясының басшысы да болашақта әзірлеушілерге деген сұраныс айтарлықтай қысқаруы мүмкін екенін ашық айтты. Әрине, мұндай пікірлер сала ішіндегі адамдарды алаңдатады, ал студенттер мен жаңадан бастаған мамандар “егер AI бәрін алмастырса, IT саласына кірудің мәні бар ма?” деген сұрақты жиі қоя бастады.

Алайда IT-командалардың ішіндегі нақты жұмыс процесіне қарасақ, жағдай мүлде басқаша көрінеді. Іс жүзінде AI ең алдымен жұмыстың өз тәсілін өзгертеді. Бұл әсіресе бағдарламалық жасақтама әзірлеу саласында анық байқалады. Бұрын уақыттың едәуір бөлігі кодты қолмен жазуға, тұрақты дебаг жасауға, ұсақ түзетулерге, қателерді іздеуге, boilerplate кодқа, құжаттамаға және бітпейтін техникалық итерацияларға кететін.

Қазір мықты әзірлеуші әр код жолын қолмен жазатын адамнан гөрі, AI-құралдардың архитекторы және операторы ретінде көбірек жұмыс істейді. AI арқылы код генерацияламас бұрын, әзірлеуші алдымен тапсырманы дұрыс бөліктерге бөлуі, болашақ шешімнің архитектурасын ойластыруы, шектеулерді анықтауы, іске асыру тәсілдерін белгілеуі және қауіпсіздік, масштабталу, жобаны кейін қолдау талаптарын алдын ала ескеруі керек.

Дәл осы кезеңде AI іске асыру процесін жылдамдата алатыны, бірақ ұзақ мерзімді перспективаны әзірлеуші сияқты түсіне алмайтыны анық көрінеді. AI қосымшаның бірнеше жылдан кейін қалай дамитынын, уақыт өте келе қай жерде қолдау мен қауіпсіздік мәселелері туындауы мүмкін екенін, неге қосымшаның маңызды бөліктерін “уақытша шешімдермен” жасауға болмайтынын және техникалық қарыздың болашақта қандай салдарға әкелетінін толық бағалай алмайды. Сондықтан сапаны бақылау, жүйелі ойлау және архитектураны түсіну әлі де әзірлеушінің жауапкершілігінде қалады.

Осындай трансформация IT саласының басқа бағыттарында да жүріп жатыр. Кейбір компаниялар AI енгізілуіне байланысты қызметкерлерін қысқартып жатқаны рас. Мысалы, Cloudflare компаниясы “agentic AI era” кезеңіне бейімделу үшін компанияны қайта құрып жатқанын ашық айтқан. Сонымен қатар, компания AI-құралдарымен тиімді жұмыс істей алатын және олардың көмегімен процестерді автоматтандыра алатын мамандарды белсенді түрде жұмысқа қабылдауды жалғастыруда. Бұл нарықтағы нақты жағдайды жақсы көрсетеді: сұраныс біртіндеп жаңа тәсілдерге бейімделе алатын және AI-ды өз жұмысында тиімді қолданатын мамандарға қарай ауысып жатыр.

Қазір технологиялық парадигманың кезекті өзгерісі болып жатыр. IT тарихы мұндай өзгерістер жаңа құралдардың пайда болуына байланысты мамандықтарды толық жоймайтынын, керісінше сол мамандық ішіндегі талаптарды өзгертетінін бірнеше рет көрсетті.

Сондықтан жас мамандарға қазір үрейге берілудің қажеті жоқ. Керісінше, бұл — мамандыққа кіру үшін өте қолайлы кезең, себебі нарық жаңа жұмыс тәсілдерін енді ғана қалыптастырып жатыр. Басты міндет — тез үйрене білу, фундаменталды принциптерді түсіну, жүйелі ойлауды дамыту және AI-ды тиімді қолдана алу.

IT саласында жұмыс азаймайды. Бірақ жұмыстың өзі қазірдің өзінде өзгеріп жатыр.

Автор: Лаура Джумашева, Бағдарламалық жасақтаманы әзірлеу басқармасының жетекшісі


Танымал ұсыныстар

Жаңалықтар
АНАЛИЗ ИСХОДНОГО КОДА (АИК)

Что такое АИК?

АИК — анализ исходного кода. Это одно из направлений испытаний цифровых объектов, направленное на своевременное выявление уязвимостей, слабых мест и потенциальных рисков в программном обеспечении.


Зачем проводится анализ исходного кода?

АИК позволяет:

• выявить уязвимости и слабые места в коде, которые могут быть использованы злоумышленниками;

• снизить риски утечки и компрометации конфиденциальной информации;

• обеспечить защиту персональных данных;

• проверить соответствие требованиям законодательства и стандартов в области кибербезопасностИ;

• повысить уровень доверия к информационной системе;

• предотвратить потенциальные инциденты и ущерб для организации.


Как проводится АИК?

Анализ сочетает автоматизированный и ручной подходы.


1. Автоматизированный анализ

Для выявления уязвимостей применяются специализированные инструменты:

SAST — статический анализ исходного кода без запуска программы;

SCA — анализ сторонних библиотек и программных компонентов;

DAST — динамический анализ работающего приложения.


2. Ручной анализ

Специалист детально изучает исходный код для выявления потенциальных проблем, которые могут быть пропущены автоматизированными средствами, в том числе:

• уязвимостей;

• бэкдоров;

• скрытых программных закладок;

• недекларированных возможностей (НДВ).

При выявлении НДВ дополнительно анализируются структура и логика программного обеспечения, маршруты выполнения функций и обрабатываемые данные, а результаты фиксируются в отчете.


Что входит в результаты анализа?

По итогам формируется отчет с перечнем выявленных уязвимостей и НДВ, их описанием, местом обнаружения и степенью риска.

Объем работ по анализу исходного кода определяется его размером.


Порядок и требования к проведению анализа исходного кода установлены главой 2 Методики проведения испытаний цифровых объектов "цифрового правительства" и критически важных цифровых объектов на соответствие требованиям кибербезопасности «Анализ исходных кодов» (Приказ МЦРОАП РК РК от 3 июня 2019 года № 111/НҚ).

АИК — это не просто поиск ошибок в коде. Это комплексная оценка программного обеспечения, направленная на снижение рисков кибербезопасности до ввода системы в промышленную эксплуатацию.

ScanKZ: мониторинг внешнего периметра организации

Интернет-доступная инфраструктура организации постоянно меняется. Появляются новые домены и поддомены, запускаются веб-сервисы, меняются настройки сетевого оборудования, обновляются технологии и их версии. Часть этих ресурсов доступна из интернета, а значит, информацию о них могут видеть не только сотрудники организации, но и потенциальные злоумышленники.

Чем больше внешних ресурсов использует организация, тем сложнее поддерживать полную и актуальную картину инфраструктуры вручную. Даже один забытый домен, открытый порт или устаревший сервис может потребовать дополнительного внимания со стороны команды информационной безопасности.

Именно поэтому важной частью защиты становится мониторинг внешнего периметра — всего, что доступно и может быть обнаружено извне.


Взгляд на инфраструктуру со стороны интернета

ScanKZ — платформа для мониторинга внешнего периметра и автоматического выявления потенциальных уязвимостей. Она помогает увидеть интернет-доступную инфраструктуру организации со стороны и понять, какую информацию о ней можно получить извне.

Такой подход позволяет специалистам оценивать не только известные им ресурсы, но и формировать более целостное представление о внешнем периметре: какие активы доступны, какие сервисы на них работают, какие технологии используются и где могут находиться потенциально слабые места.

Вместо того чтобы вручную проверять большое количество адресов, доменов и сервисов, команда получает собранную и структурированную информацию в одном месте.


Какие данные доступны в платформе

ScanKZ формирует техническую картину внешнего периметра организации. В платформе можно получить сведения об IP-адресах, WHOIS, ASN и провайдерах, а также данные о доменах, DNS и SSL/TLS.

Дополнительно отображается информация об открытых портах, доступных сервисах и веб-узлах. Для обнаруженных ресурсов можно получить сведения о потенциальных уязвимостях, которые требуют внимания специалистов.

Данные дополняются отчётами, статусами и основными метриками. Это помогает быстрее ориентироваться в состоянии внешнего периметра и понимать, какие ресурсы необходимо проверить в первую очередь.


Для команд кибербезопасности и ИТ

ScanKZ может использоваться специалистами, которые отвечают за безопасность и доступность инфраструктуры: SOC-командами, специалистами по информационной и кибербезопасности, системными администраторами и руководителями подразделений КБ.

Для SOC-команд платформа может стать дополнительным источником информации о состоянии внешних активов. Специалисты по информационной безопасности получают возможность быстрее находить потенциально уязвимые ресурсы, а системные администраторы — видеть, какие сервисы и порты доступны из внешней сети.

Для руководителей КБ важна общая картина: какие ресурсы входят во внешний периметр, как меняется его состояние и какие точки требуют внимания команды.

Особенно актуален такой подход для организаций с большой и постоянно меняющейся интернет-доступной инфраструктурой, где ручной контроль всех ресурсов занимает значительное время.


Меньше ручных проверок — больше контроля

Одна из задач ScanKZ — автоматизировать рутинный сбор и проверку технической информации. Платформа обнаруживает активы и анализирует их, что сокращает время, которое специалисты тратят на ручной поиск данных.

Регулярный мониторинг также помогает быстрее замечать изменения во внешнем периметре и выявлять слабые места на более раннем этапе. Команда получает актуальное представление о том, какие ресурсы доступны из интернета и какую техническую информацию о них можно получить извне.

В результате специалисты могут сосредоточиться не на сборе данных, а на их анализе и работе с обнаруженными потенциальными рисками.

ScanKZ объединяет обнаружение интернет-доступных активов, сбор технической информации и поиск потенциальных уязвимостей в едином процессе. Это помогает сделать мониторинг внешнего периметра более системным, сократить объём ручной работы и поддерживать актуальную картину инфраструктуры организации.

Следите за обновлениями — о запуске ScanKZ мы сообщим на официальных информационных ресурсах. Подробнее о функциональных возможностях платформы, используемых технологиях и технических характеристиках ScanKZ можно узнать, обратившись по электронной почте: аcademy@sts.kz

Следы удалённых файлов: что хранит таблица MFT

Удаление файла с компьютера не всегда означает полное исчезновение информации о нём. В файловой системе могут сохраняться его имя, расположение, временные метки и другие служебные сведения. Благодаря этому специалисты могут установить, какие файлы ранее находились на устройстве и какие действия с ними выполнялись.

Такие данные являются важным источником информации при анализе компьютерных инцидентов, восстановлении удалённых объектов и исследовании цифровых следов.

Сотрудниками Центра исследования вредоносного кода Государственной технической службы была проведена работа по изучению механизмов хранения файловых данных в операционных системах Windows. В ходе исследования были рассмотрены структура и содержимое файловой таблицы MFT, а также особенности сохранения информации после удаления файлов.

Файловая таблица MFT (Master File Table) является основной структурой файловой системы NTFS, которая по умолчанию используется в операционных системах Windows. В MFT хранится информация обо всех файлах и папках, находящихся на диске. Для каждого объекта создается отдельная запись, в каждой записи содержатся основные сведения о файле. После удаления файла его запись некоторое время остается в MFT, что позволяет восстановить удаленные данные.

Запись MFT состоит из нескольких атрибутов. В начале находится Header (FILE Record Signature), далее атрибут $STANDARD_INFORMATION (0x10), который содержит временные метки и атрибуты файла, включая права доступа. Атрибут $FILE_NAME (0x30) хранит имя файла или каталога, а также ссылку на родительский каталог. Атрибут $DATA (0x80) содержит данные файла или ссылки на область диска, где они расположены. Если размер файла меньше 700 байт, его данные могут храниться непосредственно в записи MFT.


Рисунок 1. Структура записи MFT в NTFS

Структура записи MFT

Каждый атрибут состоит из двух частей: заголовка (Header) и содержимого (Content). Заголовок имеет одинаковую структуру для всех атрибутов и содержит информацию о типе атрибута, его размере и имени. Содержимое зависит от типа атрибута и может иметь различный размер.

Данные атрибутов в NTFS могут храниться двумя способами. Резидентный атрибут (resident attribute) хранится прямо в записи MFT вместе со своим заголовком. Такой способ подходит только для небольших атрибутов. Нерезидентный атрибут (non-resident attribute) хранится вне записи MFT в кластерах диска. Если атрибут резидентный, его данные находятся сразу после заголовка. Если атрибут нерезидентный, заголовок содержит информацию о том, где на диске находятся его данные.


Анализ файла $MFT в FTK Imager


Рисунок 2. Образ NTFS в FTK Imager

На рисунке 2 в FTK Imager представлен образ файловой системы NTFS. В левой части окна отображается дерево доказательств (Evidence Tree), где показан образ диска, раздел NTFS, а также его основные элементы. В нижней левой части приведены основные свойства тома, включая серийный номер тома (Volume Serial Number), который используется для его уникальной идентификации, а справа в шестнадцатеричном представлении выделена сигнатура NTFS, подтверждающая тип файловой системы.


Рисунок 3. Файл $MFT в FTK Imager 

На рисунке 3 показано расположение файла $MFT в корневом каталоге файловой системы NTFS. В окне Evidence Tree отображается переход к корневому каталогу тома ([root]), в котором находятся системные файлы NTFS. В списке файлов представлен файл $MFT, в панели свойств приведены его основные характеристики, включая тип объекта, размер файла и номер начального кластера (Start Cluster), определяющий место начала хранения файла на диске.


Рисунок 4. Запись MFT в шестнадцатеричном представлении

На рисунке 4 представлена запись MFT в шестнадцатеричном представлении. В начале записи находится последовательность байтов 46 49 4C 45, которая в ASCII соответствует строке FILE и является сигнатурой записи MFT. В конце записи выделена последовательность FF FF FF FF, обозначающая завершение записи MFT. В современных версиях Windows, содержимое файла после переноса из записи MFT не сохраняется в свободной области записи. Вместо этого свободное пространство заполняется нулевыми байтами (\x00).


Анализ остаточных данных MFT

Каждая запись MFT имеет фиксированный размер 1024 байта. В ней хранятся сведения о файле или каталоге. Если данные каталога небольшие, они располагаются непосредственно в записи MFT. Когда объем информации увеличивается и перестает помещаться, данные переносятся в другое место на диске, а в записи MFT остается ссылка на их расположение. После удаления файлов или перемещения информации из каталога часть служебных данных может остаться в свободной области записи MFT, которая называется MFT Slack Space. В этой области могут сохраняться сведения об именах файлов, их расположении и других метаданных. Эти данные позволяют установить, что файл ранее существовал в системе и находился в определенном каталоге, даже если сам файл уже удален.

Рисунок 5. Исследуемый каталог test.

Для исследования остаточных данных MFT был создан каталог test, содержащий три файла: 1a.txt, 2a.txt и 3a.txt (рисунок 5). Поскольку каталог небольшой, информация о его содержимом хранится непосредственно в атрибуте $INDEX_ROOT записи MFT. На рисунке 6 показаны индексные записи файлов, содержащие их основные метаданные, а также сигнатура окончания списка индексных записей FF FF FF FF.


Рисунок 6. Запись MFT до удаления файла 3a.txt.


Рисунок 7. Запись MFT после удаления файла 3a.txt.

После удаления файла 3a.txt была повторно исследована запись MFT каталога test на рисунке 7. Анализ показал изменение служебных полей атрибута $INDEX_ROOT, что свидетельствует об обновлении структуры индекса каталога. При этом запись файла 3a.txt частично сохранилась в бинарных данных записи MFT. Между сигнатурами окончания индексных записей FF FF FF FF сохраняются остаточные данные (MFT Slack), содержащие часть метаданных удалённого файла.


Анализ MFT с помощью MFTECmd


Рисунок 8. Запись MFT в MFTECmd

Для анализа файла $MFT использовалась утилита MFTECmd. На рисунке 8 показана запись 0, которая соответствует файлу $MFT. Значение InUse в поле Flags означает, что запись используется файловой системой. Значение IsFree означало бы, что запись свободна, а файл или каталог удален, но его метаданные еще могут сохраняться. Для файла $MFT установлены атрибуты Hidden, System, указывающие, что он является скрытым системным файлом NTFS и не отображается пользователю при обычном просмотре содержимого диска. Также отображаются атрибуты STANDARD_INFO и FILE_NAME, содержащие основные сведения о системном файле $MFT.

В атрибуте $STANDARD_INFORMATION хранятся четыре временные метки. Их называют MAC(B)-временными метками:

  • Modified (Modified) - время последнего изменения содержимого файла. При сохранении документа это значение обновляется. При переименовании или перемещении файла оно не меняется.
  • Accessed (Last Accessed) - время последнего обращения к файлу. Оно изменяется при открытии или чтении файла. В современных версиях Windows обновление этой метки часто отключено, поэтому она не всегда бывает точной.
  • Changed (Record Modified) - время последнего изменения записи MFT. Эта метка обновляется при изменении метаданных файла, таких как права доступа, атрибуты или количество жестких ссылок. Она не является временем создания файла.
  • Birth (Created) - время создания файла на этом томе NTFS. При копировании файла это отражает время копирования, а не дату создания исходного файла.

Время Birth хранится не во всех файловых системах. Эта метка есть только в NTFS. Каждый файл в NTFS содержит восемь временных меток. Четыре находятся в атрибуте $STANDARD_INFORMATION, еще четыре в атрибуте $FILE_NAME.


Рисунок 9. Запись MFT в MFTECmd


На рисунке 9 показан атрибут DATA файла $MFT. Значение Resident: False указывает, что содержимое файла не хранится непосредственно в записи MFT, а размещено в отдельных кластерах диска. Их расположение определяется списком NTFS Data Runs (DataRuns Entries), в котором указаны смещения и количество выделенных кластеров для хранения данных файла. Наличие нескольких записей Data Runs свидетельствует о том, что данные файла распределены по нескольким областям диска.


Рисунок 10. Временные метки MFT в Timeline Explorer


На рисунке 10 рассмотрен Timeline Explorer, где для каждой временной метки отображаются два столбца: Created, Last Modified, Last Record Change и Last Access. Столбцы с окончанием 0x10 содержат значения из атрибута $STANDARD_INFORMATION, а столбцы с окончанием 0x30 содержат значения из атрибута $FILE_NAME. Временные метки $STANDARD_INFORMATION доступны через Windows API и отображаются, например, в Проводнике Windows. Временные метки $FILE_NAME напрямую не отображаются средствами Windows и обычно используются самой файловой системой NTFS. Часть столбцов 0x30 остается пустой. Это означает, что значение временной метки в атрибуте $FILE_NAME совпадает со значением в соответствующем столбце $STANDARD_INFORMATION (0x10). Если между ними есть различия, это может указывать на изменение временных меток (timestomping). Однако такие различия сами по себе не являются доказательством изменения времени, так как они могут возникать и при обычной работе Windows.


Заключение

В ходе рассмотрения файловой таблицы MFT были изучены ее структура, основные атрибуты записей NTFS и особенности хранения метаданных файлов. Практический анализ с использованием FTK Imager, MFTECmd и Timeline Explorer позволил исследовать содержимое файла $MFT, проследить изменения записей после удаления файлов и выявить сохранение остаточных данных в области MFT Slack Space. Таким образом, анализ показал, что MFT является важным источником информации о файлах, каталогах и событиях файловой системы, что делает его одним из основных объектов для изучения.


Проверка безопасности корпоративного аккаунта Instagram: что необходимо контролировать регулярно

Корпоративный аккаунт в Instagram является важным коммуникационным каналом компании и может стать целью злоумышленников. Чтобы минимизировать риски несанкционированного доступа, утечки данных и потери контроля над аккаунтом, рекомендуется регулярно проводить проверку его настроек безопасности.


1. Проверьте публичные контакты

Перейдите в раздел «Редактировать профиль» и убедитесь, что в аккаунте указаны только корпоративная электронная почта и корпоративный телефонный номер. Если обнаружены неизвестные или неактуальные контактные данные, их следует удалить незамедлительно.


2. Проверьте персональную информацию

Откройте раздел:

Настройки → Accounts Center → Персональная информация


Особое внимание следует уделить следующим данным:

• Адрес электронной почты должен быть корпоративным.

• Номер телефона должен принадлежать ответственному сотруднику компании.


Если в настройках указан незнакомый номер телефона, необходимо установить его владельца и убедиться, что доступ принадлежит действующему сотруднику, а не бывшему работнику или постороннему лицу.


3. Настройте двухфакторную аутентификацию

Перейдите в раздел:

Accounts Center → Password and Security → Двухфакторная аутентификация

Для защиты аккаунта рекомендуется обязательно включить двухфакторную аутентификацию.


Оптимальные варианты подтверждения:

• корпоративный номер телефона;

• приложение-аутентификатор.


Не рекомендуется использовать личные номера сотрудников, которые могут покинуть компанию и сохранить доступ к учётной записи.


4. Проверьте активные сеансы

В разделе «Места входа» просмотрите список устройств и географических локаций, с которых выполнялся вход в аккаунт.


При обнаружении подозрительных или неизвестных сеансов:

• Завершите активную сессию.

• Незамедлительно смените пароль аккаунта.


5. Проверьте сторонние приложения и привязки

Убедитесь, что к аккаунту не подключены неизвестные сервисы, приложения или бизнес-аккаунты.


Особое внимание следует уделять следующим категориям сервисов:

• инструменты массовых подписок, лайков и рассылок;

• сервисы накрутки подписчиков и реакций;

• приложения, требующие логин и пароль вместо официальной авторизации через Meta;

• парсеры и скрейперы данных.


Использование подобных инструментов может привести к ограничению функциональности аккаунта, снижению охватов, временной блокировке или полной потере доступа.


Кроме того, передача логина и пароля сторонним сервисам повышает риск компрометации учётной записи.


6. Проверьте права доступа сотрудников


Если управление осуществляется через Meta Business Suite, откройте раздел:

Business Settings → People


Необходимо регулярно проверять список пользователей, имеющих доступ к аккаунту:

• удалять уволенных сотрудников;

• отзывать доступ у лиц, которым он больше не требуется;

•  выдавать минимально необходимые права доступа в соответствии с должностными обязанностями.


Следование принципу минимальных привилегий позволяет значительно снизить риск несанкционированных действий внутри аккаунта.


Контрольный чек-лист


Перед завершением проверки убедитесь, что:

• Публичные контакты содержат только корпоративные данные;

• Корпоративная почта и номер ответственного сотрудника актуальны;

• Двухфакторная аутентификация включена;

• Подозрительные сеансы завершены;

• Неизвестные приложения и привязки отключены;

• Список сотрудников с доступом актуален и соответствует текущей структуре компании.


Регулярная проверка этих параметров поможет сохранить контроль над корпоративным аккаунтом и снизить вероятность его компрометации.


Автор: Ренат Туканов, главный технический директор Freedom Holding Corp. 


Ключевые уязвимости АСУ ТП: август–сентябрь 2025

В последние месяцы ведущие мировые компании, производящие оборудование для промышленных систем автоматизации — Siemens, Rockwell Automation, Schneider Electric, ABB и другие — сообщили о новых критических уязвимостях в своих продуктах.
Под угрозой оказались контроллеры (PLC), системы SCADA/HMI, инженерные станции, сетевые модули и другое оборудование, применяемое в промышленных и инфраструктурных объектах.


Почему это важно для Казахстана

Подобные решения активно используются в Казахстане — в нефтегазе, энергетике, транспорте, ЖКХ, финансовом секторе и даже в медицине.
Если такие уязвимости будут использованы злоумышленниками, это может привести к остановке производственных процессов, сбоям в энергоснабжении или нарушению работы городской инфраструктуры.

Материал подготовлен для специалистов по кибербезопасности и помогает приоритизировать устранение уязвимостей. Конкретная применимость зависит от того, какие версии оборудования и ПО используются на объектах.


Что произошло у ключевых производителей

Siemens

В августе и сентябре компания выпустила почти 30 обновлений безопасности. Среди наиболее критичных:

  • CVE-2025-40804 (CVSS 9.3) — уязвимость в SIMATIC Virtualization as a Service. Позволяет злоумышленнику без авторизации получить или изменить конфиденциальные данные.

  • CVE-2025-40746, CVE-2025-40751 — ошибки в SIMATIC RTLS Locating Manager, дающие возможность выполнять произвольный код с правами администратора.

  • Также устранены уязвимости в системах UMC, Simotion, Industrial Edge, Sinamics, которые могли привести к удалённому выполнению кода (RCE) или отказу в обслуживании (DoS).

Риски: несанкционированный доступ к инженерным станциям, сбои в работе PCS7 и WinCC, подмена конфигураций контроллеров.


Schneider Electric

Обнаружены четыре критические уязвимости в решениях EcoStruxure Power Monitoring Expert, Power Operation и Power SCADA Operation — возможны удалённое выполнение кода или утечка данных, что особенно опасно для энергетических систем.

В контроллерах Modicon M340 и модулях связи устранены ошибки, которые могли вызвать отказ оборудования при отправке вредоносных FTP-команд.
Также исправлены уязвимости в инструменте Software Update, позволявшие повышать привилегии или повреждать файлы.

Риски: искажение данных мониторинга и управления, возможность подготовки атак на критическую инфраструктуру.


Rockwell Automation

  • CVE-2025-7353 (CVSS 9.3) — критическая уязвимость в модулях ControlLogix Ethernet, позволяющая получить полный контроль над устройством.

  • CVE-2025-9364 — в FactoryTalk Analytics LogixAI ошибка в конфигурации базы данных Redis, что может привести к утечке данных и повышению прав.

  • CVE-2025-9161 — в FactoryTalk Optix возможна загрузка и выполнение вредоносных плагинов через MQTT.

Риски: полный захват контроллеров, сбои в SCADA-системах, компрометация аналитических платформ.


ABB

В продуктах ASPECT, Nexus и Matrix обнаружены критические уязвимости — в том числе обход аутентификации и удалённое выполнение кода (RCE) без авторизации.
Некоторые из них оцениваются CVSS до 9.8, что делает их крайне опасными. ABB рекомендует обновить ПО до версии 3.08.04-s01 и выше либо изолировать уязвимые системы от сети.

Риски: удалённый захват управления и компрометация промышленных систем.


Что показывает общий анализ

За последние месяцы наблюдается рост комплексных атак, где злоумышленники используют сразу несколько уязвимостей.
Простой «реактивный» подход — когда обновления устанавливаются только после инцидента — уже неэффективен.
Необходимо переходить к устойчивой (resilient) архитектуре, которая предполагает:

  • учёт всех активов и их уязвимостей;

  • сегментацию сети по модели Purdue;

  • применение принципа Zero Trust;

  • постоянный мониторинг и контроль целостности систем.


Практические рекомендации

1. Управление обновлениями

  • Вести реестр устройств и их уязвимостей.

  • Перед установкой патчей оценивать, как обновление повлияет на технологический процесс.

  • Тестировать обновления в изолированной среде.

  • Если обновление невозможно — применять виртуальный патчинг, отключать неиспользуемые сервисы (FTP, Redis, web-debug).

  • Регулярно проверять бюллетени производителей.

2. Сегментация сети

  • Делить сеть по уровням: офисная часть, DMZ, SCADA, контроллеры и поле.

  • Исключить прямой интернет-доступ.

  • Использовать jump-серверы и data diode для безопасного обмена данными.

  • Настроить многофакторную аутентификацию и минимальные права доступа.

  • Ограничить протоколы и порты (разрешить только необходимые: CIP, Modbus, Profinet и др.).

3. Мониторинг и обнаружение угроз

  • Развернуть специализированный OT-мониторинг.

  • Интегрировать данные с SOC/SIEM.

  • Контролировать целостность конфигураций ПЛК и SCADA.

  • Использовать Threat Intelligence для выявления новых атак.

  • Настроить детектирование аномалий — например, подозрительных FTP-команд или несанкционированного доступа к Redis.

4. Реагирование и обучение

  • Обновить планы реагирования для сценариев DoS, компрометации ПЛК и др.

  • Проводить тренировки с реальными сценариями.

  • Обучать персонал распознавать фишинг и признаки взлома.

  • Анализировать каждый инцидент для улучшения защиты.

5. Работа со старыми системами

  • Включить белый список приложений.

  • Запретить несанкционированные USB-устройства.

  • Жёстко контролировать удалённые подключения.

  • Изолировать устаревшие системы, если обновление невозможно.


Полезные ссылки

Рекомендации по повышению защищенности беспроводной инфраструктуры

С широким распространением цифровых устройств, подключённых к беспроводным сетям — таких как бегущие строки, электронные очереди, информационные панели, терминалы самообслуживания, интерактивные киоски и медиаэкраны — значительно возросла уязвимость инфраструктуры частного бизнеса к киберугрозам.

Нарушения в работе этих устройств, вызванные действиями злоумышленников, могут повлечь за собой не только финансовые, но и имиджевые потери для предпринимателей. Особенно актуальными становятся случаи хулиганских взломов, направленных на дискредитацию или временное выведение из строя оборудования. 

В связи с этим, в целях повышения защищённости беспроводной инфраструктуры объектов частного бизнеса и минимизации рисков несанкционированного доступа, рекомендуется реализовать следующие технические и организационные меры:

·     Настройте беспроводную сеть с применением протокола WPA3. При невозможности его использования, применить WPA2 с отключением алгоритма TKIP. Запретить применение устаревших и уязвимых протоколов шифрования, включая WEP, WPA и WPA2-PSK.

·        Установите уникальное имя SSID, не содержащее информации о типе оборудования или его владельце.

·        Активируйте ведение журналов подключения (логирование) для отслеживания времени и устройств, подключавшихся к сети.

·        Ограничьте подключение устройств с помощью списков разрешённых MAC-адресов либо внедрите аутентификацию на основе цифровых сертификатов.

·        Измените заводские логины и пароли на сетевом и управляющем оборудовании, включая медиаплееры и контроллеры.

·     Не используйте простые и стандартные пароли (например, admin/admin или 12345678). Внедрите использование сложных паролей (не менее 12 символов, включая буквы в разных регистрах, цифры и специальные символы), а также регламентируйте их периодическое обновление.

·        Ограничьте физический доступ к оборудованию, установите модули и кабели в недоступных локациях, к примеру, в шкафу или в закрытом боксе.

·        Заблокируйте неиспользуемые физические порты (USB, Ethernet) во избежание несанкционированного подключения.

·        Ограничьте доступ к кнопкам "Reset" и "Power". Разместите блоки питания в закрытых и защищённых технических помещениях. 

·        Обеспечьте регулярное обновление прошивки маршрутизаторов, точек доступа, контроллеров LED-экранов и иных сетевых компонентов.

·        Исключите использование устаревших моделей оборудования, не поддерживающих актуальные протоколы и механизмы защиты.

Соблюдение данных рекомендаций может позволить повысить устойчивость беспроводной инфраструктуры к внешним угрозам и обеспечить надёжную работу уличных цифровых решений.

Новая волна телефонного мошенничества – от имени поликлиник, коммунальных служб и доставок

Специалисты АО «Государственная техническая служба» зафиксировали и проанализировали ряд мошеннических схем, в которых злоумышленники действуют под прикрытием официальных организаций — от поликлиник и коммунальных предприятий до служб доставки. Цель преступников — получить доступ к личным данным граждан и аккаунтам в госприложениях.


Основные схемы мошенничества:

1. От имени регистратуры поликлиники

Мошенники звонят, представляясь сотрудниками реальных поликлиник (могут называть точные адреса и названия).

Они утверждают, что с определённого числа запись к врачам и вызов скорой якобы осуществляется не по ИИН, а по номеру медицинской декларации. Далее просят продиктовать «номер декларации», который на самом деле является одноразовым кодом для входа в госприложения, такие как DamuMed или eGov. Получив SMS, просят продиктовать шестизначный код, получая тем самым доступ к персональному аккаунту гражданина.

2. «Проверка электросчётчиков» от коммунальных служб

Мошенники представляются сотрудниками «Астана Энергосбыт», «Алматы Су» или других коммунальных организаций. Под предлогом участия в «государственной программе по замене счётчиков» они расспрашивают, когда была последняя замена, и якобы открывают заявку. Затем отправляют код на телефон жертвы и просят его продиктовать — снова пытаясь получить доступ к цифровым сервисам.

3. Уведомление о заказном письме от госорганов

Под видом сотрудников «Казпочты» или курьерских служб сообщают о заказном письме из налогового комитета, КГД РК, ЦОНа или других ведомств. Уточняют адрес, присылают SMS с номеров 1414 или 1412 и просят продиктовать код или перейти по ссылке. Это — попытка кражи данных или установки вредоносного ПО.

Специалисты АО «ГТС» сообщают, что во всех этих случаях мошенники используют персональные данные (Ф.И.О., адрес), чтобы вызвать доверие. Однако ни одна государственная или коммунальная организация не запрашивает по телефону коды из SMS или ссылки из мессенджеров.

Рекомендации:

  • Не передавайте никому коды подтверждения из SMS — даже если звонящий представляется сотрудником госоргана;
  • Не сообщайте ИИН и другие персональные данные по телефону;
  • Не переходите по ссылкам в SMS, особенно если вы в разговоре с «представителем» организации;
  • Прерывайте разговор и перезванивайте в организацию по официальному номеру;
  • Сообщайте о подозрительных звонках в правоохранительные органы.
Кибератаки 2024 года: как защититься в эпоху цифровых угроз

Каждый год информационные технологии делают нашу жизнь проще и удобнее, но вместе с этим увеличивается количество угроз, которым подвергаются как государственные учреждения, так и простые пользователи. Кибератаки стали частью современной реальности, влияя на частные данные, финансы и даже национальную безопасность. 2024 год стал годом ярких примеров того, как цифровая эпоха требует повышенного внимания к вопросам кибербезопасности. Как и положено по традиции, АО «Государственная техническая служба» в начале каждого года представляет новый выпуск кибердайджеста, в котором освещены инциденты в сфере информационной безопасности (ИБ) в Казахстане за прошедший период.

Утечка данных Zaimer.kz: личные данные миллионов — в открытом доступе

В марте 2024 года Казахстан столкнулся с одной из крупнейших утечек данных. База данных микрофинансовой организации Zaimer.kz, включающая личную информацию 1 947 022 граждан, появилась в открытом доступе в Telegram. Среди данных — полные имена, идентификационные номера и контактные телефоны пользователей.

Эта информация быстро попала в руки мошенников, которые использовали её для создания фальшивых займов, оформления кредитов и кражи денег со счетов клиентов.

Почему это произошло?

Специалисты по кибербезопасности отмечают, что организация не обеспечила должного уровня защиты баз данных. Отсутствие регулярных проверок безопасности, устаревшие системы и слабое шифрование стали причиной утечки.

Как предотвратить подобные случаи?

  1. Использовать шифрование на уровне баз данных.
  2. Регулярно проводить аудит систем безопасности.
  3. Оповещать клиентов о рисках и обучать их основам кибергигиены.

Кибератака на министерство

В июне 2024 года злоумышленники атаковали сервер одного из министерств страны. С помощью специальных утилит они получили доступ к базе данных учетных записей сотрудников, включая административные. Используя технику извлечения данных, хакеры могли получить доступ к конфиденциальной переписке и стратегическим документам.

Этот случай стал серьезным вызовом для национальной безопасности. Специалисты утверждают, что атака могла быть организована иностранными хакерскими группами с целью шпионажа.

Последствия атаки:

  1. Угроза утечки данных, касающихся международных соглашений.
  2. Риск ухудшения дипломатических отношений.

Какие меры предприняты?

 Немедленно была отключена скомпрометированная система от сети.

 Учетные данные сотрудников обновлены, а доступ к серверу — заблокирован.

Утечка данных медицинской информационной системы: угроза для самых беззащитных

Еще одной крупной утечкой 2024 года стала компрометация данных медицинской информационной системы, которая содержит информацию о детях, зарегистрированных в медицинских учреждениях Казахстана. В открытый доступ попали личные данные детей, включая их даты рождения, имена и адреса.

Такие данные могут быть использованы для социальной инженерии, создания фальшивых профилей или даже похищения детей. Уязвимость системы показала, что даже самые чувствительные базы данных требуют более серьезной защиты.

DDoS-атака на отечественный ИР: интернет-ресурс под прицелом

Отечественный интернет-ресурс в январе 2024 года стал жертвой высокоинтенсивной DDoS-атаки. Хакеры использовали десятки тысяч запросов с тысяч IP-адресов, чтобы перегрузить сервер и сделать сайт недоступным.

Эта атака вывела ресурс из строя на несколько часов, что привело к репутационным и финансовым потерям.

После данного инцидента ИР установил системы защиты Cloudflare и CAPTCHA, чтобы снизить риск повторения подобных атак.

DDoS-атаки остаются популярным инструментом хакеров, и их предотвратить можно только с помощью профессиональных решений для фильтрации трафика.

Глобальные инциденты: уроки для Казахстана

Казахстан оказался не единственной страной, пострадавшей от цифровых угроз. В 2024 году мир столкнулся с рядом масштабных инцидентов, которые подчеркнули глобальный характер киберугроз.

  1. Взлом криптовалютной биржи (США): Хакеры похитили более 1 миллиарда долларов из-за уязвимости в системе биржи.
  2. Утечка данных крупнейшего банка Индии: Данные миллионов клиентов были опубликованы в даркнете, что привело к волне финансового мошенничества.
  3. Атака на образовательную платформу в Европе: Хакеры скомпрометировали данные студентов, включая персональную информацию несовершеннолетних.

Эти случаи показали, что атаки становятся всё более сложными и масштабными. Даже самые технологически развитые компании оказываются не готовы к современным угрозам.

Кибербезопасность уже не просто техническая задача — это стратегическая необходимость, определяющая устойчивость организаций в цифровом мире. В 2025 году ожидается рост числа кибератак и развитие технологий ИИ, что потребует от компаний не только внедрения передовых решений, но и подготовки кадров, способных быстро реагировать на угрозы.

В 2024 году АО «ГТС» зафиксировано более 41 тысячи инцидентов в области информационной безопасности, в том числе с вирусами, сетевыми червями и троянами. Обострение угроз связано с применением IoT (интернет вещей) и ИИ в кибератаках, что требует постоянного совершенствования защиты и улучшения осведомленности пользователей по вопросам кибергигиены.

Тенденции и прогнозы: куда движется ИБ в 2025 году?

В 2025 году одной из наиболее значимых угроз в сфере дезинформации станет использование искусственного интеллекта. Это представляет собой серьезный вызов для информационной безопасности, поскольку такие технологии могут быть использованы для распространения дезинформации на массовом уровне, В условиях этой угрозы потребность в разработке и внедрении эффективных алгоритмов на ИИ станет приоритетной задачей для государственных структур, технологических компаний и международных организаций.

Подробнее в КИБЕРКОД 2024: вызовы цифровой эпохи.

Как мобильные приложения воруют деньги с ваших смартфонов

Скачав однажды игру на смартфон, можно остаться без денег и даже без самого смартфона. Как это происходит и как защититься от этого мы сегодня разберем в нашей статье.

В сегодняшнем обзоре мы поговорим про смартфоны, работающие на операционной системе Android.

Актуальность данной статьи обусловлена тем, что у пользователей операционной системы (ОС) Android существует возможность установки приложений и игр не только с официальных магазинов (Play Market, Google Play, AppGallery, Samsung Galaxy Store и других), но и из других источников, что не является безопасным и несет в себе различные угрозы. Поэтому крайне не рекомендуется скачивание и установка файлов и игр из различных неизвестных источников.


Установка из неофициальных и непроверенных источников может повлечь за собой установку различного вредоносного программного обеспечения, которое несет риски утечки ваших персональных данных, доступ к приложениям вашего интернет-банкинга, считывание SMS-сообщений, а также ваш смартфон может стать частью бот-сетей и использоваться злоумышленниками для осуществления различных кибератак, спам-рассылок, несанкционированных звонков и других.

Так как же защититься от подобного рода кибератак?

1.Отключить установки из неизвестных источников.
Для защиты от случайной установки убедитесь, что возможность установки приложений из неизвестных источников отключена. Как правило, она отключена по умолчанию, но лучше проверить.

В Android версии 4.0 и выше необходимо перейти в раздел Настройки безопасности и убедиться, что Неизвестные источники отключены.

В предыдущих версиях Android, нажмите Настройки – Настройки приложений и смотрите, стоит ли галочка на пункте Неизвестные источники.
! Важным тревожным сигналом может быть и запрос приложения на получение прав администратора. Таким образом владелец приложения получит право на удаленный доступ к вашему смартфону, что несет вышеуказанные риски.

2. Установить антивирусное приложение.
Хороший антивирус способен защитить ваш смартфон от программ-вымогателей и прочих киберугроз, которые могут быть спрятаны не только на сайтах, но и приложениях, загруженных из различных источников. Если вы случайно нажмете подозрительную ссылку, скачаете поддельное приложение или попробуете установить мошенническую надстройку, антивирусное приложение поместит вирус в карантин и предотвратит заражение смартфона.
! Антивирусная защита выпускается не только для персональных компьютеров.

3.Регулярно обновлять операционную систему.
Устанавливайте все обновления ОС Android, поскольку многие из них связаны с безопасностью. Конечно, обновления для смартфонов с ОС Android известны тем, что нередко выходят слишком долго, поэтому в вопросах своей безопасности нельзя полагаться только на них, поэтому лучше все же установить антивирус.

4. Делать резервные копии всех важных файлов, которые хранятся на вашем смартфоне.
Резервные копии можно хранить в облаке, на внешнем жестком диске или использовать сторонний сервис.
Для запуска резервного копирования необходимо провести следующие действия:
•    В разделе Настройки операционной системы найдите раздел Google.
•    Далее переходите в раздел Резервное копирование. Здесь вы увидите кнопку Начать копирование. Под ней представлен список данных, которые будут сохранены в ваш аккаунт. В их число входит журнал звонков, сообщения, контакты, настройки Android, фотографии и видео, а также данные приложений, которые подтверждают эту функцию.
•    Нажмите на кнопку Начать копирование и дождитесь окончания процесса.
Таким образом, периодически можно делать резервную копию данных вашего смартфона.

5.Быть крайне осторожным со всплывающими окнами.
Посещая сайт или играя в онлайн-игру и получив всплывающий запрос на обновление или установку надстройки, лучшее, что вы можете сделать — закрыть всплывающее окно.
! Для защиты от различных всплывающих окон рекомендуем использовать надстройки типа AdBlock в вашем браузере.


6. Дважды подумать, прежде чем перейти по ссылке.

Фишинг – по-прежнему самый популярный способ распространения вредоносных программ и сбора персональных данных. Неумолимо растет количество случаев использования фишинговых атак, которые нацелены на смартфоны, социальные сети и мессенджеры. Не нажимайте ссылки, которые получаете в сообщении или электронном письме от неизвестного источника. Даже если источник знаком, внимательно изучите адрес отправителя и источник ссылки, прежде чем продолжить. Если что-либо вызывает сомнение, воздержитесь от каких-либо действий.

7. Использовать безопасный DNS.
Безопасный DNS – это бесплатный сервис контентной фильтрации, который ограничивает доступ к вредоносным сайтам, а также ресурсам, нежелательным для просмотра. Позволяет владельцу защищать либо все домашние смартфоны, либо выбирать фильтрацию для них по отдельности через простые для понимания готовые в профиле. Если сайт внесен в базу Безопасного DNS, пользователь увидит сообщение об этом.

Этот сервис схож с услугой «Родительского контроля», но в отличие от многих других является абсолютно бесплатным. Подключить данную услугу может любой пользователь, поскольку подключение не требует особых специальных знаний в сфере IT.

Подключение сервиса для смартфонов на базе Android возможна как на определенном смартфоне, так и при помощи Wi-Fi сети.
Для настройки на смартфоне необходимо совершить следующие действия: Выберите свою точку доступа Wi-Fi из списка доступных сетей => нажмите на кнопку Настройки => выберите пункт Дополнительно => в разделе Параметры IP измените данный пункт с DHCP на Статический => введите 91.214.42.211 в качестве DNS1 => альтернативный 91.214.42.212 DNS2.

Несколько удобнее, конечно, будет провести конфигурацию сразу точки доступа Wi-Fi сети, нежели каждого смартфона. Для этого достаточно в настройках DHCP на точке доступа Wi-Fi указать 91.214.42.211 в качестве предпочитаемого DNS сервера, а также 91.214.42.212 в качестве альтернативного. Таким образом, принятые настройки DNS будут автоматически приняты для смартфонов, подключаемых к данному Wi-Fi.


Рост числа вредоносных программ, нацеленных на Android несет в себе серьезную угрозу. Но разве не приятно знать, что у вас есть возможность, благодаря которой эта угроза никогда не станет реальностью для вашего смартфона? Нужно лишь соблюдать правила кибергигиены и устанавливать приложения из проверенных источников.


Защитите ваши данные и деньги на смартфоне, используя наши рекомендации!

ВНИМАНИЕ ФИШИНГ! КАК НЕ СТАТЬ ЖЕРТВОЙ ФИШИНГОВЫХ АТАК

Количество фишинговых атак увеличивается с каждым годом, а методы «фишеров» становятся все изощреннее. Жертвы фишинговых атак — обычные интернет-пользователи, предприниматели и целые компании. Существуют множество уловок злоумышленников, направленных на получение конфиденциальных данных пользователей с дальнейшим их использованием в корыстных целях, в том числе снятие средств с банковских карт.

Впервые понятие «фишинг» было использовано в 1996 году, когда злоумышленники, представляясь сотрудниками крупного американского интернет-провайдера AOL (America Online), собирали идентификационную информацию пользователей (логины и пароли). В результате от имени этих людей производились рассылки спама.

Для того, чтобы не стать жетрвой мошенников эксперты KZ-CERT рекомендуют соблюдать следующие рекомендации:

  • С подозрением относитесь к нежелательным телефонным звонкам, сообщениям электронной почты, особенно с ссылками от людей, которые запрашивают данные о сотрудниках или другую внутреннюю информацию. Если неизвестный человек утверждает, что он из доверенной организации, то следует проверить его личность напрямую в компании.
  • Остерегайтесь открытия сомнительных ссылок, получаемых в мессенджерах и социальных сетях.
  • Не передавайте личную, конфиденциальную и корпоративную информацию о вашей организации, если вы не уверены в том, что у человека есть полномочия на получение такой информации.
  • Не раскрывайте личную или финансовую информацию по электронной почте.
  • Не отправляйте конфиденциальную информацию через Интернет, если вы не уверены в легитимности интернет-ресурса.
  • Если вы не уверены, является ли обращение или запрос по электронной почте законным, то следует проверить его, связавшись напрямую с компанией. При этом не используйте контактную информацию, указанную в письме или по ссылке из письма.
  • Используйте антивирусное программное обеспечение и своевременно обновляйте его базы, используйте фильтры электронной почты, чтобы уменьшить количество получаемых фишинговых рассылок.
  • Воспользуйтесь всеми функциями защиты от фишинга, предлагаемыми вашим почтовым клиентом и веб-браузером.
  • Используйте двухфакторную аутентификацию (2FA).
  • Никому не сообщайте трёхзначный CVV/CVC-код (на обратной стороне банковской карты). И не сообщайте поступающий SMS-код от банка.

Если вы столкнулись с инцидентом информационной безопасности, просим сообщать нашим специалистам по бесплатному номеру 1400 (круглосуточно) или отправить заявку в Telegram-чат: https://t.me/kzcert.

Айдың көрсеткіштері

Stats.allStatsArrow Right