Логотип Государственной Технической Службы
Мемлекеттік 
техникалық қызмет

STS Cyber Challenge 2026 іріктеу кезеңі аяқталды: 10 финалист команда анықталды

2026 жылғы 8 қазанда «Мемлекеттік техникалық қызмет» акционерлік қоғамы ұйымдастырған STS Cyber Challenge 2026 жыл сайынғы киберқауіпсіздік жарысының іріктеу кезеңі аяқталды.

Жарыс студенттердің киберқауіпсіздік саласындағы практикалық дағдыларын дамытуға, дарынды жас мамандарды анықтауға және саланың кадрлық әлеуетін нығайтуға бағытталған.

Алғашқы кезең осалдықтарды анықтауға бағытталған онлайн жарыс форматында өтіп, 8 сағатқа созылды. Қатысушылар ұсынылған жүйелерді зерттеп, осалдықтарды анықтап, талдау арқылы өздерінің білімі мен практикалық дағдыларын көрсетті. Нәтижелер Bug Bounty моделі бойынша есептер түрінде қабылданды. Есептерде анықталған осалдықтардың сипаттамасы мен оларды қайта жаңғырту тәсілдері көрсетілді.

Іріктеу кезеңінің қорытындысы бойынша STS Cyber Challenge 2026 финалына өткен, құрамында 33 қатысушысы бар 10 команда анықталды.

Іріктеу кезеңінің үздік үштігі:

  • 1-орын — 4 300 ұпай жинап, 17 тапсырманы шешкен FR13NDS TEAM;

  • 2-орын — 3 150 ұпай жинап, 12 тапсырманы шешкен pelmeni;

  • 3-орын — 1 650 ұпай жинап, 10 тапсырманы шешкен ksturobot.

Жарыстың финалдық кезеңіне өткен командалардың толық тізімі «МТҚ» АҚ-ның sts.kz ресми сайтында жарияланды.

STS Cyber Challenge 2026 қорытынды кезеңі 9–11 желтоқсан аралығында Астана қаласында нақты IT-инфрақұрылымды модельдейтін мамандандырылған киберполигонда өтеді. Финалистер Киберқауіпсіздікті қамтамасыз ету орталықтарының (КҚО) атынан шығатын Blue Team командаларына қарсы практикалық жарыстарға қатысады.

Жарыстың техникалық серіктесі ретінде практикалық тапсырмалар мен кибержаттығуларды өткізуге арналған технологиялық инфрақұрылымды қамтамасыз ететін Freedom Cloud компаниясы әрекет етеді.

«Мемлекеттік техникалық қызмет» АҚ командаларды іріктеу кезеңінен сәтті өтуімен құттықтайды және финалистерге жарыстың қорытынды кезеңінде сәттілік пен лайықты нәтижелер тілейді.

Жарыс туралы толық ақпарат келесі сайтта қолжетімді: https://challenge.sts.kz/

STS Cyber Challenge 2026 іріктеу кезеңі басталды

2026 жылғы 8 қазанда «Мемлекеттік техникалық қызмет» акционерлік қоғамы ұйымдастырған киберқауіпсіздік бойынша жыл сайынғы STS Cyber Challenge 2026 жарысының іріктеу кезеңі басталды.

Жарыс студенттердің киберқауіпсіздік саласындағы практикалық дағдыларын дамытуға, дарынды жас мамандарды анықтауға және саланың кадрлық әлеуетін нығайтуға бағытталған.

Бірінші кезең онлайн-CTF (Capture The Flag) форматында, 8 сағат ұзақтығымен өтеді.  Қатысушылар осалдықтарды іздеуге және талдауға байланысты практикалық тапсырмаларды шеше отырып, өздерінің білімдері мен дағдыларын көрсетуге тиіс.

Іріктеу кезеңінің қорытындысы бойынша жарысты финалда жалғастыратын командалар анықталады. Нәтижелер 2026 жылғы 9 қазанда sts.kz ресми сайтында жарияланады.

STS Cyber Challenge 2026 қорытынды кезеңі 9-11 желтоқсан аралығында Астанада нақты АТ-инфрақұрылымына ұқсастырылып, мамандандырылған киберполигонда өтеді. Финалистер Киберқауіпсіздікті қамтамасыз ету орталықтары (КҚҚО) атынан қатысатын Blue Team командаларына қарсы практикалық жарыстарға қатысады.

Жарыстың техникалық әріптесі - практикалық тапсырмалар мен кибероқу-жаттығулар өткізу үшін технологиялық инфрақұрылымды қамтамасыз ететін Freedom Cloud.

«Мемлекеттік техникалық қызмет» АҚ барлық қатысушыларға сәттілік, іріктеу кезеңінен ойдағыдай өтіп, лайықты нәтижелерге қол жеткізуді тілейді! Жарыс туралы толық ақпарат https://challenge.sts.kz/ сайтында.

Астанада KazHackStan 2026 мәресіне жетті: CyberKumbez жеңімпаздары мен ICO 2027 ұлттық іріктеуінің финалистері белгілі болды

29–30 қыркүйекте Астанада, «Тәуелсіздік сарайы» кешенінде Орталық Азияның ең ірі кәсіби алаңы — KazHackStan 2026 киберқауіпсіздік бойынша халықаралық конференциясы өтті. Конференция алғаш рет елордада ұйымдастырылды. Екі күн ішінде алаң жеті елден 10 000-ға жуық қатысушыны және 100-ден астам қазақстандық пен халықаралық спикерді жинады. Жылдың басты тақырыбы Cyber Resilience — «Кибертөзімділік» болды: мемлекеттің, бизнестің және қоғамның цифрлық шабуылдарға төтеп беру, жылдам қалпына келу және жұмысты жалғастыру қабілеті.

1-күн — Government & Business Day

Конференцияны ҚР Премьер-министрінің орынбасары — Жасанды интеллект және цифрлық даму министрі Жаслан Мәдиев пен ҚР Ішкі істер министрінің орынбасары Сәкен Сәрсенов ашты.

Құттықтау сөзінде Жаслан Мәдиев жасанды интеллект киберқатерлердің ауқымы мен жылдамдығын өзгертіп жатқанын, ал бүгінде цифрлық жүйелердің тұрақтылығына мемлекеттің жұмысы, экономика және азаматтардың күнделікті өмірі байланысты екенін атап өтті
. Ол елде киберқауіпсіздік туралы заң қабылданғанын, дербес деректерді қорғау талаптары жаңартылғанын, ал 400-ден астам аса маңызды нысанның ерекше бақылауға алынғанын еске салды. «Киберқауіпсіздік бүгінде — бұл ұлттық қауіпсіздік мәселесі», — деп атап өтті министр.

Басты сахнада Қазақстанның технологиялық тәуелсіздігі, ұлттық кибертөзімділік, шағын бизнесті қорғау, Bug Bounty дамуы және ЖИ әсерінен қатерлердің трансформациясы талқыланды
. Орталық сессиялардың бірі «Digital Distrust: How AI Changes the Rules of the Game for Fraudsters and Defenders» панельдік сессиясы болды. Спикерлер арасында — K. S. Venkatraman (trusted, resilient and sovereign AI), әлеуметтік инженерия сарапшысы Jayson E. Street, João Pedro Brandão e Silva, Shayaun Nejad, Алексей Лукацкий. Қатарлас өткен тректер OSINT және цифрлық криминалистиканы, дербес деректерді қорғауды, AI-агенттердің қауіпсіздігін, жалған ақпарат пен қаржылық пирамидаларға қарсы іс-қимылды қамтыды.

AI Council

KazHackStan 2026 аясында AI Council Astana — Астана қ. жасанды интеллектіні дамыту жөніндегі кеңестің отырысы өтті. Кеңес 2025 жылдың тамызында әкімдік жанындағы консультативтік орган ретінде Астана әкімінің өкімімен құрылған. Оның міндеттері — қалалық орта мен басқару жүйесіне ЖИ енгізудің басым бағыттарын айқындау, қалалық инфрақұрылымның цифрлық трансформациясына ықпал ету, стартаптарды қолдау, кадрларды дамыту және мемлекеттің, бизнестің және университеттердің жұмысын үйлестіру. Отырыс Астана әкімдігінің, Astana Innovations және TSARKA-ның қатысуымен өтті.

Отырыста сөз сөйлеген Astana Hub халықаралық технопаркінің бас директоры Мағжан Мәдиев жасанды интеллект қаланың, бизнестің және тұрғындардың нақты мәселелерін шешкенде ғана құнды болатынын атап өтті
. Ол Астана әкімдігімен бірлесіп alem.ai халықаралық жасанды интеллект орталығы құрылғанын, ал соңғы үш жылда әкімдікпен және Astana Innovations-пен бірге акселерациялық бағдарламалар жүргізілгенін еске салды: 67 жоба қолдау тауып, оның 36-сы өз шешімдерін қалада енгізуге мүмкіндік алды. Оның айтуынша, ЖИ дамыту әр тараптың өз рөлі болатын тығыз ынтымақтастықты талап етеді: мемлекет жағдай жасайды және инфрақұрылымды ашады, бизнес сұранысты қалыптастырады, ал стартаптар сынақтан өткізіп, өнімдерді жақсартады және ауқымдайды. Келесі жылға арналған міндет — пилоттық жобаларды бүкіл Астана бойынша ауқымды енгізуге көшіру.

Ынтымақтастық туралы меморандум

Конференция аясында Қазақстан Ұлттық Банкінің Цифрлық даму орталығы (ЦДО) мен TSARKA цифрлық даму және киберқауіпсіздік саласындағы ынтымақтастық туралы меморандумға қол қойды.

Тараптар ақпараттық қауіпсіздік және киберқатерлерге қарсы іс-қимыл саласындағы бірлескен бастамалармен жұмыс істейтін болады, сондай-ақ перспективалы технологиялық шешімдерді тестілеп, пилоттайтын болады
. Практикалық тәжірибе алмасуға және мамандардың құзыреттілігін дамытуға мүмкіндік беретін бірлескен семинарлар, тренингтер мен кибержаттығулар жеке бағытқа айналады.

2-күн — Secure Development & Hack Day

Екінші күн техникалық киберқауіпсіздікке арналды: AppSec және DevSecOps, бұлтты инфрақұрылымның қауіпсіздігі, LLM және AI-көмекшілер, криптография, malware, аппараттық қауіпсіздік және нақты шабуылдарды талдау. Жеке блок Қазақстандағы меншікті электроника мен chip design-ды дамытуға қатысты болды. Баяндамалармен Әбілқайыр Иманбердиев, Christopher Johnson, Tan Wai Kaey, Daniel Bohannon және басқа да халықаралық және қазақстандық сарапшылар сөз сөйледі.

ICO 2027 ұлттық іріктеуінің қорытындылары

KazHackStan алаңында Италияда өтетін International Cybersecurity Olympiad 2027-ге қатысу үшін Қазақстан құрамасына оқушыларды ұлттық іріктеудің финалы өтті (Jeopardy CTF форматы). Үздік нәтижелерді көрсеткендер:

Орын

Қатысушы

1

Неспаев Ильяс

2

Кайыргелди Нурали

3

Хамидолла Нурахмет

4

Рымбек Дауыт

5

Марат Жангир

6

Боларбек Бекнур

7

Бекетов Даужан

8

Мухаметкали Алихан

9

Маратова Аружан

10

Алимов Арман


CyberKumbez жеңімпаздары

Киберполигонда өткен практикалық киберқауіпсіздік бойынша ауқымды сайыс — CyberKumbez финалы екі форматта өтті: шабуылдаушы (Red Team) және қорғаныс (Blue Team).


Red Team

Орын

Команда

1

FR13NDS TEAM

2

ZeroTrust

3

AzCyberForce

4

mimicats

5

em1x


Blue Team

Орын

Қатысушы

1

Pepe_schnelle

2

rasmgaol

3

ZHAUBASAR


AI MONTH 2026 бөлігі

KazHackStan 2026 цифрландыру және жасанды интеллект жылында 23 қыркүйек пен 23 қазан аралығында өтетін ЖИ және цифрлық технологиялар саласындағы оқиғалар бағдарламасы — AI MONTH шеңберінде өтті. Айдың орталық оқиғасы 1–3 қазанда Астанада өтіп жатқан халықаралық AI & Digital Bridge 2026 форумы болмақ.

Ұйымдастырушылар туралы

Конференция ұйымдастырушысы — Орталық Азиядағы киберқауіпсіздік көшбасшысы TSARKA, ҚР Жасанды интеллект және цифрлық даму министрлігімен, ҚР ІІМ Киберқылмысқа қарсы іс-қимыл департаментімен және Астана қаласының әкімдігімен бірлесіп. Серіктестер: Freedom Bank, Arizona State University, Astana Hub халықаралық технопаркі.

KazHackStan 2017 жылдан бері жыл сайын өткізіледі
. Ресми сайт: https://kazhackstan.com/

KazHackStan 2026 аясында КҚҰҮО жабық отырысы өткізілді

2026 жылғы 29 қыркүйекте Астана қаласында KazHackStan 2026 киберқауіпсіздік жөніндегі халықаралық конференцияның бірінші күні аясында Киберқауіпсіздіктің ұлттық үйлестіру орталығының (КҚҰҮО) жабық отырысы өтті.

Оған ҚР ЖИЦДМ АҚК төрағасы Талғат Мұстағұлов, КҚҰҮО штабының басшысы Айдос Сұлейменов, сондай-ақ киберқауіпсіздікті қамтамасыз ету орталықтарының өкілдері қатысты.

Отырыс барысында қатысушылар киберқауіпсіздікті қамтамасыз етудің өзекті мәселелерін, сондай-ақ КҚҚО мен КҚҰҮО арасында ақпарат алмасудың тиімділігін арттыруды талқылады. Киберқауіпсіздік оқиғаларын сыныптау тәсілдеріне, оларды өңдеу және әрекет ету тетіктерін одан әрі жетілдіруге ерекше назар аударылды.

Сонымен қатар, қатысушылар саланы дамыту және киберқауіпсіздікті қамтамасыз ету орталықтарының қызметіне қойылатын талаптарды жетілдіру мәселелері бойынша пікір алмасты.

Талқылаудың тағы бір бағыты киберқауіпсіздік аудиті болды. Қатысушылар оны жүргізудің және ақпараттық жүйелердің қорғалуын бағалау тетіктерін дамытудың өзекті мәселелерін қарастырды.

Сондай-ақ, киберқатерлерді мониторингтеу, талдау және оларға әрекет ету тиімділігін арттыру үшін жасанды интеллект технологияларын қолдану мүмкіндіктері қарастырылды. Сонымен бірге, қатысушылар қатерлерді белсенді анықтау және киберқауіпсіздікті қамтамасыз ету орталықтарының құзыреттерін дамыту саласында тәжірибе алмасты.

Отырыс соңында КҚҰҮО штабының басшысы Айдос Сұлейменов 2026 жылдың желтоқсанында STS Cyber Challenge 2026 финалдық кезеңі аясында Астанадағы киберполигонда өтетін кибероқу- жаттығулар туралы хабарлады.

Белгіленген бағыттар бойынша жұмыс КҚҰҮО мен сала өкілдерінің келесі кездесулері шеңберінде жалғастырылатын болады.

«МТҚ» АҚ-да КҚҰҮО КҮК XVI-отырысы өткізілді

2026 жылғы 23 қыркүйекте Астанада Киберқауіпсіздіктің ұлттық үйлестіру орталығының Консультативтік үйлестіру кеңесінің XVI-отырысы өткізілді.

Отырысты «МТК» АҚ Басқарма Төрағасы Жүнісбек Асқар Рахымбайұлы ашты. ҚР ЖИЦДМ Ақпараттық қауіпсіздік комитетінің өкілі де құттықтау сөз сөйледі.

Кездесу аясында қатысушылар киберқауіпсіздік саласындағы өзекті мәселелерді талқылады: нормативтік құқықтық актілердегі өзгерістер, киберқауіпсіздік талаптарына сәйкестікке сынақтар жүргізу және цифрлық үкіметтің QazTech платформасына көшуі.

Сонымен қатар, сайлау алдындағы кезеңде ҚР ОСК-де киберқауіпсіздікті қамтамасыз ету мәселелері және Қазақстан Республикасының мемлекеттік органдарындағы киберқауіпсіздік саласының жұмыскерлеріне қажет құзыреттер қаралды.

Отырысты жалғастыра, қатысушылар Құзыреттер орталығының қызметін, сондай-ақ «МТҚ»АҚ КҚҰҮО-ның КҮК базасында технологиялық жүйелерді киберқорғау процестерін жетілдіру жөніндегі ведомствоаралық үйлестіру тобын құру бастамасын талқылады.

Кездесу барысында қатысушылар аталған мәселелер бойынша пікір алмасып, киберқауіпсіздік саласындағы өзара іс-қимылдың өзекті бағыттарын талқылады.

Танымал жаңалықтар

Жаңалықтар
STS Cyber Challenge 2026 іріктеу кезеңі аяқталды: 10 финалист команда анықталды

2026 жылғы 8 қазанда «Мемлекеттік техникалық қызмет» акционерлік қоғамы ұйымдастырған STS Cyber Challenge 2026 жыл сайынғы киберқауіпсіздік жарысының іріктеу кезеңі аяқталды.

Жарыс студенттердің киберқауіпсіздік саласындағы практикалық дағдыларын дамытуға, дарынды жас мамандарды анықтауға және саланың кадрлық әлеуетін нығайтуға бағытталған.

Алғашқы кезең осалдықтарды анықтауға бағытталған онлайн жарыс форматында өтіп, 8 сағатқа созылды. Қатысушылар ұсынылған жүйелерді зерттеп, осалдықтарды анықтап, талдау арқылы өздерінің білімі мен практикалық дағдыларын көрсетті. Нәтижелер Bug Bounty моделі бойынша есептер түрінде қабылданды. Есептерде анықталған осалдықтардың сипаттамасы мен оларды қайта жаңғырту тәсілдері көрсетілді.

Іріктеу кезеңінің қорытындысы бойынша STS Cyber Challenge 2026 финалына өткен, құрамында 33 қатысушысы бар 10 команда анықталды.

Іріктеу кезеңінің үздік үштігі:

  • 1-орын — 4 300 ұпай жинап, 17 тапсырманы шешкен FR13NDS TEAM;

  • 2-орын — 3 150 ұпай жинап, 12 тапсырманы шешкен pelmeni;

  • 3-орын — 1 650 ұпай жинап, 10 тапсырманы шешкен ksturobot.

Жарыстың финалдық кезеңіне өткен командалардың толық тізімі «МТҚ» АҚ-ның sts.kz ресми сайтында жарияланды.

STS Cyber Challenge 2026 қорытынды кезеңі 9–11 желтоқсан аралығында Астана қаласында нақты IT-инфрақұрылымды модельдейтін мамандандырылған киберполигонда өтеді. Финалистер Киберқауіпсіздікті қамтамасыз ету орталықтарының (КҚО) атынан шығатын Blue Team командаларына қарсы практикалық жарыстарға қатысады.

Жарыстың техникалық серіктесі ретінде практикалық тапсырмалар мен кибержаттығуларды өткізуге арналған технологиялық инфрақұрылымды қамтамасыз ететін Freedom Cloud компаниясы әрекет етеді.

«Мемлекеттік техникалық қызмет» АҚ командаларды іріктеу кезеңінен сәтті өтуімен құттықтайды және финалистерге жарыстың қорытынды кезеңінде сәттілік пен лайықты нәтижелер тілейді.

Жарыс туралы толық ақпарат келесі сайтта қолжетімді: https://challenge.sts.kz/

STS Cyber Challenge 2026 іріктеу кезеңі басталды

2026 жылғы 8 қазанда «Мемлекеттік техникалық қызмет» акционерлік қоғамы ұйымдастырған киберқауіпсіздік бойынша жыл сайынғы STS Cyber Challenge 2026 жарысының іріктеу кезеңі басталды.

Жарыс студенттердің киберқауіпсіздік саласындағы практикалық дағдыларын дамытуға, дарынды жас мамандарды анықтауға және саланың кадрлық әлеуетін нығайтуға бағытталған.

Бірінші кезең онлайн-CTF (Capture The Flag) форматында, 8 сағат ұзақтығымен өтеді.  Қатысушылар осалдықтарды іздеуге және талдауға байланысты практикалық тапсырмаларды шеше отырып, өздерінің білімдері мен дағдыларын көрсетуге тиіс.

Іріктеу кезеңінің қорытындысы бойынша жарысты финалда жалғастыратын командалар анықталады. Нәтижелер 2026 жылғы 9 қазанда sts.kz ресми сайтында жарияланады.

STS Cyber Challenge 2026 қорытынды кезеңі 9-11 желтоқсан аралығында Астанада нақты АТ-инфрақұрылымына ұқсастырылып, мамандандырылған киберполигонда өтеді. Финалистер Киберқауіпсіздікті қамтамасыз ету орталықтары (КҚҚО) атынан қатысатын Blue Team командаларына қарсы практикалық жарыстарға қатысады.

Жарыстың техникалық әріптесі - практикалық тапсырмалар мен кибероқу-жаттығулар өткізу үшін технологиялық инфрақұрылымды қамтамасыз ететін Freedom Cloud.

«Мемлекеттік техникалық қызмет» АҚ барлық қатысушыларға сәттілік, іріктеу кезеңінен ойдағыдай өтіп, лайықты нәтижелерге қол жеткізуді тілейді! Жарыс туралы толық ақпарат https://challenge.sts.kz/ сайтында.

Астанада KazHackStan 2026 мәресіне жетті: CyberKumbez жеңімпаздары мен ICO 2027 ұлттық іріктеуінің финалистері белгілі болды

29–30 қыркүйекте Астанада, «Тәуелсіздік сарайы» кешенінде Орталық Азияның ең ірі кәсіби алаңы — KazHackStan 2026 киберқауіпсіздік бойынша халықаралық конференциясы өтті. Конференция алғаш рет елордада ұйымдастырылды. Екі күн ішінде алаң жеті елден 10 000-ға жуық қатысушыны және 100-ден астам қазақстандық пен халықаралық спикерді жинады. Жылдың басты тақырыбы Cyber Resilience — «Кибертөзімділік» болды: мемлекеттің, бизнестің және қоғамның цифрлық шабуылдарға төтеп беру, жылдам қалпына келу және жұмысты жалғастыру қабілеті.

1-күн — Government & Business Day

Конференцияны ҚР Премьер-министрінің орынбасары — Жасанды интеллект және цифрлық даму министрі Жаслан Мәдиев пен ҚР Ішкі істер министрінің орынбасары Сәкен Сәрсенов ашты.

Құттықтау сөзінде Жаслан Мәдиев жасанды интеллект киберқатерлердің ауқымы мен жылдамдығын өзгертіп жатқанын, ал бүгінде цифрлық жүйелердің тұрақтылығына мемлекеттің жұмысы, экономика және азаматтардың күнделікті өмірі байланысты екенін атап өтті
. Ол елде киберқауіпсіздік туралы заң қабылданғанын, дербес деректерді қорғау талаптары жаңартылғанын, ал 400-ден астам аса маңызды нысанның ерекше бақылауға алынғанын еске салды. «Киберқауіпсіздік бүгінде — бұл ұлттық қауіпсіздік мәселесі», — деп атап өтті министр.

Басты сахнада Қазақстанның технологиялық тәуелсіздігі, ұлттық кибертөзімділік, шағын бизнесті қорғау, Bug Bounty дамуы және ЖИ әсерінен қатерлердің трансформациясы талқыланды
. Орталық сессиялардың бірі «Digital Distrust: How AI Changes the Rules of the Game for Fraudsters and Defenders» панельдік сессиясы болды. Спикерлер арасында — K. S. Venkatraman (trusted, resilient and sovereign AI), әлеуметтік инженерия сарапшысы Jayson E. Street, João Pedro Brandão e Silva, Shayaun Nejad, Алексей Лукацкий. Қатарлас өткен тректер OSINT және цифрлық криминалистиканы, дербес деректерді қорғауды, AI-агенттердің қауіпсіздігін, жалған ақпарат пен қаржылық пирамидаларға қарсы іс-қимылды қамтыды.

AI Council

KazHackStan 2026 аясында AI Council Astana — Астана қ. жасанды интеллектіні дамыту жөніндегі кеңестің отырысы өтті. Кеңес 2025 жылдың тамызында әкімдік жанындағы консультативтік орган ретінде Астана әкімінің өкімімен құрылған. Оның міндеттері — қалалық орта мен басқару жүйесіне ЖИ енгізудің басым бағыттарын айқындау, қалалық инфрақұрылымның цифрлық трансформациясына ықпал ету, стартаптарды қолдау, кадрларды дамыту және мемлекеттің, бизнестің және университеттердің жұмысын үйлестіру. Отырыс Астана әкімдігінің, Astana Innovations және TSARKA-ның қатысуымен өтті.

Отырыста сөз сөйлеген Astana Hub халықаралық технопаркінің бас директоры Мағжан Мәдиев жасанды интеллект қаланың, бизнестің және тұрғындардың нақты мәселелерін шешкенде ғана құнды болатынын атап өтті
. Ол Астана әкімдігімен бірлесіп alem.ai халықаралық жасанды интеллект орталығы құрылғанын, ал соңғы үш жылда әкімдікпен және Astana Innovations-пен бірге акселерациялық бағдарламалар жүргізілгенін еске салды: 67 жоба қолдау тауып, оның 36-сы өз шешімдерін қалада енгізуге мүмкіндік алды. Оның айтуынша, ЖИ дамыту әр тараптың өз рөлі болатын тығыз ынтымақтастықты талап етеді: мемлекет жағдай жасайды және инфрақұрылымды ашады, бизнес сұранысты қалыптастырады, ал стартаптар сынақтан өткізіп, өнімдерді жақсартады және ауқымдайды. Келесі жылға арналған міндет — пилоттық жобаларды бүкіл Астана бойынша ауқымды енгізуге көшіру.

Ынтымақтастық туралы меморандум

Конференция аясында Қазақстан Ұлттық Банкінің Цифрлық даму орталығы (ЦДО) мен TSARKA цифрлық даму және киберқауіпсіздік саласындағы ынтымақтастық туралы меморандумға қол қойды.

Тараптар ақпараттық қауіпсіздік және киберқатерлерге қарсы іс-қимыл саласындағы бірлескен бастамалармен жұмыс істейтін болады, сондай-ақ перспективалы технологиялық шешімдерді тестілеп, пилоттайтын болады
. Практикалық тәжірибе алмасуға және мамандардың құзыреттілігін дамытуға мүмкіндік беретін бірлескен семинарлар, тренингтер мен кибержаттығулар жеке бағытқа айналады.

2-күн — Secure Development & Hack Day

Екінші күн техникалық киберқауіпсіздікке арналды: AppSec және DevSecOps, бұлтты инфрақұрылымның қауіпсіздігі, LLM және AI-көмекшілер, криптография, malware, аппараттық қауіпсіздік және нақты шабуылдарды талдау. Жеке блок Қазақстандағы меншікті электроника мен chip design-ды дамытуға қатысты болды. Баяндамалармен Әбілқайыр Иманбердиев, Christopher Johnson, Tan Wai Kaey, Daniel Bohannon және басқа да халықаралық және қазақстандық сарапшылар сөз сөйледі.

ICO 2027 ұлттық іріктеуінің қорытындылары

KazHackStan алаңында Италияда өтетін International Cybersecurity Olympiad 2027-ге қатысу үшін Қазақстан құрамасына оқушыларды ұлттық іріктеудің финалы өтті (Jeopardy CTF форматы). Үздік нәтижелерді көрсеткендер:

Орын

Қатысушы

1

Неспаев Ильяс

2

Кайыргелди Нурали

3

Хамидолла Нурахмет

4

Рымбек Дауыт

5

Марат Жангир

6

Боларбек Бекнур

7

Бекетов Даужан

8

Мухаметкали Алихан

9

Маратова Аружан

10

Алимов Арман


CyberKumbez жеңімпаздары

Киберполигонда өткен практикалық киберқауіпсіздік бойынша ауқымды сайыс — CyberKumbez финалы екі форматта өтті: шабуылдаушы (Red Team) және қорғаныс (Blue Team).


Red Team

Орын

Команда

1

FR13NDS TEAM

2

ZeroTrust

3

AzCyberForce

4

mimicats

5

em1x


Blue Team

Орын

Қатысушы

1

Pepe_schnelle

2

rasmgaol

3

ZHAUBASAR


AI MONTH 2026 бөлігі

KazHackStan 2026 цифрландыру және жасанды интеллект жылында 23 қыркүйек пен 23 қазан аралығында өтетін ЖИ және цифрлық технологиялар саласындағы оқиғалар бағдарламасы — AI MONTH шеңберінде өтті. Айдың орталық оқиғасы 1–3 қазанда Астанада өтіп жатқан халықаралық AI & Digital Bridge 2026 форумы болмақ.

Ұйымдастырушылар туралы

Конференция ұйымдастырушысы — Орталық Азиядағы киберқауіпсіздік көшбасшысы TSARKA, ҚР Жасанды интеллект және цифрлық даму министрлігімен, ҚР ІІМ Киберқылмысқа қарсы іс-қимыл департаментімен және Астана қаласының әкімдігімен бірлесіп. Серіктестер: Freedom Bank, Arizona State University, Astana Hub халықаралық технопаркі.

KazHackStan 2017 жылдан бері жыл сайын өткізіледі
. Ресми сайт: https://kazhackstan.com/

KazHackStan 2026 аясында КҚҰҮО жабық отырысы өткізілді

2026 жылғы 29 қыркүйекте Астана қаласында KazHackStan 2026 киберқауіпсіздік жөніндегі халықаралық конференцияның бірінші күні аясында Киберқауіпсіздіктің ұлттық үйлестіру орталығының (КҚҰҮО) жабық отырысы өтті.

Оған ҚР ЖИЦДМ АҚК төрағасы Талғат Мұстағұлов, КҚҰҮО штабының басшысы Айдос Сұлейменов, сондай-ақ киберқауіпсіздікті қамтамасыз ету орталықтарының өкілдері қатысты.

Отырыс барысында қатысушылар киберқауіпсіздікті қамтамасыз етудің өзекті мәселелерін, сондай-ақ КҚҚО мен КҚҰҮО арасында ақпарат алмасудың тиімділігін арттыруды талқылады. Киберқауіпсіздік оқиғаларын сыныптау тәсілдеріне, оларды өңдеу және әрекет ету тетіктерін одан әрі жетілдіруге ерекше назар аударылды.

Сонымен қатар, қатысушылар саланы дамыту және киберқауіпсіздікті қамтамасыз ету орталықтарының қызметіне қойылатын талаптарды жетілдіру мәселелері бойынша пікір алмасты.

Талқылаудың тағы бір бағыты киберқауіпсіздік аудиті болды. Қатысушылар оны жүргізудің және ақпараттық жүйелердің қорғалуын бағалау тетіктерін дамытудың өзекті мәселелерін қарастырды.

Сондай-ақ, киберқатерлерді мониторингтеу, талдау және оларға әрекет ету тиімділігін арттыру үшін жасанды интеллект технологияларын қолдану мүмкіндіктері қарастырылды. Сонымен бірге, қатысушылар қатерлерді белсенді анықтау және киберқауіпсіздікті қамтамасыз ету орталықтарының құзыреттерін дамыту саласында тәжірибе алмасты.

Отырыс соңында КҚҰҮО штабының басшысы Айдос Сұлейменов 2026 жылдың желтоқсанында STS Cyber Challenge 2026 финалдық кезеңі аясында Астанадағы киберполигонда өтетін кибероқу- жаттығулар туралы хабарлады.

Белгіленген бағыттар бойынша жұмыс КҚҰҮО мен сала өкілдерінің келесі кездесулері шеңберінде жалғастырылатын болады.

«МТҚ» АҚ-да КҚҰҮО КҮК XVI-отырысы өткізілді

2026 жылғы 23 қыркүйекте Астанада Киберқауіпсіздіктің ұлттық үйлестіру орталығының Консультативтік үйлестіру кеңесінің XVI-отырысы өткізілді.

Отырысты «МТК» АҚ Басқарма Төрағасы Жүнісбек Асқар Рахымбайұлы ашты. ҚР ЖИЦДМ Ақпараттық қауіпсіздік комитетінің өкілі де құттықтау сөз сөйледі.

Кездесу аясында қатысушылар киберқауіпсіздік саласындағы өзекті мәселелерді талқылады: нормативтік құқықтық актілердегі өзгерістер, киберқауіпсіздік талаптарына сәйкестікке сынақтар жүргізу және цифрлық үкіметтің QazTech платформасына көшуі.

Сонымен қатар, сайлау алдындағы кезеңде ҚР ОСК-де киберқауіпсіздікті қамтамасыз ету мәселелері және Қазақстан Республикасының мемлекеттік органдарындағы киберқауіпсіздік саласының жұмыскерлеріне қажет құзыреттер қаралды.

Отырысты жалғастыра, қатысушылар Құзыреттер орталығының қызметін, сондай-ақ «МТҚ»АҚ КҚҰҮО-ның КҮК базасында технологиялық жүйелерді киберқорғау процестерін жетілдіру жөніндегі ведомствоаралық үйлестіру тобын құру бастамасын талқылады.

Кездесу барысында қатысушылар аталған мәселелер бойынша пікір алмасып, киберқауіпсіздік саласындағы өзара іс-қимылдың өзекті бағыттарын талқылады.

DevSecOps процестеріндегі жеткізу тізбегі қауіпсіздігінің негізі ретінде бағдарламалық жасақтама құрамын талдау (SCA)
The modern software development industry has undergone a fundamental shift from writing proprietary code to assembling applications from pre-built building blocks. Research shows that in modern commercial applications, third-party components, open-source libraries, and frameworks account for 80% to 90% of the entire codebase volume.

The use of open-source solutions significantly accelerates time-to-market and reduces development costs. However, this trend generates new attack vectors associated with Software Supply Chain Security. Vulnerabilities contained in widely used libraries are automatically imported into all dependent systems, creating large-scale risks, including data breaches, infrastructure disruption, and severe reputational damage.

Nature and Capabilities of the SCA Methodology

Software Composition Analysis (SCA) is an automated technology aimed at the inventory, identification, and risk management associated with the use of third-party and open-source components in a software product.

Unlike tools that analyze the quality and security of developers' proprietary code, SCA focuses exclusively on external dependencies. The primary functional capabilities of modern SCA solutions include the following areas:

  • Identification of Known Vulnerabilities (CVE): Comparing libraries and their versions used in a project against global vulnerability databases (e.g., the National Vulnerability Database — NVD) to detect known security defects.
  • Transitive Dependency Analysis: Many libraries import other components (dependencies of the second and deeper levels). SCA tools build complete dependency trees to identify hidden ("transitive") vulnerabilities that developers did not include directly.
  • License Compliance Audit: Checking third-party component licenses for compliance with the company's legal policies. This helps prevent the inadvertent use of libraries with restrictive copyleft licenses (e.g., GPL), which may require the company to open-source its own commercial product's codebase.
  • Obsolescence Control (Technical Debt): Monitoring the versions of packages in use. Outdated components not only harbor more latent defects, but also hinder system upgrade efforts when critical zero-day vulnerabilities are discovered.

Comparative Analysis: SCA, SAST, and DAST

To ensure comprehensive Application Security (AppSec), it is essential to clearly delineate the scopes of application for different security testing tools. The table below provides a comparison of key analysis technologies.

Comparison of Primary Security Testing Methodologies

CriterionSCASASTDAST
Object of AnalysisThird-party libraries and dependenciesProprietary application source codeRunning application in a runtime environment
Testing MethodWhite / gray box (manifest analysis)White box (static code analysis)Black box (external scanning)
Type of Defects DetectedKnown CVEs, licensing risksLogic flaws, injections (SQLi, XSS)Configuration errors, authorization issues
Implementation StageBuild and integration (CI/CD)Code authoring and buildTesting and operations
 
 
As seen in the table, SCA and SAST complement each other during the static analysis stage. SAST delves deeply into the structure of proprietary code (building abstract syntax trees, taint analysis), yet completely overlooks the internal design of packaged third-party dependencies. SCA, conversely, closes this SAST blind spot by auditing the entire imported software stack.

Integrating SCA into DevSecOps Processes and Best Practices

The implementation of SCA into the daily workflow of engineering teams must be carried out on the principle of continuous control, rather than periodic audits.

Automation in CI/CD

The most effective approach is to integrate SCA scanners directly into build pipelines (CI/CD pipelines). On every Pull Request or commit to the repository, the system should automatically scan dependency manifest files (such as package.json, pom.xml, requirements.txt).

Configuring automated Security Gates allows blocking builds or branch merges upon detecting vulnerabilities with a high severity level (e.g., $\text{CVSS} > 8.0$). This prevents dangerous flaws from entering the main development branch.

The MTTR Metric Challenge and Prioritization

One of the primary challenges when adopting SCA is the high alert volume, which leads to developer alert fatigue. The industry average Mean Time to Remediate (MTTR) for half of detected defects is approximately 252 days.

To optimize the vulnerability remediation process, the following practices are recommended:

  • Reachability Analysis: Using modern static analysis tools and runtime monitoring systems to verify whether a vulnerable function in a third-party library is actually invoked within the real execution context of the application. If the vulnerable code is physically unreachable, the remediation priority of such a CVE can be temporarily deprioritized.
  • Automated Dependency Updates: Utilizing specialized tooling to automatically create PRs with updated library versions where the vulnerability has already been resolved by the vendor's patch.

Conclusion

Software Composition Analysis (SCA) is no longer an optional tool in the cybersecurity professional's toolkit. In an era of extensive open-source adoption, securing the software supply chain becomes critically important. Regular dependency scanning, automated CI/CD checks, and fostering collaborative partnerships between development and security teams help minimize legal, financial, and technical risks, establishing a solid foundation for the secure evolution of IT products.
«МТҚ» АҚ болашақ мамандарға арналған киберқауіпсіздік бойынша STS Cyber Challenge 2026 жарыстарын өткізеді

«Мемлекеттік техникалық қызмет» акционерлік қоғамы киберқауіпсіздік бойынша жыл сайынғы STS Cyber Challenge 2026 жарыстары өткізілетінін хабарлайды.


Жарыстар студенттердің киберқауіпсіздік саласындағы практикалық дағдыларын дамытуға, цифрлық құзыреттерін жетілдіруге, дарынды жас мамандарды анықтау мен саланың кадрлық әлеуетін дамытуға бағытталған.


Қазақстан Республикасының жоғары және арнаулы орта оқу орындарының «Киберқауіпсіздік» бағыты бойынша білім алып жатқан студенттер командалары жарысқа қатысуға шақырылады. Оқу орындарының толық тізбесімен тіркелген кезде танысуға болады. Команданың құрамы – 4 қатысушы.


STS Cyber Challenge 2026 шеңберінде қатысушылар жарыстардың екі кезеңінен өтеді. 


Бірінші кезең 2026 жылғы 8 қазанда  онлайн-CTF (Capture The Flag) форматында 8 сағат ұзақтығымен өткізіледі. Бұл кезеңде қатысушыларға практикалық тапсырмалар ұсынылады, олардың әрқайсында талдау және шешімін табу үшін жеке осалдықтар болады. Бір тапсырмада үш осалдыққа дейін болуы мүмкін. Іріктеу кезеңінің қорытындылары бойынша финалға қатысатын командалар анықталатын болады.


Қорытынды кезең 2026 жылғы 9-11 желтоқсан аралығында Астана қаласында компанияның инфрақұрылымы толық ұқсастырылған киберполигонда өтеді. Финалистер Киберқауіпсіздікті қамтамасыз ету орталықтары (КҚҚО) атынан қатысатын Blue Team командаларына қарсы практикалық жарысқа қатысады.


2026 жылы жарыстардың техникалық әріптесі Freedom Cloud болып, практикалық тапсырмаларды және кибероқу-жаттығуларын өткізуге арналған технологиялық инфрақұрылымды қамтамасыз етеді. 


Жарыстардың қорытындылары бойынша жеңімпаздар мен жүлдегерлер марапатталады. Бірінші кезеңнің нәтижелері 2026 жылғы 9 қазанда  жарияланады, ал марапаттау рәсімі 2026 жылғы 11 желтоқсанда өтеді.   


Командалар 2026 жылғы 6 қазаны сағат 24:00-ге дейін тіркеле алады.

Толық ақпарат және тіркелу challenge.sts.kz сайтында.

ҚР-дағы киберқауіпсіздік жөніндегі KazHackStan 2026 конференциясы

2026 жылғы 29–30 қыркүйек, Астана қаласы, «Тәуелсіздік сарайы» кешені


Жыл тақырыбы: Cyber Resilience («Кибертұрақтылық»).

29–30 қыркүйекте Астанадағы Тәуелсіздік сарайында Орталық Азиядағы мемлекетті, бизнесті, технологиялық компанияларды, халықаралық сарапшылар мен хакерлік қауымдастықты біріктіретін ең ірі кәсіби алаң — KazHackStan 2026 халықаралық киберқауіпсіздік конференциясы өтеді.

Биылғы басты тақырып — Cyber Resilience (кибертұрақтылық). Бүгінгі таңда кибершабуылдардың алдын алудың өзі ғана жеткіліксіз: мемлекеттік жүйелер, компаниялар мен цифрлық қызметтер қауіптерді уақтылы анықтауға, оқиғаларға жедел әрекет етуге, жұмысты қалпына келтіруге және тіпті күрделі шабуылдан кейін де өз функцияларын жалғастыруға қабілетті болуы тиіс.

Сонымен қатар, киберқауіпсіздік тек мамандардың ғана мәселесі емес. Интернет-алаяқтық, дербес деректердің таралып кетуі, фишинг, дипфэйктер және басқа да цифрлық қауіптер күн сайын азаматтарға әсер етеді. Сондықтан KazHackStan 2026 кәсіби күн тәртібін цифрлық ортадағы қоғам қауіпсіздігі мәселелерімен біріктіреді.


1-күн — GOVERNMENT & BUSINESS DAY


Бірінші күн мемлекеттің, бизнестің, маңызды инфрақұрылымның кибертұрақтылығына және азаматтардың қауіпсіздігіне арналады.

Негізгі тақырыптар:

  • Азаматтарды интернет-алаяқтықтан, қаржы пирамидаларынан және әлеуметтік инженериядан қорғау.

  • Дербес деректердің таралуы және оларды қорғау.

  • Фейктер, дипфэйктер және ақпараттық манипуляциялар.

  • Киберқылмысқа қарсы іс-қимылдың практикалық кейстері.

  • Сыни маңызы бар инфрақұрылымды қорғау.

  • Киберқауекелдерді басқару және басшылардың жауапкершілігі.

  • Мемлекет, бизнес және ақпараттық қауіпсіздік мамандарының өзара іс-қимылы.

  • Жасанды интеллектке, бұлтты технологияларға және цифрлық трансформацияға байланысты туындайтын жаңа қауіптер.


2-күн — SECURE DEVELOPMENT & HACK DAY


Екінші күн қауіпсіз әзірлеуді, техникалық киберқауіпсіздікті және практикалық хакингті біріктіреді.

Secure Development бағыты:

  • AppSec және DevSecOps.

  • Әзірлеудің барлық кезеңдеріндегі қауіпсіздік.

  • Бұлтты инфрақұрылымды қорғау.

  • Олқылықтарды (уязвимости) іздеу және жою.

  • Әзірлеу процесінде жасанды интеллектті қолдану және жаңа қауекелдер.

Hack бағыты:

  • Жетекші қазақстандық және халықаралық сарапшылардың техникалық баяндамалары.

  • Шабуылдар мен қорғаныс әдістерінің тікелей көрсетілімдері (демонстрация).

  • Нақты олқылықтар мен кибероқиғаларды талдау.

  • ICO 2027 Ұлттық іріктеуінің финалы: оқушыларды Италияда өтетін халықаралық киберқауіпсіздік олимпиадасына қатысу үшін Қазақстан құрамасына іріктеудің очный кезеңі (Jeopardy CTF форматындағы жарыс).

  • Ауқымды практикалық киберқауіпсіздік жарысы — CyberKumbez финалы.

Іс-шара алаңында қазақстандық және халықаралық компаниялар киберқауіпсіздік саласындағы өнімдері мен технологияларын ұсынатын көрме аймағы жұмыс істейді.

KazHackStan мемлекеттік органдардың, қаржы секторының, ірі, орта және шағын бизнестің, IT-компаниялардың, әзірлеушілердің, зерттеушілердің, ақпараттық қауіпсіздік мамандары мен хакерлік қауымдастық өкілдерінің басын қосады.

KazHackStan 2026 басты идеясы — қарапайым қорғаныстан кибертұрақтылыққа көшу: мемлекеттің, бизнестің және қоғамның цифрлық шабуылдарға төтеп беру, жылдам қалпына келу және жұмысты жалғастыру қабілеті.

Конференцияны ұйымдастырушылар — киберқауіпсіздік және цифрлық егемендік саласындағы өңірлік көшбасшы TSARKA, ҚР Цифрлық даму, инновациялар және аэроғарыш өнеркәсібі министрлігімен (ҚР ЦДИАӨМ) және ҚР Ішкі істер министрлігінің Киберқылмысқа қарсы күрес департаментімен бірлесіп атқаруда.

Іс-шара Freedom Bank, Arizona State University, Astana Hub халықаралық технопаркі, Астана қаласының әкімдігі сияқты негізгі серіктестердің қолдауымен және қатысуымен өтуде.

KazHackStan 2026 конференциясы 29–30 қыркүйекте Астана қаласында, Тәуелсіздік даңғылы, 52 мекенжайындағы «Дворец Независимости» (Тәуелсіздік сарайы) кешенінде өтеді.

Конференцияның ресми сайты: https://kazhackstan.com/

БАСТАПҚЫ КОДТЫ ТАЛДАУ (БКТ)

БКТ деген не?

БКТ – бастапқы кодты талдау. Бұл цифрлық объектілерге жүргізілетін сынақтардың бағдарламалық қамтылымдағы осалдықтарды, ықтимал тәуекелдерді және осал тұстарды уақытылы анықтауға бағытталған бір түрі.


Бастапқы кодты талдау қандай мақсатта жүргізіледі?

БКТ:

• зиянкестер пайдалана алатын кодтағы осалдықтар мен осал тұстарды анықтауға;

•  құпия ақпараттың таралуы мен жария етілу тәуекелдерін азайтуға;

•  дербес деректердің қорғаулын қамтамасыз етуге;

• ақпараттық қауіпсіздік саласындағы заңнаманың және стандарттардың талаптарына сәйкестікті тексеруге;

•  ақпараттық жүйеге сенімділік деңгейін жоғарылатуға;

• инциденттердің және ұйымға келтірілуі ықтимал нұқсанның алдын алуға мүмкіндік береді.

БКТ қалай жүргізіледі?

Талдау автоматтандырылған және қолмен орындалатын тәсілдер біріктіріліп жүргізіледі.


1. Автоматтандырылған талдау

Осалдықтарды анықтау үшін мамандандырылған құралдар пайдаланылады:

• SAST — бастапқы кодты бағдарлама іске қосылмаған кездегі статикалық талдау;

• SCA — сыртқы кітапханалар мен бағдарламалық компоненттерді талдау;

• DAST — жұмыс істеп тұрған қосымшаны динамикалық талдау.


2. Қолмен талдау әдісі

Маман автоматтандырылған құралдар өткізіп жіберуі мүмкін проблемаларды, соның ішінде:

• осалдықтарды;

• бэкдорларды;

• жасырын бағдарламалық ендірмелерді;

• декларацияланбаған мүмкіндіктерді (ДМ) анықтау үшін бастапқы кодты егжей-тегжейлі зерделейді.

ДМ анықталған кезде бағдарламалық қамтылымның құрылымы мен логикасына, функцияларды орындау маршруттарына және өңделетін деректерге қосымша талдау жүргізіледі, ал нәтижелері есепте тіркеледі.


Талдау нәтижелеріне не кіреді
?

Қорытындылары бойынша анықталған осалдықтар мен ДМ тізбесі, олардың сипаты, анықталған орны және тәуекел мәртебесі берілген есеп қалыптастырылады. 

Бастапқы кодты талдау жөніндегі жұмыстардың көлемі оның мөлшерімен айқындалады.


Бастапқы кодқа талдау жүргізуге қойылатын талаптар және тәртібі «Цифрлық үкіметтің» цифрлық объектілерінің және аса маңызды цифрлық объектілердің киберқауіпсіздік талаптарына сәйкестігіне сынақтар жүргізу әдістемесінің (ҚР ЦДҚАӨМ 2019 жылғы 3 маусымдағы № 111/НҚ бұйрығы) 2-тарауында белгіленген.


БКТ – жай ғана кодтағы қатерлерді іздеу емес. Бұл жүйе өнеркәсіптік пайдалануға енгізілгенге дейін ақпараттық қауіпсіздік тәуекелдерін азайтуға бағытталған бағдарламалық қамтылымды кешенді бағалау.

ScanKZ: ұйымның сыртқы периметрін мониторингтеу

Ұйымның интернет-қолжетімді инфрақұрылымы үнемі өзгеріп отырады.  Жаңа домендер мен қосалқы домендер пайда болады, веб-сервистер іске қосылады, желілік жабдықтың баптаулары өзгереді, технологиялар мен олардың нұсқалары жаңартылады. Бұл ресурстардың бір бөлігі интернеттен қолжетімді, демек, олар туралы ақпаратты ұйым қызметкерлері ғана емес, ықтимал зиянкестер де көре алады.

Ұйым неғұрлым сыртқы ресурстарды пайдаланса, инфрақұрылымның толық және жаңартылған көрінісін қолмен сақтау қиынырақ болады. Тіпті бір ұмытылған домен, ашық порт немесе ескірген сервис ақпараттық қауіпсіздік командасының қосымша назарын қажет етуі мүмкін.

Сондықтан сыртқы периметрді - қол жетімді және сырттан табуға болатынның барлығын мониторингтеу қорғаудың маңызды бөлігіне айналады.


Интернет тарапынан инфрақұрылымға көзқарас 

ScanKZ - сыртқы периметрді мониторингтеуге және ықтимал осалдықтарды автоматты түрде анықтауға арналған платформа. Ол ұйымның интернет - қолжетімді инфрақұрылымын сырттан көруге және ол туралы сырттан қандай ақпарат алуға болатындығын түсінуге көмектеседі.

Бұл тәсіл мамандарға тек қана өздеріне белгілі ресурстарды бағалауға емес, сонымен қатар сыртқы периметр туралы біртұтас көрініс қалыптастыруға мүмкіндік береді: қандай активтер қолжетімді, оларда қандай сервистер жұмыс істейді, қандай технологиялар қолданылады және осал тұстар  қайда болуы мүмкін.

Көптеген мекенжайларды, домендерді және сервистерді қолмен тексерудің орнына, команда жиналған және құрылымдалған ақпаратты бір жерден алады.


Платформада қандай деректер қолжетімді

ScanKZ ұйымның сыртқы периметрінің техникалық көрінісін қалыптастырады. Платформада IP-мекенжайлары, WHOIS, ASN және провайдерлер, сондай-ақ домендер, DNS және SSL/TLS туралы мәліметтер алуға болады.

Қосымша ашық порттар, қолжетімді сервистер және веб-тораптары туралы ақпарат көрсетіледі. Анықталған ресурстар үшін мамандардың назарын қажет ететін ықтимал осалдықтар туралы мәліметтерді алуға болады.

Деректер есептермен, мәртебелермен және негізгі метрикалармен толықтырылады. Бұл сыртқы периметрдің жай-күйін тезірек  біліп, алдымен қандай ресурстарды тексеру керектігін түсінуге көмектеседі.


Киберқауіпсіздік және АТ командалары үшін

ScanKZ платформасын инфрақұрылымның қауіпсіздігі мен қолжетімділігіне жауап беретін мамандар: SOC-командалары, ақпараттық және киберқауіпсіздік мамандары, жүйелік әкімшілер және КҚ бөлімшелерінің басшылары қолдана алады.

SOC-командалары үшін платформа сыртқы активтердің жай-күйі туралы қосымша ақпарат көзі бола алады. Ақпараттық қауіпсіздік мамандары ықтимал осал ресурстарды тезірек табу мүмкіндігіне ие болады, ал жүйелік әкімшілер сыртқы желіден қандай сервистер мен порттар қолжетімді екенін көре алады.

КҚ басшылары үшін мынадай жалпы көрініс маңызды: сыртқы периметрге қандай ресурстар кіреді, оның жай-күйі қалай өзгереді және қандай нүктелер команданың назарын қажет етеді.

Бұл тәсіл барлық ресурстарды қолмен бақылау айтарлықтай уақыт алатын үлкен және үнемі өзгеріп отыратын интернет-қолжетімді инфрақұрылымы бар ұйымдар үшін өте маңызды.


Қолмен тексерулер азырақ - бақылау көбірек

ScanKZ міндеттерінің бірі - техникалық ақпаратты күнделікті жинау мен тексеруді автоматтандыру. Платформа активтерді анықтайды және оларды талдайды, бұл мамандардың деректерді қолмен іздеуге кететін уақытын қысқартады.

Сонымен қатар тұрақты мониторингтеу сыртқы периметрдегі өзгерістерді тезірек байқауға және осал тұстарды ертерек анықтауға көмектеседі.
Команда интернеттен қандай ресурстар қолжетімді және олар туралы сырттан қандай техникалық ақпарат алуға болатыны туралы өзекті түсінік алады.

 Нәтижесінде мамандар деректерді жинауға емес, оларды талдауға және анықталған ықтимал тәуекелдермен жұмыс істеуге назар аудара алады.

ScanKZ интернет - қолжетімді активтерді анықтауды, техникалық ақпаратты жинауды және ықтимал осалдықтарды іздеуді бір процесте біріктіреді. Бұл сыртқы периметрдің мониторингін жүйелі етуге, қолмен жұмыс көлемін азайтуға және ұйым инфрақұрылымының өзекті көрінісін қолдап отыруға көмектеседі.

Жаңартулардан хабардар болыңыз - ScanKZ іске қосылуы туралы біз ресми ақпараттық ресурстарда хабарлаймыз. Платформаның функционалдық мүмкіндіктері, қолданылатын технологиялар және ScanKZ техникалық сипаттамалары туралы толығырақ аcademy@sts.kz электрондық поштасы арқылы білуге болады.

Танымал ұсыныстар

Жаңалықтар
Анализ состава программного обеспечения (SCA) как основа безопасности цепочки поставок в процессах DevSecOps
Современная индустрия разработки программного обеспечения претерпела фундаментальный сдвиг от написания проприетарного кода к сборке приложений из готовых блоков. Исследования показывают, что в современных коммерческих приложениях сторонние компоненты, библиотеки и фреймворки с открытым исходным кодом составляют от 80% до 90% всего объема кодовой базы.

Использование open-source решений значительно ускоряет вывод продуктов на рынок и снижает затраты на разработку. Однако эта тенденция порождает новые векторы атак, связанные с безопасностью цепочки поставок программного обеспечения (Software Supply Chain Security). Уязвимости, содержащиеся в широко используемых библиотеках, автоматически импортируются во все зависимые системы, создавая масштабные риски, включая утечки данных, нарушение работоспособности инфраструктуры и серьезный репутационный ущерб.

Сущность и функциональные возможности методологии SCA

Анализ состава программного обеспечения (Software Composition Analysis, SCA) — это автоматизированная технология, направленная на инвентаризацию, идентификацию и управление рисками, связанными с использованием сторонних и open-source компонентов в программном продукте.

В отличие от инструментов, анализирующих качество и безопасность собственного (проприетарного) кода разработчиков, SCA фокусируется исключительно на внешних зависимостях. Основные функциональные возможности современных SCA-решений включают в себя следующие направления:

  1. Идентификация известных уязвимостей (CVE): сравнение используемых в проекте библиотек и их версий с глобальными базами данных уязвимостей (например, National Vulnerability Database — NVD) для обнаружения известных дефектов безопасности.
  2. Анализ транзитивных зависимостей: многие библиотеки импортируют другие компоненты (зависимости второго и более глубоких уровней). SCA-инструменты строят полные деревья зависимостей для выявления скрытых («транзитивных») уязвимостей, которые разработчики не подключали напрямую.
  3. Аудит лицензионного соответствия: проверка лицензий сторонних компонентов на соответствие юридической политике компании. Это позволяет предотвратить непреднамеренное использование библиотек с агрессивными копилефт-лицензиями (например, GPL), которые могут обязать компанию открыть исходный код собственного коммерческого продукта.
  4. Контроль устаревания (Technical Debt): мониторинг версий используемых пакетов. Устаревшие компоненты не только содержат больше скрытых дефектов, но и затрудняют процесс обновления системы при обнаружении критических уязвимостей нулевого дня.

Сравнительный анализ: SCA, SAST и DAST

Для обеспечения комплексной защиты приложений (Application Security, AppSec) необходимо четко разграничивать сферы применения различных инструментов тестирования безопасности. В таблице приведено сопоставление ключевых технологий анализа.

Сравнение основных методологий тестирования безопасности

КритерийSCASASTDAST
Объект анализаСторонние библиотеки и зависимостиСобственный исходный код приложенияЗапущенное приложение в среде выполнения
Метод тестированияБелый / серый ящик (анализ манифестов)Белый ящик (анализ статического кода)Черный ящик (внешнее сканирование)
Тип выявляемых дефектовИзвестные CVE, лицензионные рискиОшибки логики, инъекции (SQLi, XSS)Ошибки конфигурации, проблемы авторизации
Этап внедренияСборка и интеграция (CI/CD)Написание кода и сборкаТестирование и эксплуатация
 
Как видно из таблицы, SCA и SAST дополняют друг друга на этапе статического анализа. SAST глубоко исследует структуру собственного кода (построение абстрактных синтаксических деревьев, taint-анализ), но полностью игнорирует внутреннее устройство упакованных сторонних зависимостей. SCA, напротив, закрывает слепую зону SAST, проверяя весь импортируемый программный стек.

Интеграция SCA в процессы DevSecOps и лучшие практики

Внедрение SCA в повседневный рабочий процесс инженерных команд должно осуществляться по принципу непрерывного контроля, а не в виде периодических аудитов.

Автоматизация в CI/CD

Наиболее эффективным подходом является интеграция SCA-сканеров непосредственно в конвейеры сборки (CI/CD pipelines). При каждом создании Pull Request или коммите в репозиторий система должна автоматически сканировать файлы манифестов зависимостей (такие как package.json, pom.xml, requirements.txt).

Настройка автоматических порогов безопасности (Security Gates) позволяет блокировать сборку или слияние веток при обнаружении уязвимостей с высоким уровнем критичности (например, $\text{CVSS} > 8.0$). Это предотвращает попадание опасных дефектов в основную ветку разработки.

Проблема метрики MTTR и приоритизация

Одним из главных вызовов при внедрении SCA является высокая плотность предупреждений, что приводит к утомлению разработчиков (alert fatigue). Среднее время устранения половины обнаруженных дефектов (Mean Time to Remediate, MTTR) в индустрии составляет около 252 дней.

Для оптимизации процесса устранения уязвимостей рекомендуется применять следующие практики:

  • Анализ достижимости (Reachability Analysis): использование современных средств статического анализа и систем мониторинга времени выполнения (Runtime) для проверки, вызывается ли уязвимая функция сторонней библиотеки в реальном контексте работы приложения. Если уязвимый код физически недостижим, приоритет устранения такой CVE может быть временно снижен.
  • Автоматическое обновление зависимостей: применение специализированных утилит для автоматического создания PR с обновленными версиями библиотек, в которых уязвимость уже устранена патчем вендора.

Заключение

Анализ состава программного обеспечения (SCA) больше не является опциональным инструментом в арсенале ИБ-специалистов. В эпоху масштабного использования open-source компонентов обеспечение безопасности цепочки поставок ПО становится критически важным. Регулярное сканирование зависимостей, автоматизация проверок в CI/CD и выстраивание партнерских отношений между командами разработки и безопасности позволяют минимизировать юридические, финансовые и технические риски, создавая надежный фундамент для безопасного развития ИТ-продуктов.
АНАЛИЗ ИСХОДНОГО КОДА (АИК)

Что такое АИК?

АИК — анализ исходного кода. Это одно из направлений испытаний цифровых объектов, направленное на своевременное выявление уязвимостей, слабых мест и потенциальных рисков в программном обеспечении.


Зачем проводится анализ исходного кода?

АИК позволяет:

• выявить уязвимости и слабые места в коде, которые могут быть использованы злоумышленниками;

• снизить риски утечки и компрометации конфиденциальной информации;

• обеспечить защиту персональных данных;

• проверить соответствие требованиям законодательства и стандартов в области кибербезопасностИ;

• повысить уровень доверия к информационной системе;

• предотвратить потенциальные инциденты и ущерб для организации.


Как проводится АИК?

Анализ сочетает автоматизированный и ручной подходы.


1. Автоматизированный анализ

Для выявления уязвимостей применяются специализированные инструменты:

• SAST — статический анализ исходного кода без запуска программы;

• SCA — анализ сторонних библиотек и программных компонентов;

• DAST — динамический анализ работающего приложения.


2. Ручной анализ

Специалист детально изучает исходный код для выявления потенциальных проблем, которые могут быть пропущены автоматизированными средствами, в том числе:

• уязвимостей;

• бэкдоров;

• скрытых программных закладок;

• недекларированных возможностей (НДВ).

При выявлении НДВ дополнительно анализируются структура и логика программного обеспечения, маршруты выполнения функций и обрабатываемые данные, а результаты фиксируются в отчете.


Что входит в результаты анализа?

По итогам формируется отчет с перечнем выявленных уязвимостей и НДВ, их описанием, местом обнаружения и степенью риска.

Объем работ по анализу исходного кода определяется его размером.


Порядок и требования к проведению анализа исходного кода установлены главой 2 Методики проведения испытаний цифровых объектов "цифрового правительства" и критически важных цифровых объектов на соответствие требованиям кибербезопасности «Анализ исходных кодов» (Приказ МЦРОАП РК РК от 3 июня 2019 года № 111/НҚ).

АИК — это не просто поиск ошибок в коде. Это комплексная оценка программного обеспечения, направленная на снижение рисков кибербезопасности до ввода системы в промышленную эксплуатацию.

ScanKZ: мониторинг внешнего периметра организации

Интернет-доступная инфраструктура организации постоянно меняется. Появляются новые домены и поддомены, запускаются веб-сервисы, меняются настройки сетевого оборудования, обновляются технологии и их версии. Часть этих ресурсов доступна из интернета, а значит, информацию о них могут видеть не только сотрудники организации, но и потенциальные злоумышленники.

Чем больше внешних ресурсов использует организация, тем сложнее поддерживать полную и актуальную картину инфраструктуры вручную. Даже один забытый домен, открытый порт или устаревший сервис может потребовать дополнительного внимания со стороны команды информационной безопасности.

Именно поэтому важной частью защиты становится мониторинг внешнего периметра — всего, что доступно и может быть обнаружено извне.


Взгляд на инфраструктуру со стороны интернета

ScanKZ — платформа для мониторинга внешнего периметра и автоматического выявления потенциальных уязвимостей. Она помогает увидеть интернет-доступную инфраструктуру организации со стороны и понять, какую информацию о ней можно получить извне.

Такой подход позволяет специалистам оценивать не только известные им ресурсы, но и формировать более целостное представление о внешнем периметре: какие активы доступны, какие сервисы на них работают, какие технологии используются и где могут находиться потенциально слабые места.

Вместо того чтобы вручную проверять большое количество адресов, доменов и сервисов, команда получает собранную и структурированную информацию в одном месте.


Какие данные доступны в платформе

ScanKZ формирует техническую картину внешнего периметра организации. В платформе можно получить сведения об IP-адресах, WHOIS, ASN и провайдерах, а также данные о доменах, DNS и SSL/TLS.

Дополнительно отображается информация об открытых портах, доступных сервисах и веб-узлах. Для обнаруженных ресурсов можно получить сведения о потенциальных уязвимостях, которые требуют внимания специалистов.

Данные дополняются отчётами, статусами и основными метриками. Это помогает быстрее ориентироваться в состоянии внешнего периметра и понимать, какие ресурсы необходимо проверить в первую очередь.


Для команд кибербезопасности и ИТ

ScanKZ может использоваться специалистами, которые отвечают за безопасность и доступность инфраструктуры: SOC-командами, специалистами по информационной и кибербезопасности, системными администраторами и руководителями подразделений КБ.

Для SOC-команд платформа может стать дополнительным источником информации о состоянии внешних активов. Специалисты по информационной безопасности получают возможность быстрее находить потенциально уязвимые ресурсы, а системные администраторы — видеть, какие сервисы и порты доступны из внешней сети.

Для руководителей КБ важна общая картина: какие ресурсы входят во внешний периметр, как меняется его состояние и какие точки требуют внимания команды.

Особенно актуален такой подход для организаций с большой и постоянно меняющейся интернет-доступной инфраструктурой, где ручной контроль всех ресурсов занимает значительное время.


Меньше ручных проверок — больше контроля

Одна из задач ScanKZ — автоматизировать рутинный сбор и проверку технической информации. Платформа обнаруживает активы и анализирует их, что сокращает время, которое специалисты тратят на ручной поиск данных.

Регулярный мониторинг также помогает быстрее замечать изменения во внешнем периметре и выявлять слабые места на более раннем этапе. Команда получает актуальное представление о том, какие ресурсы доступны из интернета и какую техническую информацию о них можно получить извне.

В результате специалисты могут сосредоточиться не на сборе данных, а на их анализе и работе с обнаруженными потенциальными рисками.

ScanKZ объединяет обнаружение интернет-доступных активов, сбор технической информации и поиск потенциальных уязвимостей в едином процессе. Это помогает сделать мониторинг внешнего периметра более системным, сократить объём ручной работы и поддерживать актуальную картину инфраструктуры организации.

Следите за обновлениями — о запуске ScanKZ мы сообщим на официальных информационных ресурсах. Подробнее о функциональных возможностях платформы, используемых технологиях и технических характеристиках ScanKZ можно узнать, обратившись по электронной почте: аcademy@sts.kz

Следы удалённых файлов: что хранит таблица MFT

Удаление файла с компьютера не всегда означает полное исчезновение информации о нём. В файловой системе могут сохраняться его имя, расположение, временные метки и другие служебные сведения. Благодаря этому специалисты могут установить, какие файлы ранее находились на устройстве и какие действия с ними выполнялись.

Такие данные являются важным источником информации при анализе компьютерных инцидентов, восстановлении удалённых объектов и исследовании цифровых следов.

Сотрудниками Центра исследования вредоносного кода Государственной технической службы была проведена работа по изучению механизмов хранения файловых данных в операционных системах Windows. В ходе исследования были рассмотрены структура и содержимое файловой таблицы MFT, а также особенности сохранения информации после удаления файлов.

Файловая таблица MFT (Master File Table) является основной структурой файловой системы NTFS, которая по умолчанию используется в операционных системах Windows. В MFT хранится информация обо всех файлах и папках, находящихся на диске. Для каждого объекта создается отдельная запись, в каждой записи содержатся основные сведения о файле. После удаления файла его запись некоторое время остается в MFT, что позволяет восстановить удаленные данные.

Запись MFT состоит из нескольких атрибутов. В начале находится Header (FILE Record Signature), далее атрибут $STANDARD_INFORMATION (0x10), который содержит временные метки и атрибуты файла, включая права доступа. Атрибут $FILE_NAME (0x30) хранит имя файла или каталога, а также ссылку на родительский каталог. Атрибут $DATA (0x80) содержит данные файла или ссылки на область диска, где они расположены. Если размер файла меньше 700 байт, его данные могут храниться непосредственно в записи MFT.
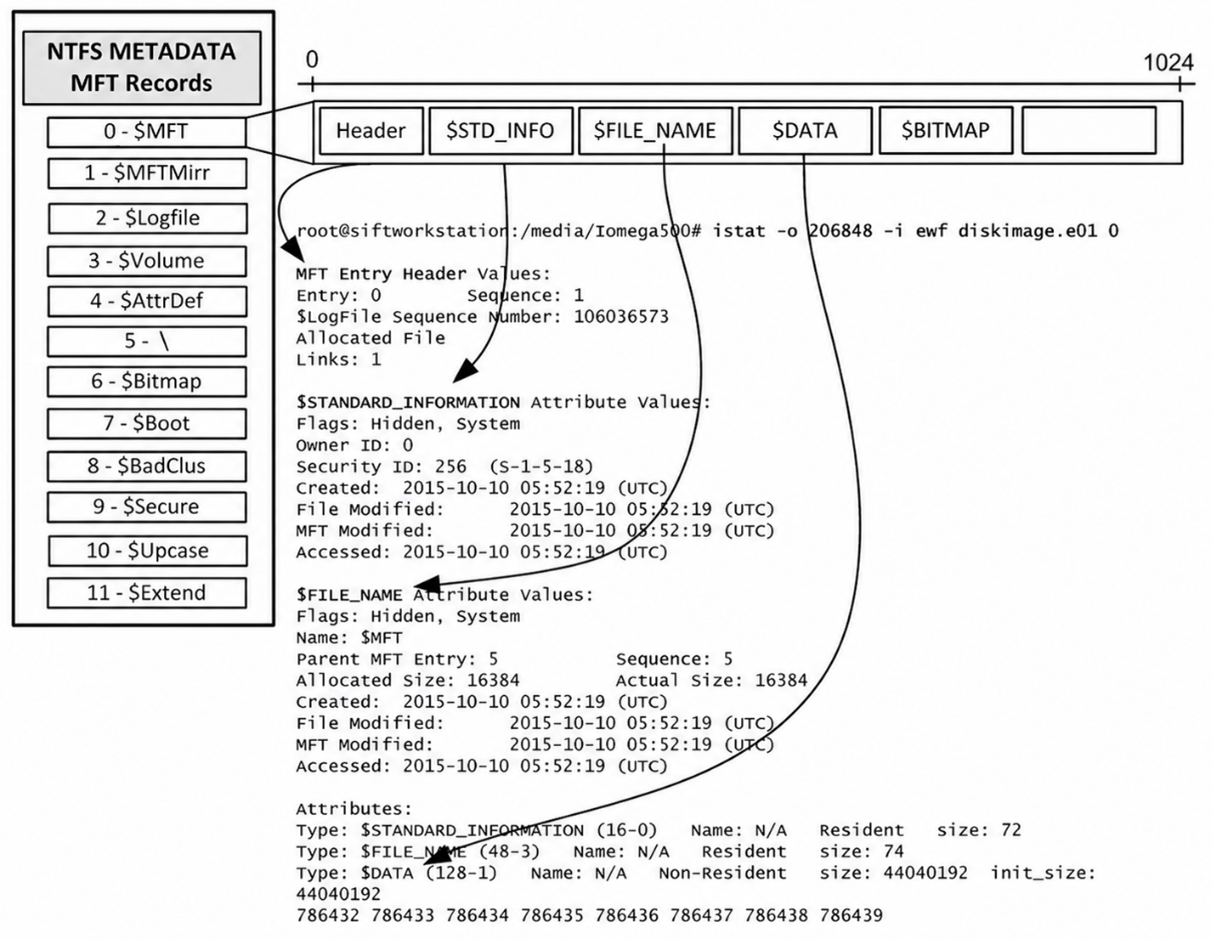
 

Рисунок 1. Структура записи MFT в NTFS

Структура записи MFT

Каждый атрибут состоит из двух частей: заголовка (Header) и содержимого (Content). Заголовок имеет одинаковую структуру для всех атрибутов и содержит информацию о типе атрибута, его размере и имени. Содержимое зависит от типа атрибута и может иметь различный размер.

Данные атрибутов в NTFS могут храниться двумя способами. Резидентный атрибут (resident attribute) хранится прямо в записи MFT вместе со своим заголовком. Такой способ подходит только для небольших атрибутов. Нерезидентный атрибут (non-resident attribute) хранится вне записи MFT в кластерах диска. Если атрибут резидентный, его данные находятся сразу после заголовка. Если атрибут нерезидентный, заголовок содержит информацию о том, где на диске находятся его данные.


Анализ файла $MFT в FTK Imager
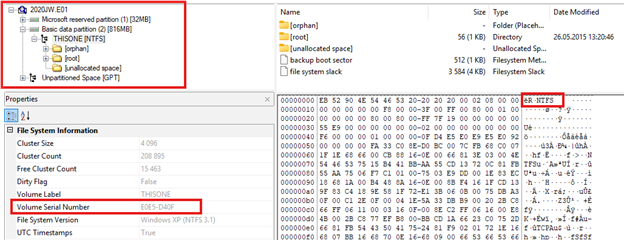
 

Рисунок 2. Образ NTFS в FTK Imager

На рисунке 2 в FTK Imager представлен образ файловой системы NTFS. В левой части окна отображается дерево доказательств (Evidence Tree), где показан образ диска, раздел NTFS, а также его основные элементы. В нижней левой части приведены основные свойства тома, включая серийный номер тома (Volume Serial Number), который используется для его уникальной идентификации, а справа в шестнадцатеричном представлении выделена сигнатура NTFS, подтверждающая тип файловой системы.
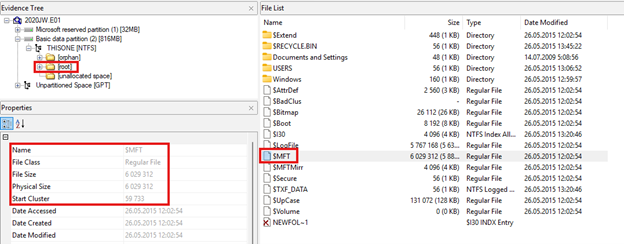
 

Рисунок 3. Файл $MFT в FTK Imager 

На рисунке 3 показано расположение файла $MFT в корневом каталоге файловой системы NTFS. В окне Evidence Tree отображается переход к корневому каталогу тома ([root]), в котором находятся системные файлы NTFS. В списке файлов представлен файл $MFT, в панели свойств приведены его основные характеристики, включая тип объекта, размер файла и номер начального кластера (Start Cluster), определяющий место начала хранения файла на диске.
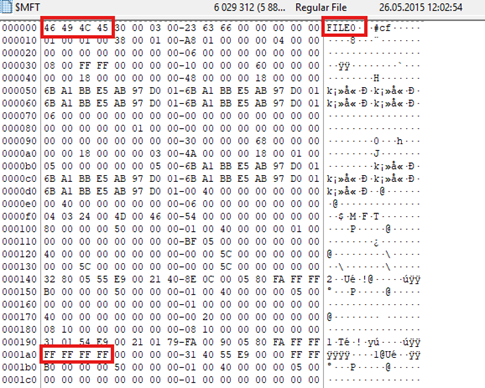
 

Рисунок 4. Запись MFT в шестнадцатеричном представлении

На рисунке 4 представлена запись MFT в шестнадцатеричном представлении. В начале записи находится последовательность байтов 46 49 4C 45, которая в ASCII соответствует строке FILE и является сигнатурой записи MFT. В конце записи выделена последовательность FF FF FF FF, обозначающая завершение записи MFT. В современных версиях Windows, содержимое файла после переноса из записи MFT не сохраняется в свободной области записи. Вместо этого свободное пространство заполняется нулевыми байтами (\x00).


Анализ остаточных данных MFT

Каждая запись MFT имеет фиксированный размер 1024 байта. В ней хранятся сведения о файле или каталоге. Если данные каталога небольшие, они располагаются непосредственно в записи MFT. Когда объем информации увеличивается и перестает помещаться, данные переносятся в другое место на диске, а в записи MFT остается ссылка на их расположение. После удаления файлов или перемещения информации из каталога часть служебных данных может остаться в свободной области записи MFT, которая называется MFT Slack Space. В этой области могут сохраняться сведения об именах файлов, их расположении и других метаданных. Эти данные позволяют установить, что файл ранее существовал в системе и находился в определенном каталоге, даже если сам файл уже удален.
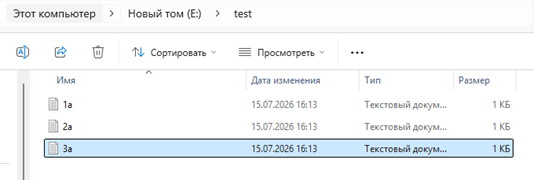
Рисунок 5. Исследуемый каталог test.

Для исследования остаточных данных MFT был создан каталог test, содержащий три файла: 1a.txt, 2a.txt и 3a.txt (рисунок 5). Поскольку каталог небольшой, информация о его содержимом хранится непосредственно в атрибуте $INDEX_ROOT записи MFT. На рисунке 6 показаны индексные записи файлов, содержащие их основные метаданные, а также сигнатура окончания списка индексных записей FF FF FF FF.
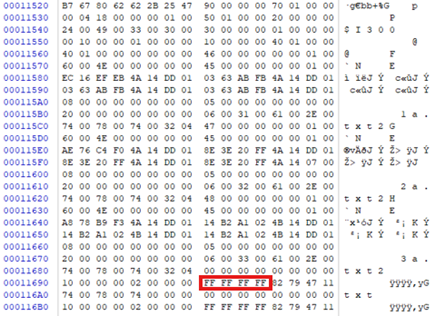
 

Рисунок 6. Запись MFT до удаления файла 3a.txt.
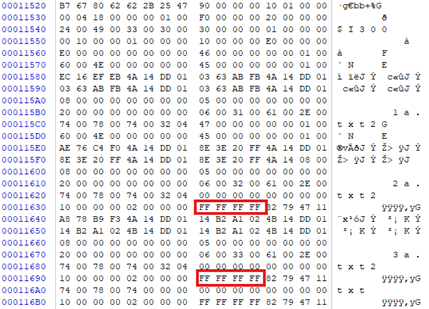
 

Рисунок 7. Запись MFT после удаления файла 3a.txt.

После удаления файла 3a.txt была повторно исследована запись MFT каталога test на рисунке 7. Анализ показал изменение служебных полей атрибута $INDEX_ROOT, что свидетельствует об обновлении структуры индекса каталога. При этом запись файла 3a.txt частично сохранилась в бинарных данных записи MFT. Между сигнатурами окончания индексных записей FF FF FF FF сохраняются остаточные данные (MFT Slack), содержащие часть метаданных удалённого файла.


Анализ MFT с помощью MFTECmd
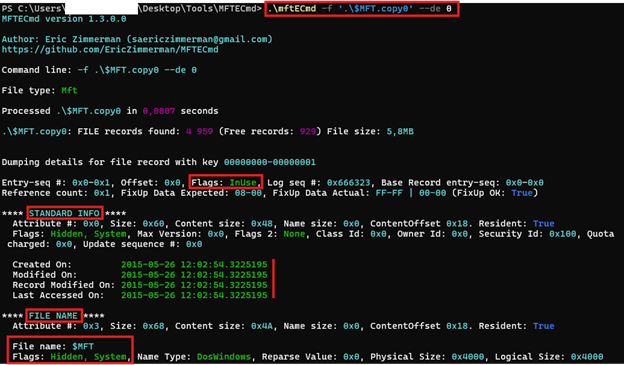
 

Рисунок 8. Запись MFT в MFTECmd

Для анализа файла $MFT использовалась утилита MFTECmd. На рисунке 8 показана запись 0, которая соответствует файлу $MFT. Значение InUse в поле Flags означает, что запись используется файловой системой. Значение IsFree означало бы, что запись свободна, а файл или каталог удален, но его метаданные еще могут сохраняться. Для файла $MFT установлены атрибуты Hidden, System, указывающие, что он является скрытым системным файлом NTFS и не отображается пользователю при обычном просмотре содержимого диска. Также отображаются атрибуты STANDARD_INFO и FILE_NAME, содержащие основные сведения о системном файле $MFT.

В атрибуте $STANDARD_INFORMATION хранятся четыре временные метки. Их называют MAC(B)-временными метками:

  • Modified (Modified) - время последнего изменения содержимого файла. При сохранении документа это значение обновляется. При переименовании или перемещении файла оно не меняется.
  • Accessed (Last Accessed) - время последнего обращения к файлу. Оно изменяется при открытии или чтении файла. В современных версиях Windows обновление этой метки часто отключено, поэтому она не всегда бывает точной.
  • Changed (Record Modified) - время последнего изменения записи MFT. Эта метка обновляется при изменении метаданных файла, таких как права доступа, атрибуты или количество жестких ссылок. Она не является временем создания файла.
  • Birth (Created) - время создания файла на этом томе NTFS. При копировании файла это отражает время копирования, а не дату создания исходного файла.

Время Birth хранится не во всех файловых системах. Эта метка есть только в NTFS. Каждый файл в NTFS содержит восемь временных меток. Четыре находятся в атрибуте $STANDARD_INFORMATION, еще четыре в атрибуте $FILE_NAME.
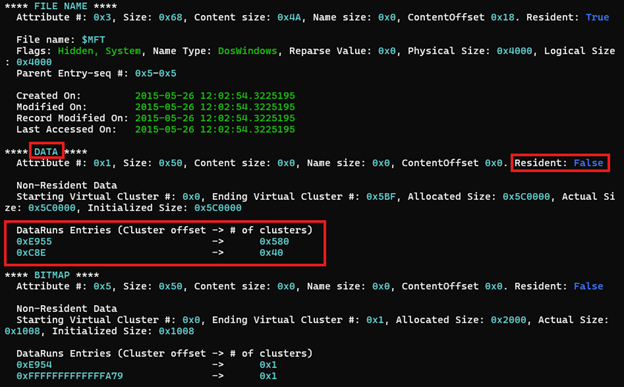
 

Рисунок 9. Запись MFT в MFTECmd


На рисунке 9 показан атрибут DATA файла $MFT. Значение Resident: False указывает, что содержимое файла не хранится непосредственно в записи MFT, а размещено в отдельных кластерах диска. Их расположение определяется списком NTFS Data Runs (DataRuns Entries), в котором указаны смещения и количество выделенных кластеров для хранения данных файла. Наличие нескольких записей Data Runs свидетельствует о том, что данные файла распределены по нескольким областям диска.
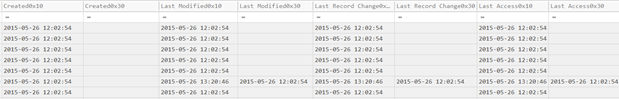
 

Рисунок 10. Временные метки MFT в Timeline Explorer


На рисунке 10 рассмотрен Timeline Explorer, где для каждой временной метки отображаются два столбца: Created, Last Modified, Last Record Change и Last Access. Столбцы с окончанием 0x10 содержат значения из атрибута $STANDARD_INFORMATION, а столбцы с окончанием 0x30 содержат значения из атрибута $FILE_NAME. Временные метки $STANDARD_INFORMATION доступны через Windows API и отображаются, например, в Проводнике Windows. Временные метки $FILE_NAME напрямую не отображаются средствами Windows и обычно используются самой файловой системой NTFS. Часть столбцов 0x30 остается пустой. Это означает, что значение временной метки в атрибуте $FILE_NAME совпадает со значением в соответствующем столбце $STANDARD_INFORMATION (0x10). Если между ними есть различия, это может указывать на изменение временных меток (timestomping). Однако такие различия сами по себе не являются доказательством изменения времени, так как они могут возникать и при обычной работе Windows.


Заключение

В ходе рассмотрения файловой таблицы MFT были изучены ее структура, основные атрибуты записей NTFS и особенности хранения метаданных файлов. Практический анализ с использованием FTK Imager, MFTECmd и Timeline Explorer позволил исследовать содержимое файла $MFT, проследить изменения записей после удаления файлов и выявить сохранение остаточных данных в области MFT Slack Space. Таким образом, анализ показал, что MFT является важным источником информации о файлах, каталогах и событиях файловой системы, что делает его одним из основных объектов для изучения.


Проверка безопасности корпоративного аккаунта Instagram: что необходимо контролировать регулярно

Корпоративный аккаунт в Instagram является важным коммуникационным каналом компании и может стать целью злоумышленников. Чтобы минимизировать риски несанкционированного доступа, утечки данных и потери контроля над аккаунтом, рекомендуется регулярно проводить проверку его настроек безопасности.


1. Проверьте публичные контакты

Перейдите в раздел «Редактировать профиль» и убедитесь, что в аккаунте указаны только корпоративная электронная почта и корпоративный телефонный номер. Если обнаружены неизвестные или неактуальные контактные данные, их следует удалить незамедлительно.


2. Проверьте персональную информацию

Откройте раздел:

Настройки → Accounts Center → Персональная информация


Особое внимание следует уделить следующим данным:

• Адрес электронной почты должен быть корпоративным.

• Номер телефона должен принадлежать ответственному сотруднику компании.


Если в настройках указан незнакомый номер телефона, необходимо установить его владельца и убедиться, что доступ принадлежит действующему сотруднику, а не бывшему работнику или постороннему лицу.


3. Настройте двухфакторную аутентификацию

Перейдите в раздел:

Accounts Center → Password and Security → Двухфакторная аутентификация

Для защиты аккаунта рекомендуется обязательно включить двухфакторную аутентификацию.


Оптимальные варианты подтверждения:

• корпоративный номер телефона;

• приложение-аутентификатор.


Не рекомендуется использовать личные номера сотрудников, которые могут покинуть компанию и сохранить доступ к учётной записи.


4. Проверьте активные сеансы

В разделе «Места входа» просмотрите список устройств и географических локаций, с которых выполнялся вход в аккаунт.


При обнаружении подозрительных или неизвестных сеансов:

• Завершите активную сессию.

• Незамедлительно смените пароль аккаунта.


5. Проверьте сторонние приложения и привязки

Убедитесь, что к аккаунту не подключены неизвестные сервисы, приложения или бизнес-аккаунты.


Особое внимание следует уделять следующим категориям сервисов:

• инструменты массовых подписок, лайков и рассылок;

• сервисы накрутки подписчиков и реакций;

• приложения, требующие логин и пароль вместо официальной авторизации через Meta;

• парсеры и скрейперы данных.


Использование подобных инструментов может привести к ограничению функциональности аккаунта, снижению охватов, временной блокировке или полной потере доступа.


Кроме того, передача логина и пароля сторонним сервисам повышает риск компрометации учётной записи.


6. Проверьте права доступа сотрудников


Если управление осуществляется через Meta Business Suite, откройте раздел:

Business Settings → People


Необходимо регулярно проверять список пользователей, имеющих доступ к аккаунту:

• удалять уволенных сотрудников;

• отзывать доступ у лиц, которым он больше не требуется;

•  выдавать минимально необходимые права доступа в соответствии с должностными обязанностями.


Следование принципу минимальных привилегий позволяет значительно снизить риск несанкционированных действий внутри аккаунта.


Контрольный чек-лист


Перед завершением проверки убедитесь, что:

• Публичные контакты содержат только корпоративные данные;

• Корпоративная почта и номер ответственного сотрудника актуальны;

• Двухфакторная аутентификация включена;

• Подозрительные сеансы завершены;

• Неизвестные приложения и привязки отключены;

• Список сотрудников с доступом актуален и соответствует текущей структуре компании.


Регулярная проверка этих параметров поможет сохранить контроль над корпоративным аккаунтом и снизить вероятность его компрометации.


Автор: Ренат Туканов, главный технический директор Freedom Holding Corp. 


Ключевые уязвимости АСУ ТП: август–сентябрь 2025

В последние месяцы ведущие мировые компании, производящие оборудование для промышленных систем автоматизации — Siemens, Rockwell Automation, Schneider Electric, ABB и другие — сообщили о новых критических уязвимостях в своих продуктах.
Под угрозой оказались контроллеры (PLC), системы SCADA/HMI, инженерные станции, сетевые модули и другое оборудование, применяемое в промышленных и инфраструктурных объектах.


Почему это важно для Казахстана

Подобные решения активно используются в Казахстане — в нефтегазе, энергетике, транспорте, ЖКХ, финансовом секторе и даже в медицине.
Если такие уязвимости будут использованы злоумышленниками, это может привести к остановке производственных процессов, сбоям в энергоснабжении или нарушению работы городской инфраструктуры.

Материал подготовлен для специалистов по кибербезопасности и помогает приоритизировать устранение уязвимостей. Конкретная применимость зависит от того, какие версии оборудования и ПО используются на объектах.


Что произошло у ключевых производителей

Siemens

В августе и сентябре компания выпустила почти 30 обновлений безопасности. Среди наиболее критичных:

  • CVE-2025-40804 (CVSS 9.3) — уязвимость в SIMATIC Virtualization as a Service. Позволяет злоумышленнику без авторизации получить или изменить конфиденциальные данные.

  • CVE-2025-40746, CVE-2025-40751 — ошибки в SIMATIC RTLS Locating Manager, дающие возможность выполнять произвольный код с правами администратора.

  • Также устранены уязвимости в системах UMC, Simotion, Industrial Edge, Sinamics, которые могли привести к удалённому выполнению кода (RCE) или отказу в обслуживании (DoS).

Риски: несанкционированный доступ к инженерным станциям, сбои в работе PCS7 и WinCC, подмена конфигураций контроллеров.


Schneider Electric

Обнаружены четыре критические уязвимости в решениях EcoStruxure Power Monitoring Expert, Power Operation и Power SCADA Operation — возможны удалённое выполнение кода или утечка данных, что особенно опасно для энергетических систем.

В контроллерах Modicon M340 и модулях связи устранены ошибки, которые могли вызвать отказ оборудования при отправке вредоносных FTP-команд.
Также исправлены уязвимости в инструменте Software Update, позволявшие повышать привилегии или повреждать файлы.

Риски: искажение данных мониторинга и управления, возможность подготовки атак на критическую инфраструктуру.


Rockwell Automation

  • CVE-2025-7353 (CVSS 9.3) — критическая уязвимость в модулях ControlLogix Ethernet, позволяющая получить полный контроль над устройством.

  • CVE-2025-9364 — в FactoryTalk Analytics LogixAI ошибка в конфигурации базы данных Redis, что может привести к утечке данных и повышению прав.

  • CVE-2025-9161 — в FactoryTalk Optix возможна загрузка и выполнение вредоносных плагинов через MQTT.

Риски: полный захват контроллеров, сбои в SCADA-системах, компрометация аналитических платформ.


ABB

В продуктах ASPECT, Nexus и Matrix обнаружены критические уязвимости — в том числе обход аутентификации и удалённое выполнение кода (RCE) без авторизации.
Некоторые из них оцениваются CVSS до 9.8, что делает их крайне опасными. ABB рекомендует обновить ПО до версии 3.08.04-s01 и выше либо изолировать уязвимые системы от сети.

Риски: удалённый захват управления и компрометация промышленных систем.


Что показывает общий анализ

За последние месяцы наблюдается рост комплексных атак, где злоумышленники используют сразу несколько уязвимостей.
Простой «реактивный» подход — когда обновления устанавливаются только после инцидента — уже неэффективен.
Необходимо переходить к устойчивой (resilient) архитектуре, которая предполагает:

  • учёт всех активов и их уязвимостей;

  • сегментацию сети по модели Purdue;

  • применение принципа Zero Trust;

  • постоянный мониторинг и контроль целостности систем.


Практические рекомендации

1. Управление обновлениями

  • Вести реестр устройств и их уязвимостей.

  • Перед установкой патчей оценивать, как обновление повлияет на технологический процесс.

  • Тестировать обновления в изолированной среде.

  • Если обновление невозможно — применять виртуальный патчинг, отключать неиспользуемые сервисы (FTP, Redis, web-debug).

  • Регулярно проверять бюллетени производителей.

2. Сегментация сети

  • Делить сеть по уровням: офисная часть, DMZ, SCADA, контроллеры и поле.

  • Исключить прямой интернет-доступ.

  • Использовать jump-серверы и data diode для безопасного обмена данными.

  • Настроить многофакторную аутентификацию и минимальные права доступа.

  • Ограничить протоколы и порты (разрешить только необходимые: CIP, Modbus, Profinet и др.).

3. Мониторинг и обнаружение угроз

  • Развернуть специализированный OT-мониторинг.

  • Интегрировать данные с SOC/SIEM.

  • Контролировать целостность конфигураций ПЛК и SCADA.

  • Использовать Threat Intelligence для выявления новых атак.

  • Настроить детектирование аномалий — например, подозрительных FTP-команд или несанкционированного доступа к Redis.

4. Реагирование и обучение

  • Обновить планы реагирования для сценариев DoS, компрометации ПЛК и др.

  • Проводить тренировки с реальными сценариями.

  • Обучать персонал распознавать фишинг и признаки взлома.

  • Анализировать каждый инцидент для улучшения защиты.

5. Работа со старыми системами

  • Включить белый список приложений.

  • Запретить несанкционированные USB-устройства.

  • Жёстко контролировать удалённые подключения.

  • Изолировать устаревшие системы, если обновление невозможно.


Полезные ссылки

Рекомендации по повышению защищенности беспроводной инфраструктуры

С широким распространением цифровых устройств, подключённых к беспроводным сетям — таких как бегущие строки, электронные очереди, информационные панели, терминалы самообслуживания, интерактивные киоски и медиаэкраны — значительно возросла уязвимость инфраструктуры частного бизнеса к киберугрозам.

Нарушения в работе этих устройств, вызванные действиями злоумышленников, могут повлечь за собой не только финансовые, но и имиджевые потери для предпринимателей. Особенно актуальными становятся случаи хулиганских взломов, направленных на дискредитацию или временное выведение из строя оборудования. 

В связи с этим, в целях повышения защищённости беспроводной инфраструктуры объектов частного бизнеса и минимизации рисков несанкционированного доступа, рекомендуется реализовать следующие технические и организационные меры:

·     Настройте беспроводную сеть с применением протокола WPA3. При невозможности его использования, применить WPA2 с отключением алгоритма TKIP. Запретить применение устаревших и уязвимых протоколов шифрования, включая WEP, WPA и WPA2-PSK.

·        Установите уникальное имя SSID, не содержащее информации о типе оборудования или его владельце.

·        Активируйте ведение журналов подключения (логирование) для отслеживания времени и устройств, подключавшихся к сети.

·        Ограничьте подключение устройств с помощью списков разрешённых MAC-адресов либо внедрите аутентификацию на основе цифровых сертификатов.

·        Измените заводские логины и пароли на сетевом и управляющем оборудовании, включая медиаплееры и контроллеры.

·     Не используйте простые и стандартные пароли (например, admin/admin или 12345678). Внедрите использование сложных паролей (не менее 12 символов, включая буквы в разных регистрах, цифры и специальные символы), а также регламентируйте их периодическое обновление.

·        Ограничьте физический доступ к оборудованию, установите модули и кабели в недоступных локациях, к примеру, в шкафу или в закрытом боксе.

·        Заблокируйте неиспользуемые физические порты (USB, Ethernet) во избежание несанкционированного подключения.

·        Ограничьте доступ к кнопкам "Reset" и "Power". Разместите блоки питания в закрытых и защищённых технических помещениях. 

·        Обеспечьте регулярное обновление прошивки маршрутизаторов, точек доступа, контроллеров LED-экранов и иных сетевых компонентов.

·        Исключите использование устаревших моделей оборудования, не поддерживающих актуальные протоколы и механизмы защиты.

Соблюдение данных рекомендаций может позволить повысить устойчивость беспроводной инфраструктуры к внешним угрозам и обеспечить надёжную работу уличных цифровых решений.

Новая волна телефонного мошенничества – от имени поликлиник, коммунальных служб и доставок

Специалисты АО «Государственная техническая служба» зафиксировали и проанализировали ряд мошеннических схем, в которых злоумышленники действуют под прикрытием официальных организаций — от поликлиник и коммунальных предприятий до служб доставки. Цель преступников — получить доступ к личным данным граждан и аккаунтам в госприложениях.


Основные схемы мошенничества:

1. От имени регистратуры поликлиники

Мошенники звонят, представляясь сотрудниками реальных поликлиник (могут называть точные адреса и названия).

Они утверждают, что с определённого числа запись к врачам и вызов скорой якобы осуществляется не по ИИН, а по номеру медицинской декларации. Далее просят продиктовать «номер декларации», который на самом деле является одноразовым кодом для входа в госприложения, такие как DamuMed или eGov. Получив SMS, просят продиктовать шестизначный код, получая тем самым доступ к персональному аккаунту гражданина.

2. «Проверка электросчётчиков» от коммунальных служб

Мошенники представляются сотрудниками «Астана Энергосбыт», «Алматы Су» или других коммунальных организаций. Под предлогом участия в «государственной программе по замене счётчиков» они расспрашивают, когда была последняя замена, и якобы открывают заявку. Затем отправляют код на телефон жертвы и просят его продиктовать — снова пытаясь получить доступ к цифровым сервисам.

3. Уведомление о заказном письме от госорганов

Под видом сотрудников «Казпочты» или курьерских служб сообщают о заказном письме из налогового комитета, КГД РК, ЦОНа или других ведомств. Уточняют адрес, присылают SMS с номеров 1414 или 1412 и просят продиктовать код или перейти по ссылке. Это — попытка кражи данных или установки вредоносного ПО.

Специалисты АО «ГТС» сообщают, что во всех этих случаях мошенники используют персональные данные (Ф.И.О., адрес), чтобы вызвать доверие. Однако ни одна государственная или коммунальная организация не запрашивает по телефону коды из SMS или ссылки из мессенджеров.

Рекомендации:

  • Не передавайте никому коды подтверждения из SMS — даже если звонящий представляется сотрудником госоргана;
  • Не сообщайте ИИН и другие персональные данные по телефону;
  • Не переходите по ссылкам в SMS, особенно если вы в разговоре с «представителем» организации;
  • Прерывайте разговор и перезванивайте в организацию по официальному номеру;
  • Сообщайте о подозрительных звонках в правоохранительные органы.
Кибератаки 2024 года: как защититься в эпоху цифровых угроз

Каждый год информационные технологии делают нашу жизнь проще и удобнее, но вместе с этим увеличивается количество угроз, которым подвергаются как государственные учреждения, так и простые пользователи. Кибератаки стали частью современной реальности, влияя на частные данные, финансы и даже национальную безопасность. 2024 год стал годом ярких примеров того, как цифровая эпоха требует повышенного внимания к вопросам кибербезопасности. Как и положено по традиции, АО «Государственная техническая служба» в начале каждого года представляет новый выпуск кибердайджеста, в котором освещены инциденты в сфере информационной безопасности (ИБ) в Казахстане за прошедший период.

Утечка данных Zaimer.kz: личные данные миллионов — в открытом доступе

В марте 2024 года Казахстан столкнулся с одной из крупнейших утечек данных. База данных микрофинансовой организации Zaimer.kz, включающая личную информацию 1 947 022 граждан, появилась в открытом доступе в Telegram. Среди данных — полные имена, идентификационные номера и контактные телефоны пользователей.

Эта информация быстро попала в руки мошенников, которые использовали её для создания фальшивых займов, оформления кредитов и кражи денег со счетов клиентов.

Почему это произошло?

Специалисты по кибербезопасности отмечают, что организация не обеспечила должного уровня защиты баз данных. Отсутствие регулярных проверок безопасности, устаревшие системы и слабое шифрование стали причиной утечки.

Как предотвратить подобные случаи?

  1. Использовать шифрование на уровне баз данных.
  2. Регулярно проводить аудит систем безопасности.
  3. Оповещать клиентов о рисках и обучать их основам кибергигиены.

Кибератака на министерство

В июне 2024 года злоумышленники атаковали сервер одного из министерств страны. С помощью специальных утилит они получили доступ к базе данных учетных записей сотрудников, включая административные. Используя технику извлечения данных, хакеры могли получить доступ к конфиденциальной переписке и стратегическим документам.

Этот случай стал серьезным вызовом для национальной безопасности. Специалисты утверждают, что атака могла быть организована иностранными хакерскими группами с целью шпионажа.

Последствия атаки:

  1. Угроза утечки данных, касающихся международных соглашений.
  2. Риск ухудшения дипломатических отношений.

Какие меры предприняты?

 Немедленно была отключена скомпрометированная система от сети.

 Учетные данные сотрудников обновлены, а доступ к серверу — заблокирован.

Утечка данных медицинской информационной системы: угроза для самых беззащитных

Еще одной крупной утечкой 2024 года стала компрометация данных медицинской информационной системы, которая содержит информацию о детях, зарегистрированных в медицинских учреждениях Казахстана. В открытый доступ попали личные данные детей, включая их даты рождения, имена и адреса.

Такие данные могут быть использованы для социальной инженерии, создания фальшивых профилей или даже похищения детей. Уязвимость системы показала, что даже самые чувствительные базы данных требуют более серьезной защиты.

DDoS-атака на отечественный ИР: интернет-ресурс под прицелом

Отечественный интернет-ресурс в январе 2024 года стал жертвой высокоинтенсивной DDoS-атаки. Хакеры использовали десятки тысяч запросов с тысяч IP-адресов, чтобы перегрузить сервер и сделать сайт недоступным.

Эта атака вывела ресурс из строя на несколько часов, что привело к репутационным и финансовым потерям.

После данного инцидента ИР установил системы защиты Cloudflare и CAPTCHA, чтобы снизить риск повторения подобных атак.

DDoS-атаки остаются популярным инструментом хакеров, и их предотвратить можно только с помощью профессиональных решений для фильтрации трафика.

Глобальные инциденты: уроки для Казахстана

Казахстан оказался не единственной страной, пострадавшей от цифровых угроз. В 2024 году мир столкнулся с рядом масштабных инцидентов, которые подчеркнули глобальный характер киберугроз.

  1. Взлом криптовалютной биржи (США): Хакеры похитили более 1 миллиарда долларов из-за уязвимости в системе биржи.
  2. Утечка данных крупнейшего банка Индии: Данные миллионов клиентов были опубликованы в даркнете, что привело к волне финансового мошенничества.
  3. Атака на образовательную платформу в Европе: Хакеры скомпрометировали данные студентов, включая персональную информацию несовершеннолетних.

Эти случаи показали, что атаки становятся всё более сложными и масштабными. Даже самые технологически развитые компании оказываются не готовы к современным угрозам.

Кибербезопасность уже не просто техническая задача — это стратегическая необходимость, определяющая устойчивость организаций в цифровом мире. В 2025 году ожидается рост числа кибератак и развитие технологий ИИ, что потребует от компаний не только внедрения передовых решений, но и подготовки кадров, способных быстро реагировать на угрозы.

В 2024 году АО «ГТС» зафиксировано более 41 тысячи инцидентов в области информационной безопасности, в том числе с вирусами, сетевыми червями и троянами. Обострение угроз связано с применением IoT (интернет вещей) и ИИ в кибератаках, что требует постоянного совершенствования защиты и улучшения осведомленности пользователей по вопросам кибергигиены.

Тенденции и прогнозы: куда движется ИБ в 2025 году?

В 2025 году одной из наиболее значимых угроз в сфере дезинформации станет использование искусственного интеллекта. Это представляет собой серьезный вызов для информационной безопасности, поскольку такие технологии могут быть использованы для распространения дезинформации на массовом уровне, В условиях этой угрозы потребность в разработке и внедрении эффективных алгоритмов на ИИ станет приоритетной задачей для государственных структур, технологических компаний и международных организаций.

Подробнее в КИБЕРКОД 2024: вызовы цифровой эпохи.

Как мобильные приложения воруют деньги с ваших смартфонов

Скачав однажды игру на смартфон, можно остаться без денег и даже без самого смартфона. Как это происходит и как защититься от этого мы сегодня разберем в нашей статье.

В сегодняшнем обзоре мы поговорим про смартфоны, работающие на операционной системе Android.

Актуальность данной статьи обусловлена тем, что у пользователей операционной системы (ОС) Android существует возможность установки приложений и игр не только с официальных магазинов (Play Market, Google Play, AppGallery, Samsung Galaxy Store и других), но и из других источников, что не является безопасным и несет в себе различные угрозы. Поэтому крайне не рекомендуется скачивание и установка файлов и игр из различных неизвестных источников.


Установка из неофициальных и непроверенных источников может повлечь за собой установку различного вредоносного программного обеспечения, которое несет риски утечки ваших персональных данных, доступ к приложениям вашего интернет-банкинга, считывание SMS-сообщений, а также ваш смартфон может стать частью бот-сетей и использоваться злоумышленниками для осуществления различных кибератак, спам-рассылок, несанкционированных звонков и других.

Так как же защититься от подобного рода кибератак?

1.Отключить установки из неизвестных источников.
Для защиты от случайной установки убедитесь, что возможность установки приложений из неизвестных источников отключена. Как правило, она отключена по умолчанию, но лучше проверить.

В Android версии 4.0 и выше необходимо перейти в раздел Настройки безопасности и убедиться, что Неизвестные источники отключены.

В предыдущих версиях Android, нажмите Настройки – Настройки приложений и смотрите, стоит ли галочка на пункте Неизвестные источники.
! Важным тревожным сигналом может быть и запрос приложения на получение прав администратора. Таким образом владелец приложения получит право на удаленный доступ к вашему смартфону, что несет вышеуказанные риски.

2. Установить антивирусное приложение.
Хороший антивирус способен защитить ваш смартфон от программ-вымогателей и прочих киберугроз, которые могут быть спрятаны не только на сайтах, но и приложениях, загруженных из различных источников. Если вы случайно нажмете подозрительную ссылку, скачаете поддельное приложение или попробуете установить мошенническую надстройку, антивирусное приложение поместит вирус в карантин и предотвратит заражение смартфона.
! Антивирусная защита выпускается не только для персональных компьютеров.

3.Регулярно обновлять операционную систему.
Устанавливайте все обновления ОС Android, поскольку многие из них связаны с безопасностью. Конечно, обновления для смартфонов с ОС Android известны тем, что нередко выходят слишком долго, поэтому в вопросах своей безопасности нельзя полагаться только на них, поэтому лучше все же установить антивирус.

4. Делать резервные копии всех важных файлов, которые хранятся на вашем смартфоне.
Резервные копии можно хранить в облаке, на внешнем жестком диске или использовать сторонний сервис.
Для запуска резервного копирования необходимо провести следующие действия:
•    В разделе Настройки операционной системы найдите раздел Google.
•    Далее переходите в раздел Резервное копирование. Здесь вы увидите кнопку Начать копирование. Под ней представлен список данных, которые будут сохранены в ваш аккаунт. В их число входит журнал звонков, сообщения, контакты, настройки Android, фотографии и видео, а также данные приложений, которые подтверждают эту функцию.
•    Нажмите на кнопку Начать копирование и дождитесь окончания процесса.
Таким образом, периодически можно делать резервную копию данных вашего смартфона.

5.Быть крайне осторожным со всплывающими окнами.
Посещая сайт или играя в онлайн-игру и получив всплывающий запрос на обновление или установку надстройки, лучшее, что вы можете сделать — закрыть всплывающее окно.
! Для защиты от различных всплывающих окон рекомендуем использовать надстройки типа AdBlock в вашем браузере.


6. Дважды подумать, прежде чем перейти по ссылке.

Фишинг – по-прежнему самый популярный способ распространения вредоносных программ и сбора персональных данных. Неумолимо растет количество случаев использования фишинговых атак, которые нацелены на смартфоны, социальные сети и мессенджеры. Не нажимайте ссылки, которые получаете в сообщении или электронном письме от неизвестного источника. Даже если источник знаком, внимательно изучите адрес отправителя и источник ссылки, прежде чем продолжить. Если что-либо вызывает сомнение, воздержитесь от каких-либо действий.

7. Использовать безопасный DNS.
Безопасный DNS – это бесплатный сервис контентной фильтрации, который ограничивает доступ к вредоносным сайтам, а также ресурсам, нежелательным для просмотра. Позволяет владельцу защищать либо все домашние смартфоны, либо выбирать фильтрацию для них по отдельности через простые для понимания готовые в профиле. Если сайт внесен в базу Безопасного DNS, пользователь увидит сообщение об этом.

Этот сервис схож с услугой «Родительского контроля», но в отличие от многих других является абсолютно бесплатным. Подключить данную услугу может любой пользователь, поскольку подключение не требует особых специальных знаний в сфере IT.

Подключение сервиса для смартфонов на базе Android возможна как на определенном смартфоне, так и при помощи Wi-Fi сети.
Для настройки на смартфоне необходимо совершить следующие действия: Выберите свою точку доступа Wi-Fi из списка доступных сетей => нажмите на кнопку Настройки => выберите пункт Дополнительно => в разделе Параметры IP измените данный пункт с DHCP на Статический => введите 91.214.42.211 в качестве DNS1 => альтернативный 91.214.42.212 DNS2.

Несколько удобнее, конечно, будет провести конфигурацию сразу точки доступа Wi-Fi сети, нежели каждого смартфона. Для этого достаточно в настройках DHCP на точке доступа Wi-Fi указать 91.214.42.211 в качестве предпочитаемого DNS сервера, а также 91.214.42.212 в качестве альтернативного. Таким образом, принятые настройки DNS будут автоматически приняты для смартфонов, подключаемых к данному Wi-Fi.


Рост числа вредоносных программ, нацеленных на Android несет в себе серьезную угрозу. Но разве не приятно знать, что у вас есть возможность, благодаря которой эта угроза никогда не станет реальностью для вашего смартфона? Нужно лишь соблюдать правила кибергигиены и устанавливать приложения из проверенных источников.


Защитите ваши данные и деньги на смартфоне, используя наши рекомендации!

Айдың көрсеткіштері

Stats.allStatsArrow Right